
修复 CVE-2026-13474 的漏洞
在 NetScaler Console 安全通告仪表板中,在 当前 CVE >
<number of> 受常见漏洞和披露 (CVE) 影响的 NetScaler 实例 下,您可以看到所有受此特定 CVE 影响的易受攻击实例。要查看受 CVE-2026-13474 影响的实例的详细信息,请选择 CVE-2026-13474 并单击 查看受影响的实例。
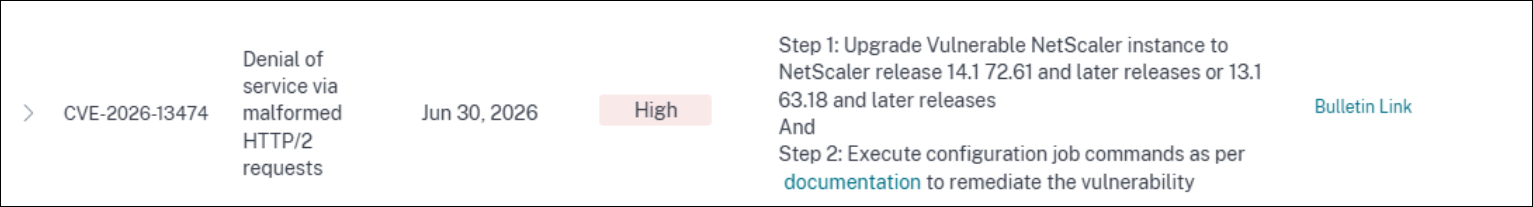
<number of> 受 CVE 影响的 NetScaler 实例 窗口随即出现。在此处,您可以看到受 CVE-2026-13474 影响的 NetScaler 实例的数量和详细信息。
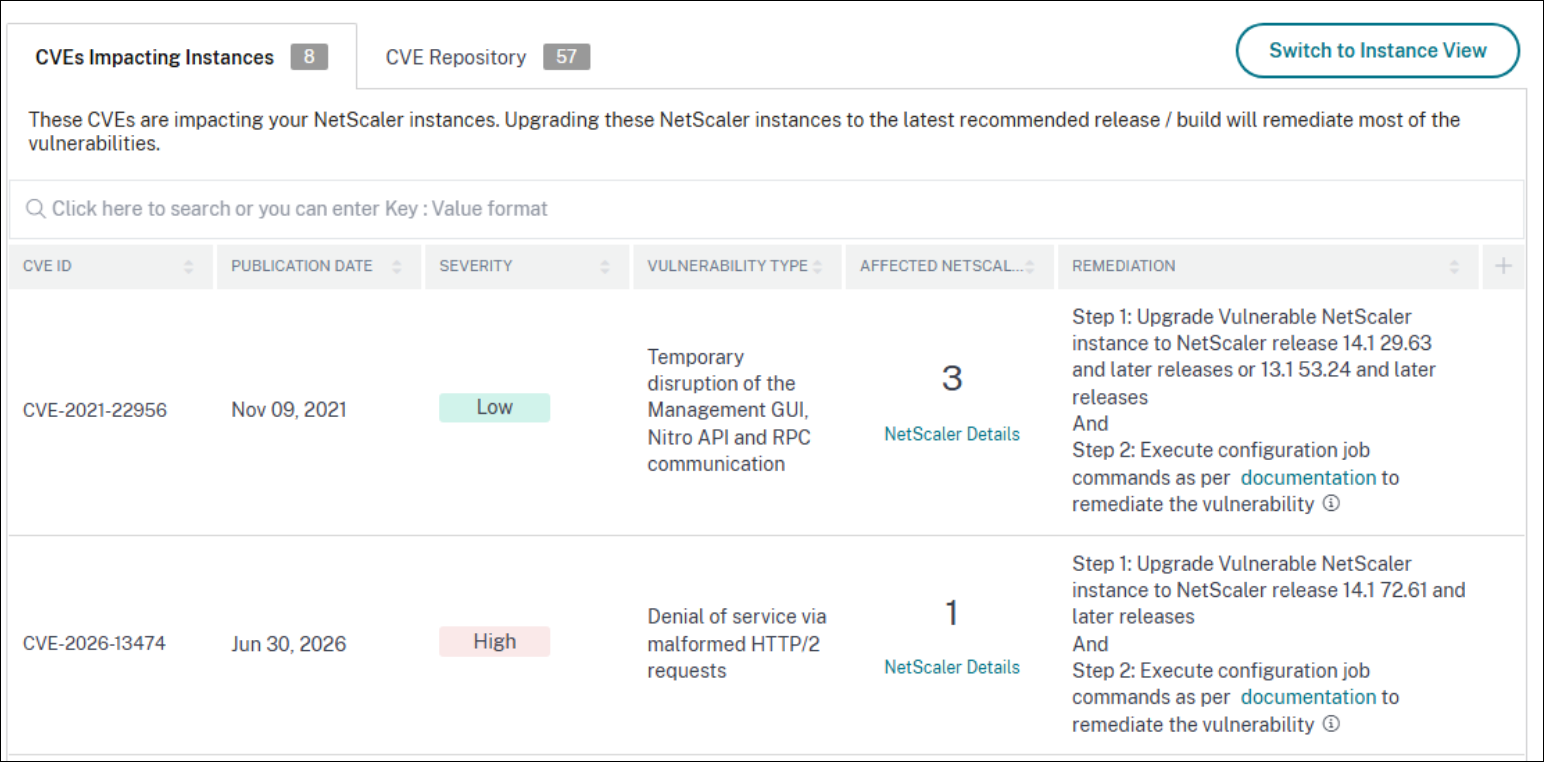
有关安全通告仪表板的更多信息,请参阅 安全通告。
修复 CVE-2026-13474
对于受 CVE-2026-13474 影响的 NetScaler 实例,修复是一个两步过程。在 GUI 中,在 当前 CVE > 受 CVE 影响的 NetScaler 实例 下,您可以看到步骤 1 和 2。
这两个步骤包括:
-
将易受攻击的 NetScaler 实例升级到包含修复程序的版本和内部版本。
-
使用配置作业中可自定义的内置配置模板应用所需的配置命令。
在 当前 CVE > 受 CVE 影响的 NetScaler 实例 下,您会看到此两步修复过程的两个独立工作流,分别是 继续升级工作流 和 继续配置作业工作流。
步骤 1:升级受影响的 NetScaler 实例
要升级易受攻击的实例,请选择这些实例并单击 继续升级工作流。升级工作流将打开,其中已填充了易受攻击的 NetScaler 实例。
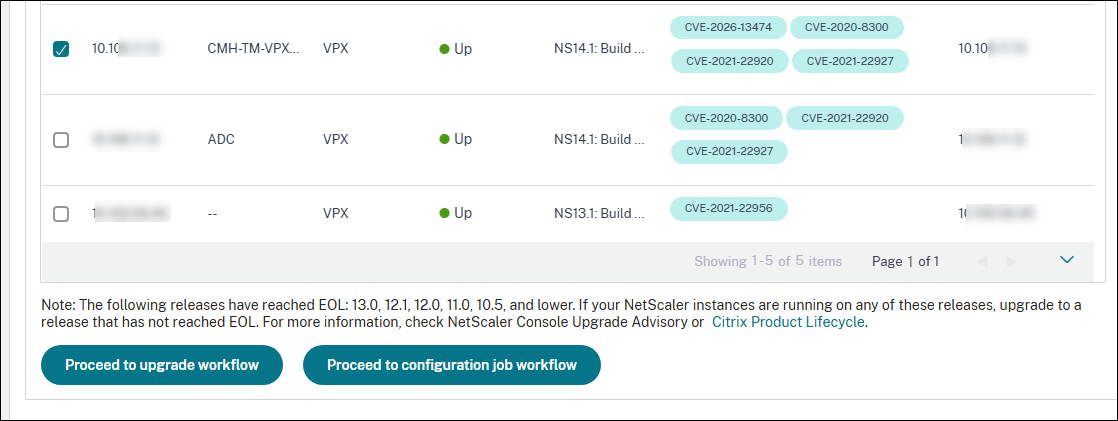
有关如何使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅 创建 NetScaler 升级作业。
步骤 2:应用配置命令
升级受影响的实例后,在
<number of> 受 CVE 影响的 NetScaler 实例 窗口中,选择受 CVE-2026-13474 影响的实例,然后单击 继续执行配置作业工作流程。该工作流程包括以下步骤。
-
自定义配置。
-
查看自动填充的受影响实例。
-
为作业指定变量输入。
-
查看填充了变量输入的最终配置。
-
运行作业。
在选择实例并单击 继续执行配置作业工作流程 之前,请记住以下几点:
-
对于仅受 CVE-2026-13474 影响的多个 NetScaler 实例:您可以一次性在所有实例上运行配置作业。例如,您有 NetScaler 1、NetScaler 2 和 NetScaler 3,并且它们都仅受 CVE-2026-13474 影响。选择所有这些实例,然后单击 继续执行配置作业工作流程,内置配置模板将在 选择配置 下自动填充。
步骤 1:选择配置
在配置作业工作流程中,内置配置基本模板将在 选择配置 下自动填充。
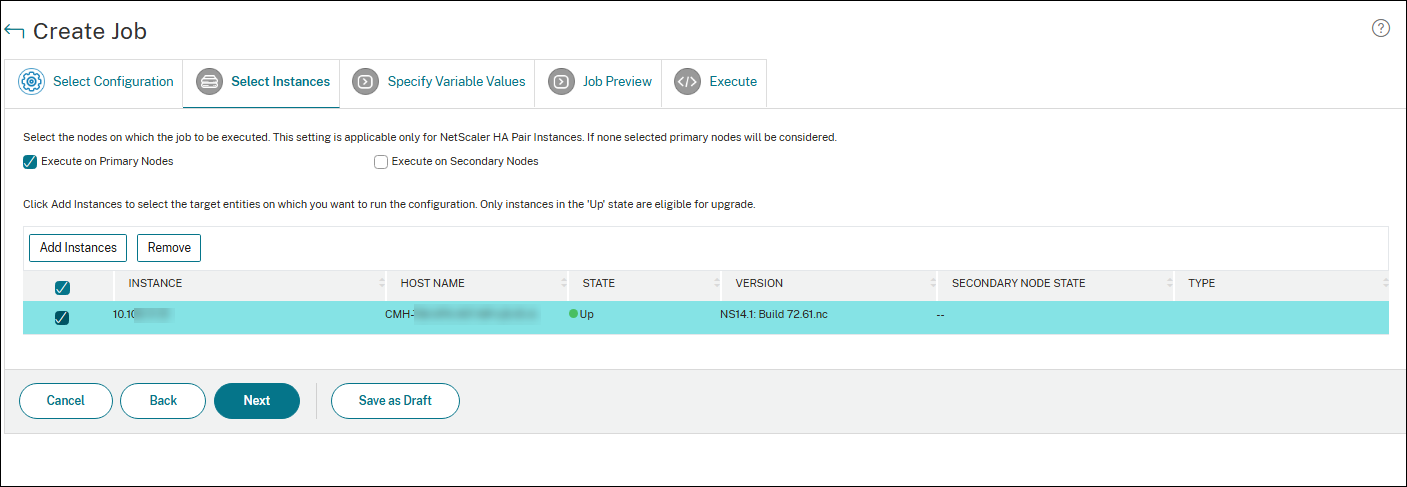
步骤 2:选择实例
受影响的实例会在“选择实例”下自动填充。选择实例,然后单击“下一步”。在下一步中,预览配置,然后单击“下一步”。
注意:
对于集群模式下的 NetScaler 实例,使用安全建议时,NetScaler Console 仅支持在集群配置协调器 (CCO) 节点上运行配置作业。请在非 CCO 节点上单独运行命令。
CVE-2026-13474 的补救步骤(/en-us/netscaler-console-service/media/cve-2026-13474-remediation-step-2.png)
步骤 3:运行配置
单击“完成”以运行配置作业。
CVE-2026-13474 的补救步骤(/en-us/netscaler-console-service/media/cve-2026-13474-remediation-step-3.png)
作业运行后,它会显示在“基础架构 > 配置 > 配置作业”下。
完成所有易受攻击的 NetScaler 实例的两个补救步骤后,您可以运行按需扫描以查看修订后的安全状况。