配置将 NetScaler® 指标和审计日志导出到 Splunk
NetScaler 支持以 JSON 格式将指标直接导出到 Splunk。NetScaler 提供丰富的指标来监控您的应用程序健康状况和应用程序安全健康状况。通过将 NetScaler 提供的指标导出到 Splunk,您可以可视化这些指标并获得有意义的见解。
审计日志记录使您能够记录 NetScaler 中各个模块收集的 NetScaler 状态和状态信息。通过审查日志,您可以排查问题或错误并进行修复。
有关详细信息,请参阅:
要通过 NetScaler Console 配置指标和审计日志导出到 Splunk:
-
导航到 设置 > 可观测性集成。
-
在“集成”页面上,单击“添加”。
-
在“创建订阅”页面上,指定以下详细信息:
-
在“订阅名称”字段中指定一个您选择的名称。
-
选择 NetScaler 作为源,然后单击“下一步”。
-
选择 Splunk 作为目标,然后单击“配置”。在“配置端点”中:
-
端点 URL - 指定 Splunk 端点详细信息。端点必须采用 `https://SPLUNK_PUBLIC_IP:SPLUNK_HEC_PORT/services/collector/event`` 格式。
-
身份验证令牌 - 从 Splunk 复制并粘贴身份验证令牌。
-
单击 提交。
-
-
单击 下一步。
-
单击 添加洞察 并选择 NetScaler 指标 和 NetScaler 审计日志,然后单击 添加所选。
-
单击 下一步。
-
单击 添加实例 并选择实例。
-
单击 提交。
-
查看失败配置的日志
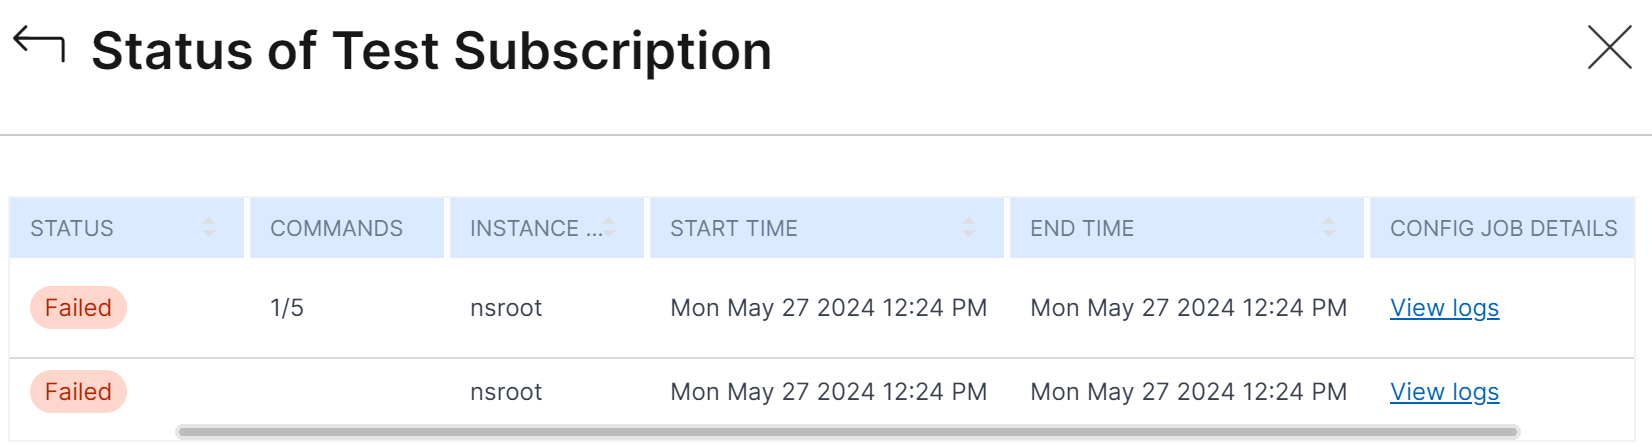
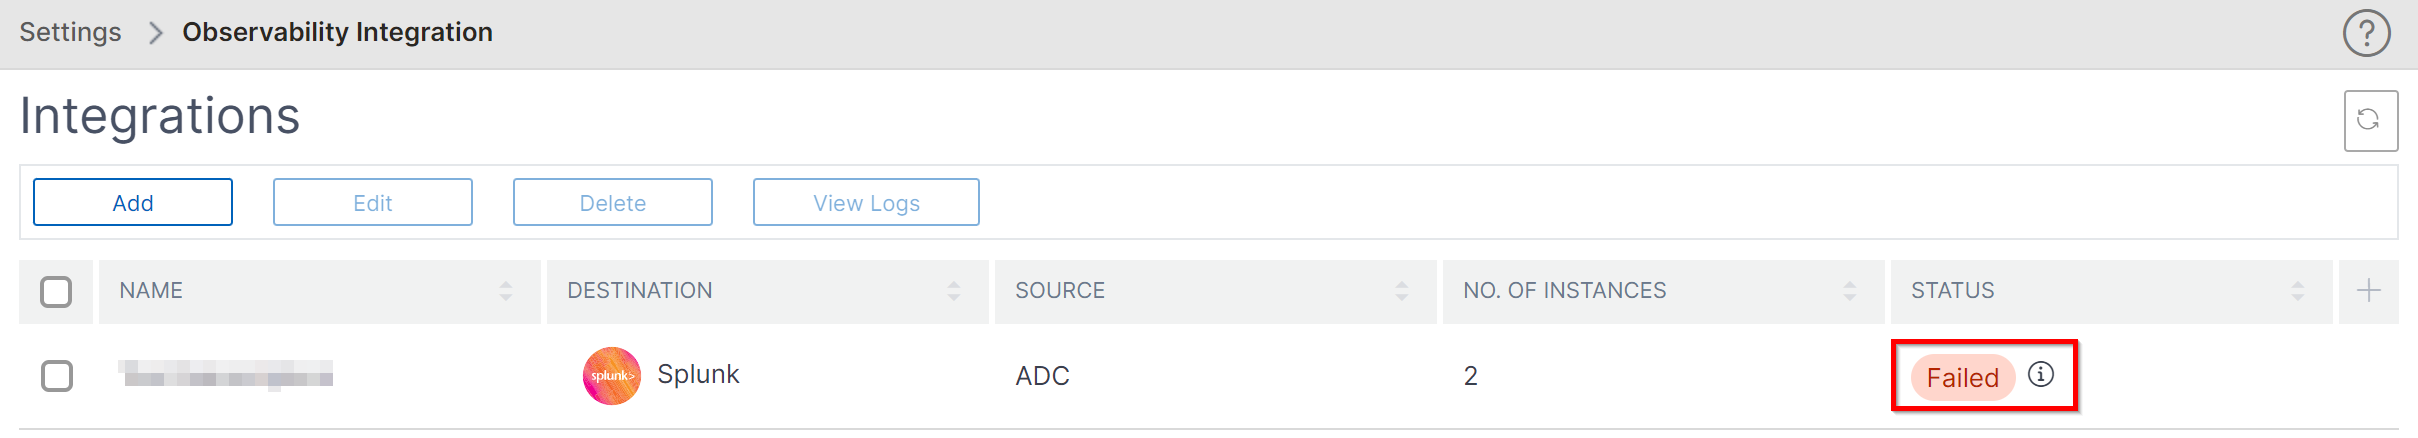
创建订阅后,您可以在 设置 > 可观测性集成 查看已创建订阅的状态。如果状态显示为 失败,请单击以查看详细信息。
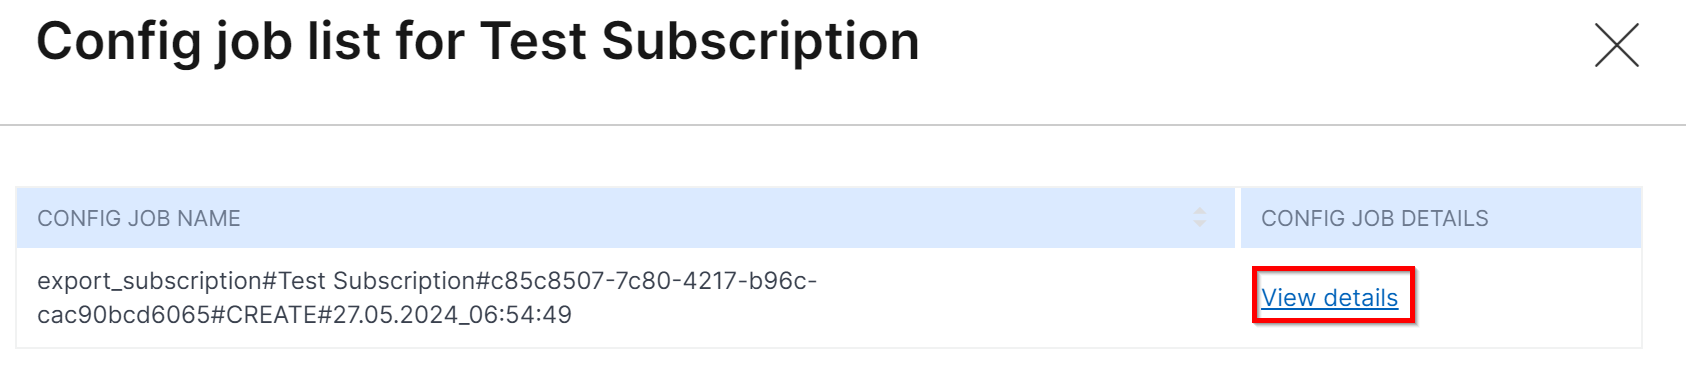
在 配置作业详细信息 下单击 查看详细信息。
单击 查看日志 以查看问题的详细信息。