
创建证书签名请求 (CSR)
证书签名请求 (CSR) 是一个加密文本块,在将使用证书的服务器上生成。它包含将包含在证书中的信息,例如您的组织名称、常用名称(域名)、地区和国家/地区。
使用 NetScaler Console 创建 CSR:
-
在 NetScaler Console 中,导航到 基础架构 > SSL 控制板。
-
单击任意图表以查看已安装的 SSL 证书列表,然后选择要为其创建 CSR 的证书,并从 选择操作 列表中选择 创建 CSR。
-
在 创建证书签名请求 (CSR) 页面上,为 CSR 指定名称。
-
执行以下操作之一:
-
上传密钥 - 选择 我有密钥 选项。要上传密钥文件,请选择 本地(您的本地计算机)或 设备(密钥文件必须存在于 NetScaler Console 虚拟实例上)。
-
创建密钥 - 选择“我没有密钥”选项,然后指定以下参数:
加密算法 密钥类型。例如,RSA。 密钥文件名 存储 RSA 密钥的文件的名称。 密钥大小 以位为单位的密钥大小。 公共指数值 从提供的下拉列表中选择 3 或 F4。此值是创建 RSA 密钥所需的密码算法的一部分。 密钥格式 默认选择 PEM。PEM 是 SSL 证书推荐的密钥格式。 PEM 编码算法 在下拉列表中,选择要用于加密生成的 RSA 密钥的算法(DES 或 DES3)。如果选择此算法,则需要提供 PEM 密码。 PEM 密码 如果您选择了 PEM 编码算法,请输入密码。 确认 PEM 密码 确认您的 PEM 密码。 -
-
单击继续。
-
在下一页上,提供更多详细信息。大多数字段都具有从所选证书主题中提取的默认值。主题包含通用名称、组织名称、省/市/自治区和国家/地区等详细信息。在主题备用名称字段中,您可以指定多个值,例如使用单个证书的域名和 IP 地址。主题备用名称可帮助您使用单个证书保护多个域。以以下格式指定域名和 IP 地址:
DNS:<Domain name>, IP:<IP address>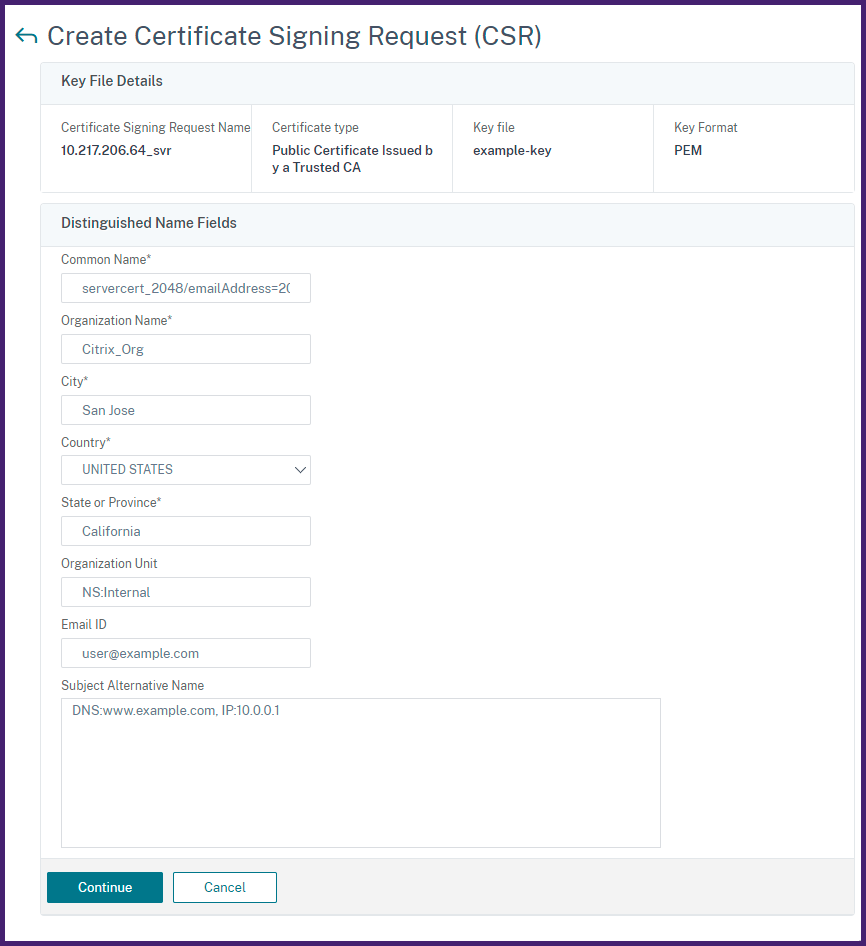 在此示例中,它保护
10.0.0.1和www.example.com。查看字段并单击“继续”。
注意
大多数 CA 接受通过电子邮件提交证书。CA 会将有效证书返回到您提交 CSR 的电子邮件地址。