
识别并修复 CVE-2021-22956 漏洞
在 NetScaler Console 安全通报仪表板中,在“当前 CVE >
<number of> NetScaler 实例受常见漏洞和披露 (CVE) 影响”下,您可以看到所有受此特定 CVE 影响的实例。要查看受 CVE-2021-22956 影响的实例的详细信息,请选择 CVE-2021-22956,然后单击“查看受影响的实例”。
针对 CVE-2021-22927 和 CVE-2021-22920 的安全通报仪表板(/en-us/netscaler-application-delivery-management-software/media/security-advisory-cve-2021-22956.png)
“
<number of> 受 CVE 影响的 NetScaler 实例”窗口随即出现。在此处,您可以看到受 CVE-2021-22956 影响的 NetScaler 实例的数量和详细信息。
受 CVE-2020-8300 影响的实例(/en-us/netscaler-application-delivery-management-software/media/cve-2021-22956-impacted-instance.png)
有关安全通报仪表板的更多信息,请参阅安全通报。
注意
安全通报系统扫描可能需要一些时间才能完成并在安全通报模块中反映 CVE-2021-22956 的影响。要更快地查看影响,请单击“立即扫描”启动按需扫描。
识别受 CVE-2021-22956 影响的实例
CVE-2021-22956 需要自定义扫描,其中 NetScaler Console 服务连接到托管的 NetScaler 实例,并将脚本推送到该实例。该脚本在 NetScaler 实例上运行,并检查 Apache 配置文件 (
httpd.conf file) 和最大客户端连接 (maxclient) 参数,以确定实例是否存在漏洞。脚本与 NetScaler Console 服务共享的信息是布尔值(true 或 false)的漏洞状态。脚本还会向 NetScaler Console 服务返回不同网络接口(例如本地主机、NSIP 和具有管理访问权限的 SNIP)的 max_clients 计数列表。
每次运行计划扫描或按需扫描时,此脚本都会运行。扫描完成后,脚本将从 NetScaler 实例中删除。
修复 CVE-2021-22956
对于受 CVE-2021-22956 影响的 NetScaler 实例,修复是一个两步过程。在 GUI 中,在“当前 CVE > NetScaler 实例受 CVE 影响”下,您可以看到步骤 1 和 2。
针对 CVE-2021-22927 和 CVE-2021-22920 的修复步骤(/en-us/netscaler-application-delivery-management-software/media/remediate-steps-cve-2021-22956.png)
这两个步骤包括:
-
将易受攻击的 NetScaler 实例升级到包含修复程序的版本和内部版本。
-
在配置作业中使用可自定义的内置配置模板应用所需的配置命令。
在“当前 CVE > 受 CVE 影响的 NetScaler 实例”下,您会看到此两步修复过程的两个独立工作流:分别是“继续升级工作流”和“继续配置作业工作流”。
修复工作流(/en-us/netscaler-application-delivery-management-software/media/remediation-workflows-cve-2021-22956.png)
步骤 1:升级易受攻击的 NetScaler 实例
要升级易受攻击的实例,请选择实例并单击“继续升级工作流”。升级工作流将打开,其中已填充易受攻击的 NetScaler 实例。
有关如何使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅创建 NetScaler 升级作业。
注意
此步骤可以一次性针对所有易受攻击的 NetScaler 实例完成。
步骤 2:应用配置命令
升级受影响的实例后,在“
<number of> 受 CVE 影响的 NetScaler 实例”窗口中,选择受 CVE-2021-2295 影响的实例,然后单击“继续配置作业工作流”。该工作流包括以下步骤。
-
自定义配置。
-
审查自动填充的受影响实例。
-
为作业指定变量输入。
-
审查已填充变量输入的最终配置。
-
运行作业。
在选择实例并单击“继续配置作业工作流”之前,请记住以下几点:
-
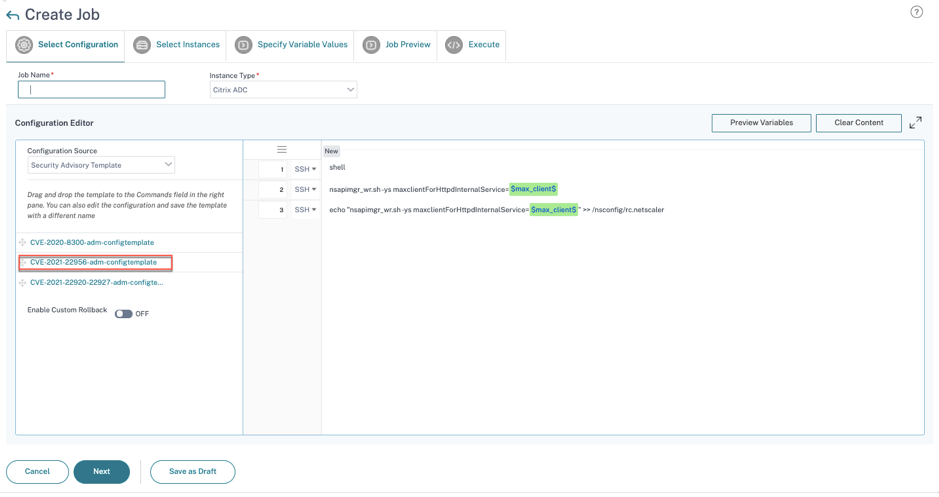
对于受多个 CVE(例如 CVE-2020-8300、CVE-2021-22927、CVE-2021-22920 和 CVE-2021-22956)影响的 NetScaler 实例:当您选择实例并单击“继续配置作业工作流”时,内置配置模板不会在“选择配置”下自动填充。请手动将“安全通告模板”下相应的配置作业模板拖放到右侧的配置作业窗格中。
-
对于仅受 CVE-2021-22956 影响的多个 NetScaler 实例:您可以一次性在所有实例上运行配置作业。例如,您有 NetScaler 1、NetScaler 2 和 NetScaler 3,并且它们都仅受 CVE-2021-22956 影响。选择所有这些实例并单击“继续配置作业工作流”,内置配置模板将在“选择配置”下自动填充。
-
对于受 CVE-2021-22956 和一个或多个其他 CVE(例如 CVE-2020-8300、CVE-2021-22927 和 CVE-2021-22920)影响的多个 NetScaler 实例,需要一次对一个 NetScaler 应用修复:当您选择这些实例并单击“继续配置作业工作流”时,将出现一条错误消息,提示您一次在一个 NetScaler 上运行配置作业。
步骤 1:选择配置
在配置作业工作流中,内置配置基本模板会在“选择配置”下自动填充。
步骤 2:选择实例
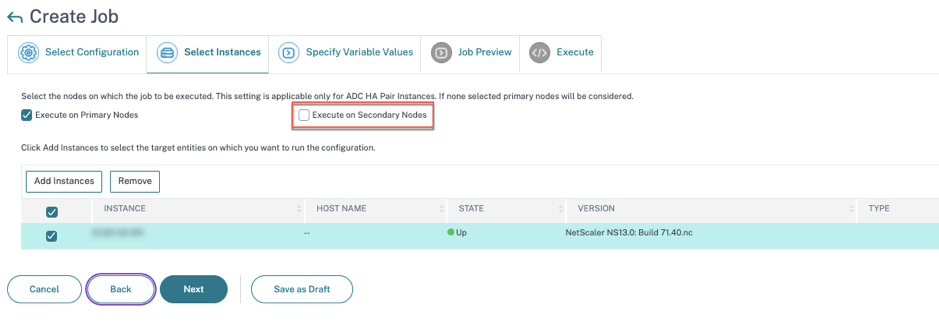
受影响的实例会在“选择实例”下自动填充。选择该实例。如果此实例是 HA 对的一部分,请选择“在辅助节点上执行”。单击“下一步”。
注意
对于群集模式下的 NetScaler 实例,使用 NetScaler Console 安全通告,NetScaler Console 仅支持在群集配置协调器 (CCO) 节点上运行配置作业。请在非 CCO 节点上单独运行命令。
rc.netscaler 会在所有 HA 和群集节点之间同步,从而使修复在每次重新启动后都保持持久。
步骤 3:指定变量值
输入变量值。
指定变量(/en-us/netscaler-application-delivery-management-software/media/specify-variables-cve-2021-22956.png)
选择以下选项之一,为您的实例指定变量:
所有实例的通用变量值:为变量
max_client输入一个通用值。
上传变量值的输入文件:单击下载输入密钥文件以下载输入文件。在输入文件中,输入变量
max_client的值,然后将文件上传到 NetScaler Console 服务器。
注意
对于上述两个选项,建议的
max_client 值为 30。您可以根据当前值设置该值。但是,它不应为零,并且应小于或等于 /etc/httpd.conf 文件中设置的 max_client。您可以通过在 NetScaler 实例中搜索字符串 MaxClients 来检查 Apache HTTP Server 配置文件 /etc/httpd.conf 中设置的当前值。
步骤 4:预览配置
预览已插入配置中的变量值,然后单击下一步。
预览作业(/en-us/netscaler-application-delivery-management-software/media/preview-job-cve-2021-22956.png)
步骤 5:运行作业
单击完成以运行配置作业。
运行配置作业(/en-us/netscaler-application-delivery-management-software/media/run-job-cve-2021-22956.png)
作业运行后,它会显示在基础架构 > 配置 > 配置作业下。
完成所有易受攻击的 NetScaler 实例的两个修复步骤后,您可以运行按需扫描以查看修订后的安全状况。