Installieren eines NetScaler Console Agent OpenShift Operators für die NetScaler Console On-Premise-Bereitstellung
Wenn Sie NetScaler Console On-Premise verwenden, wird der Container-Agent aus mehreren spezifischen strategischen und technischen Gründen eingesetzt. Einige der wichtigen Gründe sind:
-
Nahtloses Management von Cloud-nativen Workloads – Der Hauptgrund für die Verwendung des Container-Agents ist die Verwaltung von NetScaler CPX (der containerisierten Version von NetScaler).
-
Lokalisierte Steuerung – Der Agent fungiert als Lizenz-Proxy zwischen Ihrer NetScaler Console On-Premise und NetScaler CPX-Instanzen, die in einem Kubernetes-Cluster ausgeführt werden.
-
Vereinfachte Konnektivität (Microservices-Architektur) – Wenn sich Ihre NetScaler Console und Ihr Kubernetes-Cluster in verschiedenen Netzwerken befinden, fungiert der Container-Agent als sicheres „In-Cluster“-Gateway.
Hinweis:
Der NetScaler Console Agent wird für NetScaler Console On-Premise-Bereitstellungen ab NetScaler Console On-Premise 14.1.60.x unterstützt.
Ein Operator ist ein Open-Source-Toolkit, mit dem Sie Kubernetes-Anwendungen effektiv, automatisiert und skalierbar bereitstellen und verwalten können. Als Administrator können Sie einen Agenten im OpenShift-Cluster mithilfe des NetScaler® ADM Agent Operator bereitstellen.
Hinweis:
Ein im OpenShift-Cluster konfigurierter Agent wird standardmäßig nicht automatisch aktualisiert.
Voraussetzungen
Stellen Sie vor der Bereitstellung sicher, dass:
-
Sie über die privilegierten Sicherheitskontextbeschränkungen verfügen, um Berechtigungen für Pods zu steuern. Führen Sie für den Agenten den folgenden Befehl aus, um die privilegierten Sicherheitskontextbeschränkungen für das Dienstkonto abzurufen:
oc adm policy add-scc-to-user privileged -z adm-agent-serviceaccount -
Führen Sie den folgenden Befehl aus, um ein Agent-Anmeldegeheimnis (
loginsecret) zu erstellen:oc create secret generic admlogin --from-literal=username=nsroot --from-literal=password=<NetScaler Console-agent-password> -n <namespace> -
Führen Sie den folgenden Befehl aus, um ein Geheimnis für den NetScaler Console Server (
accessSecret) zu erstellen:oc create secret generic testonprem--from-literal=username=nsroot --from-literal=password=< NetScaler Console password> -n <namespace>
Agent-Operator installieren
-
Melden Sie sich an der OpenShift-Clusterkonsole an.
-
Navigieren Sie zu Operators > OperatorHub.
-
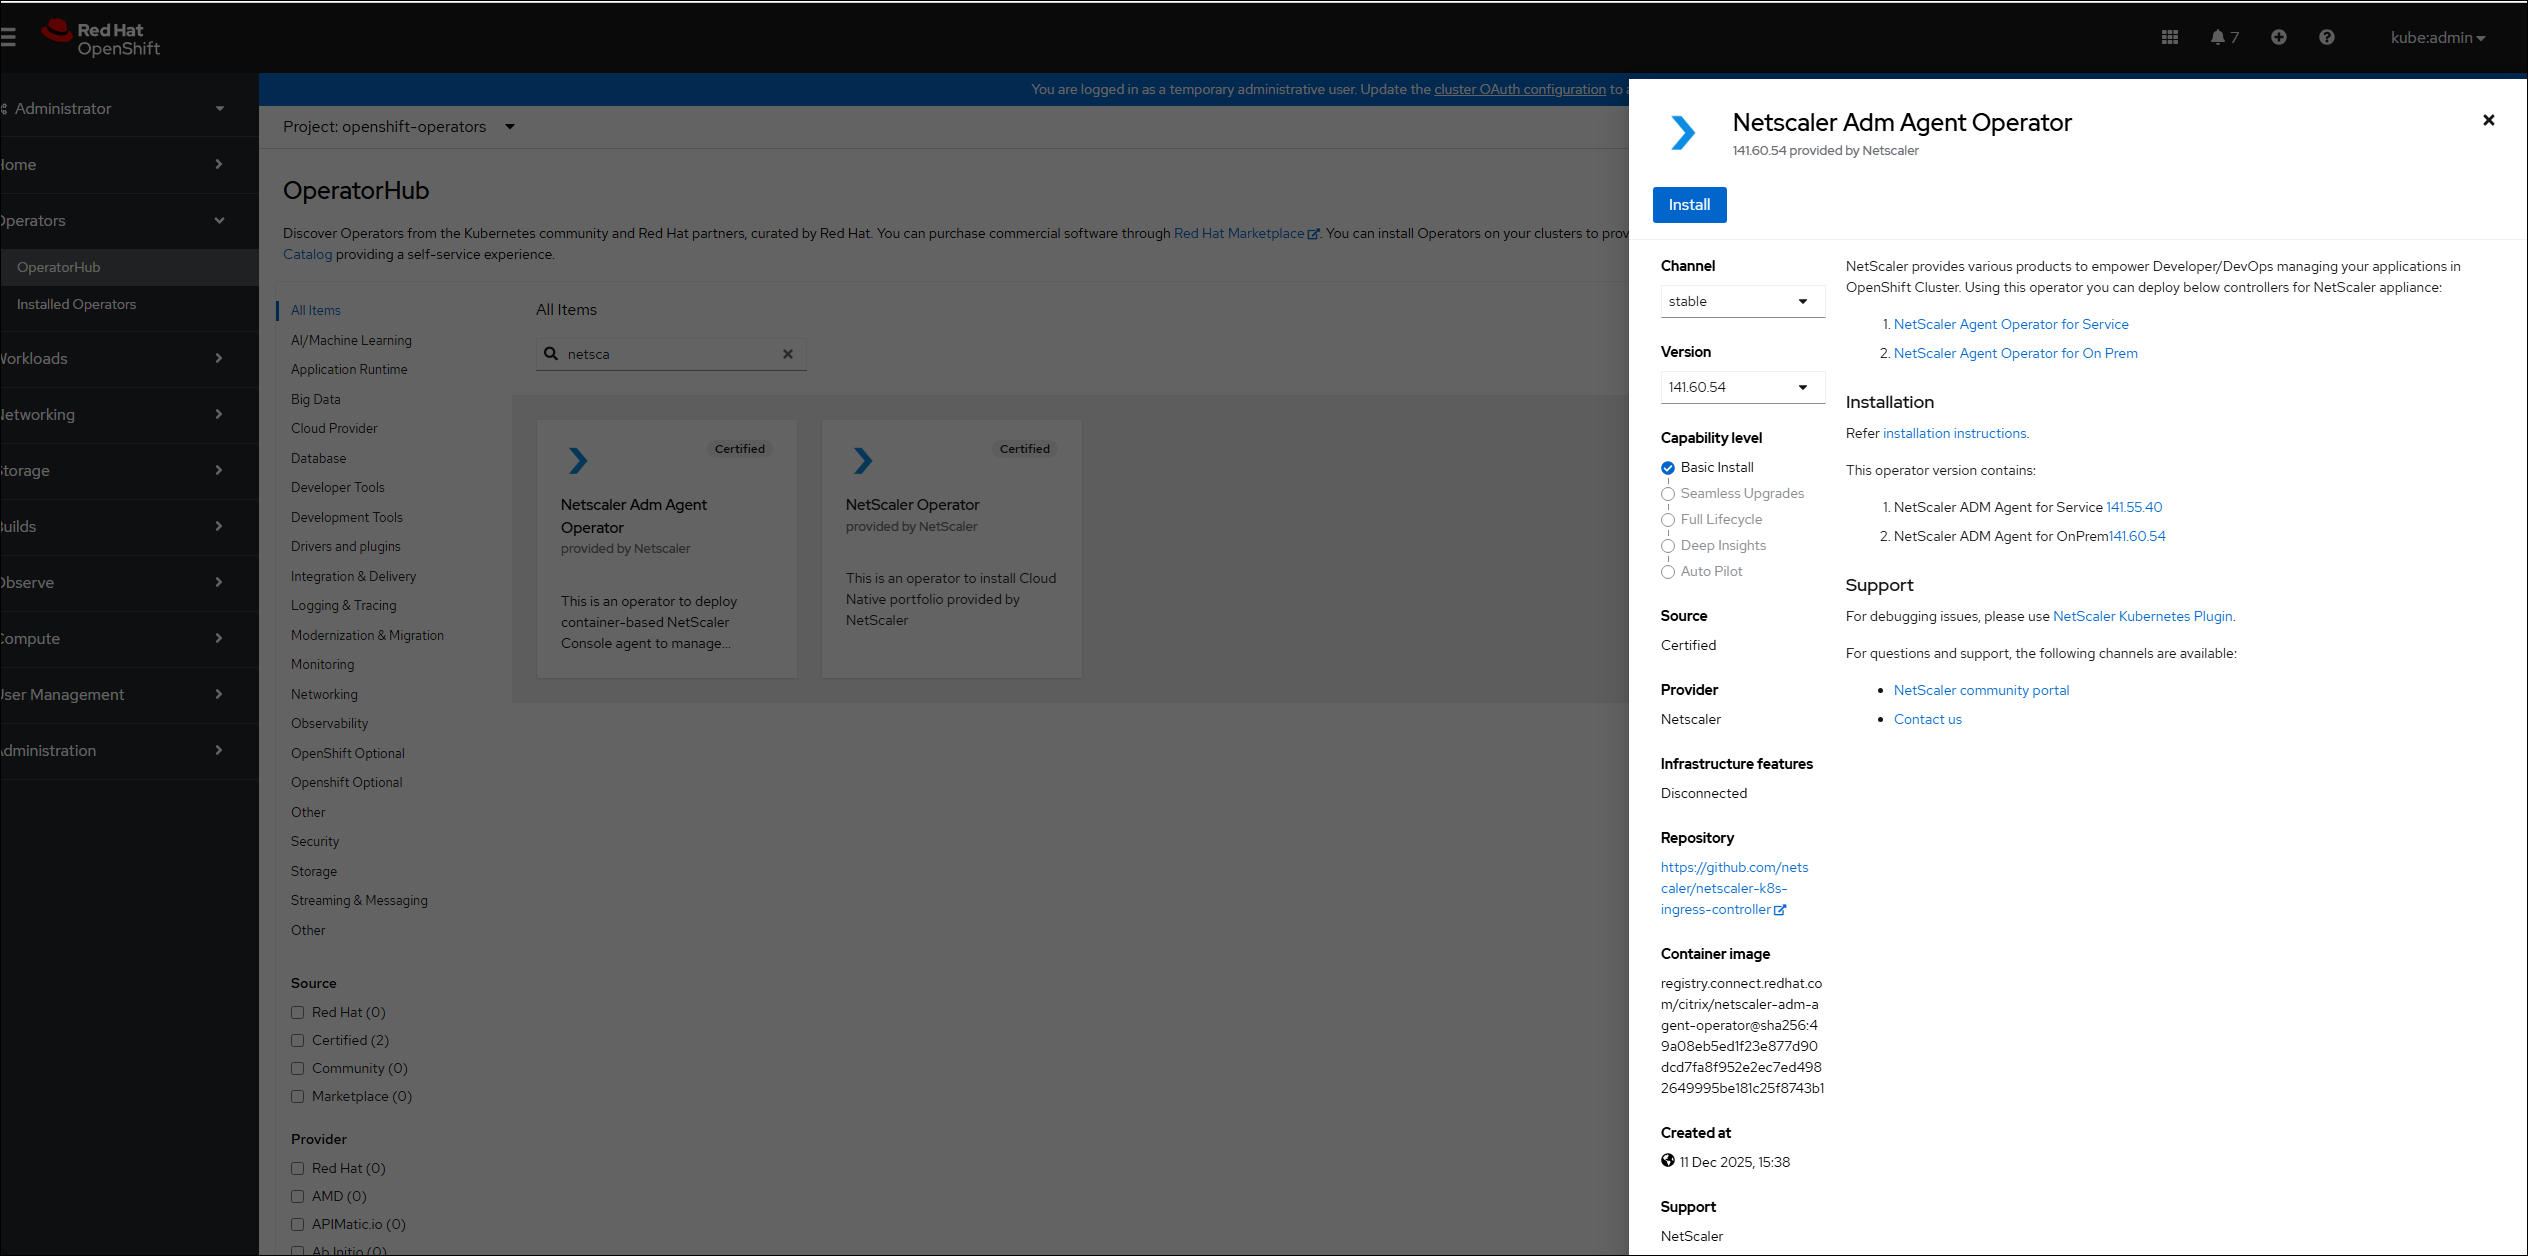
Geben Sie in der Suchleiste den Agent-Namen ein, wählen Sie den NetScaler ADM Agent Operator aus und klicken Sie dann auf Installieren.
-
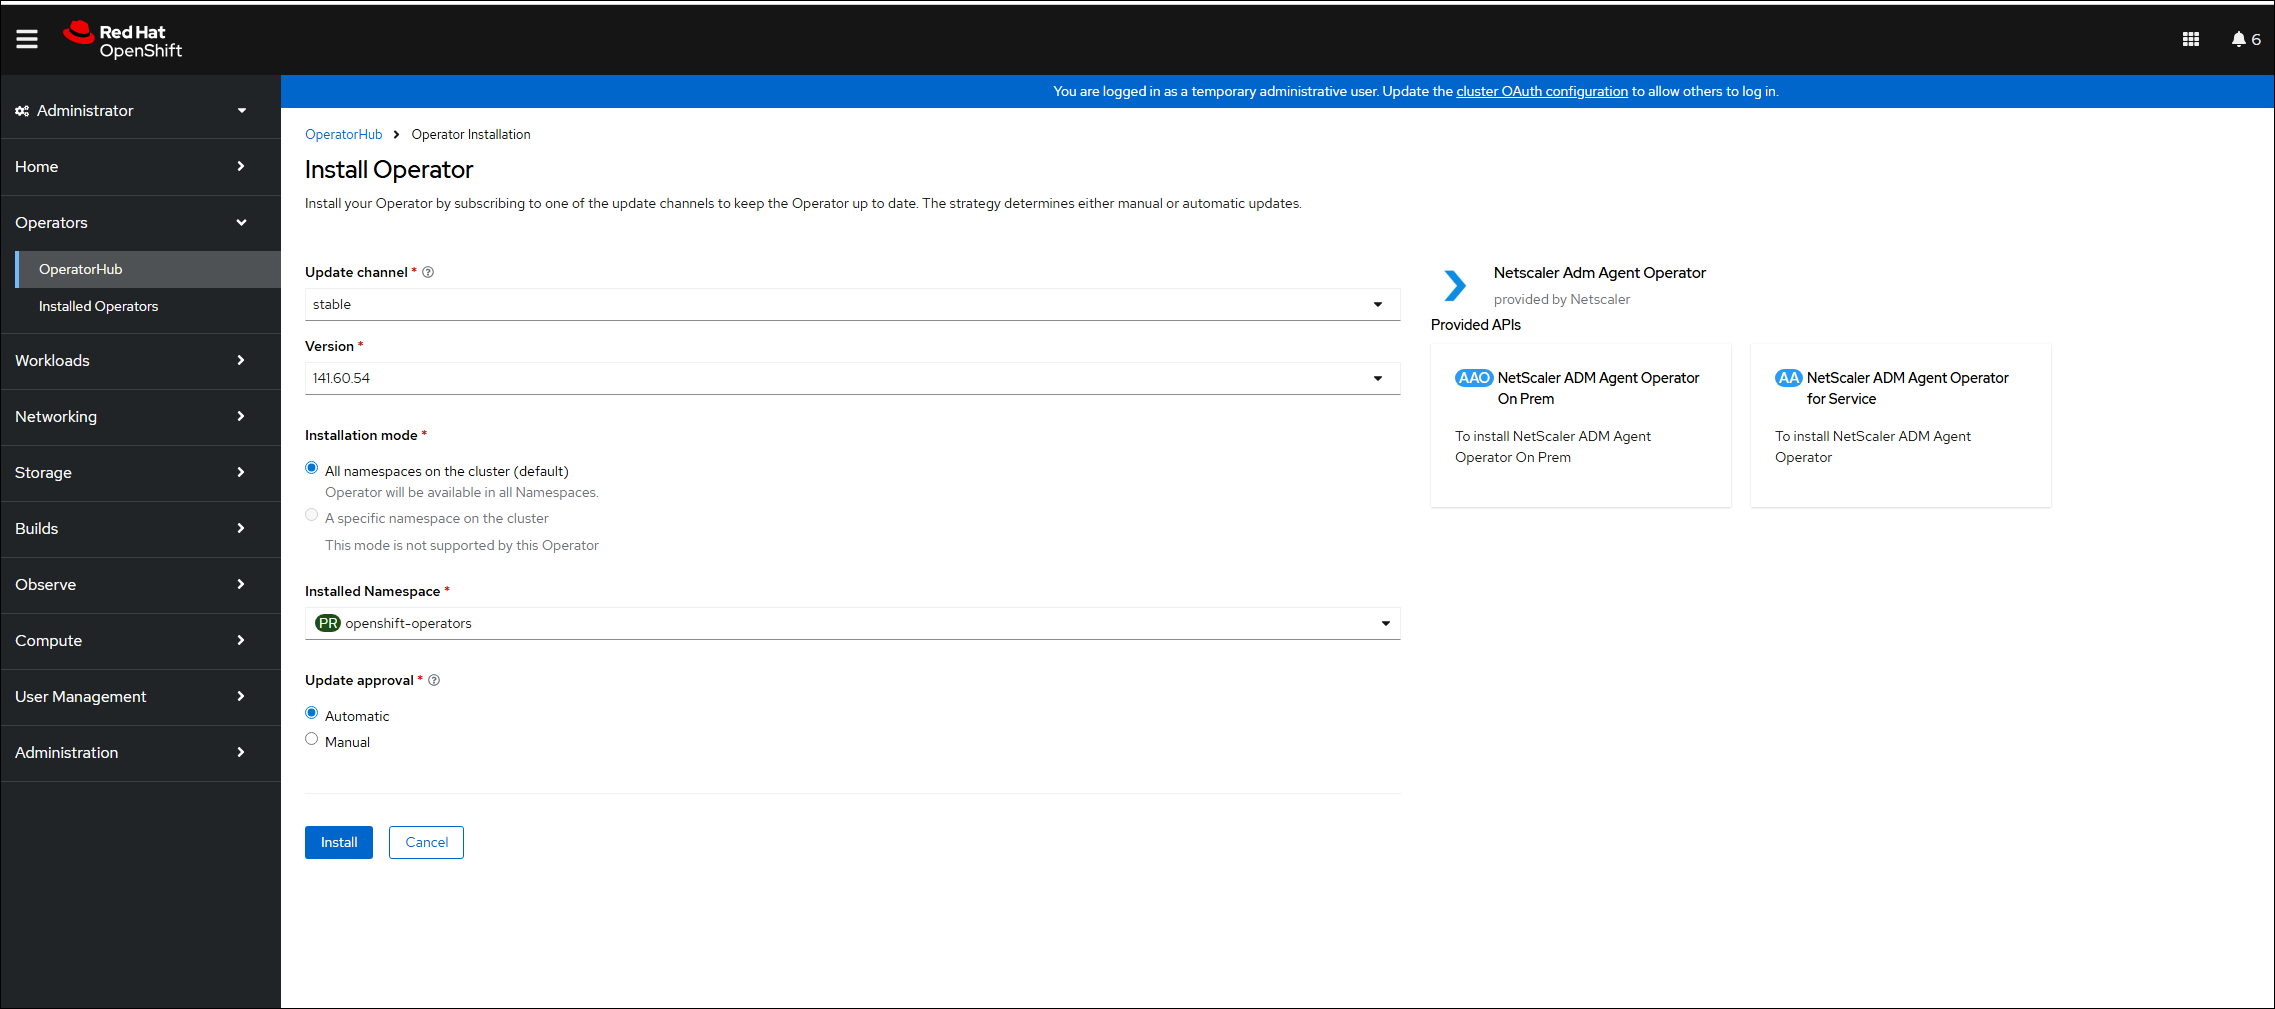
Auf der Seite Operator installieren haben Sie zwei Optionen:
-
Alle Namespaces im Cluster (Standard) – Ermöglicht dem Agent-Operator, alle im Cluster verfügbaren Namespaces zu abonnieren, und erlaubt Ihnen, die Instanz des Agent-Operators von jedem Namespace im Cluster aus zu initiieren.
-
Ein spezifischer Namespace im Cluster – Ermöglicht dem Agent-Operator, einen ausgewählten Namespace im Cluster zu abonnieren, und Sie können die Instanz des Agent-Operators nur von dem ausgewählten Namespace aus initiieren.In diesem Beispiel wird der Agent-Operator einem Namespace namens Default zugewiesen. Wählen Sie unter Update approval die Option Automatic aus und klicken Sie auf Installieren.
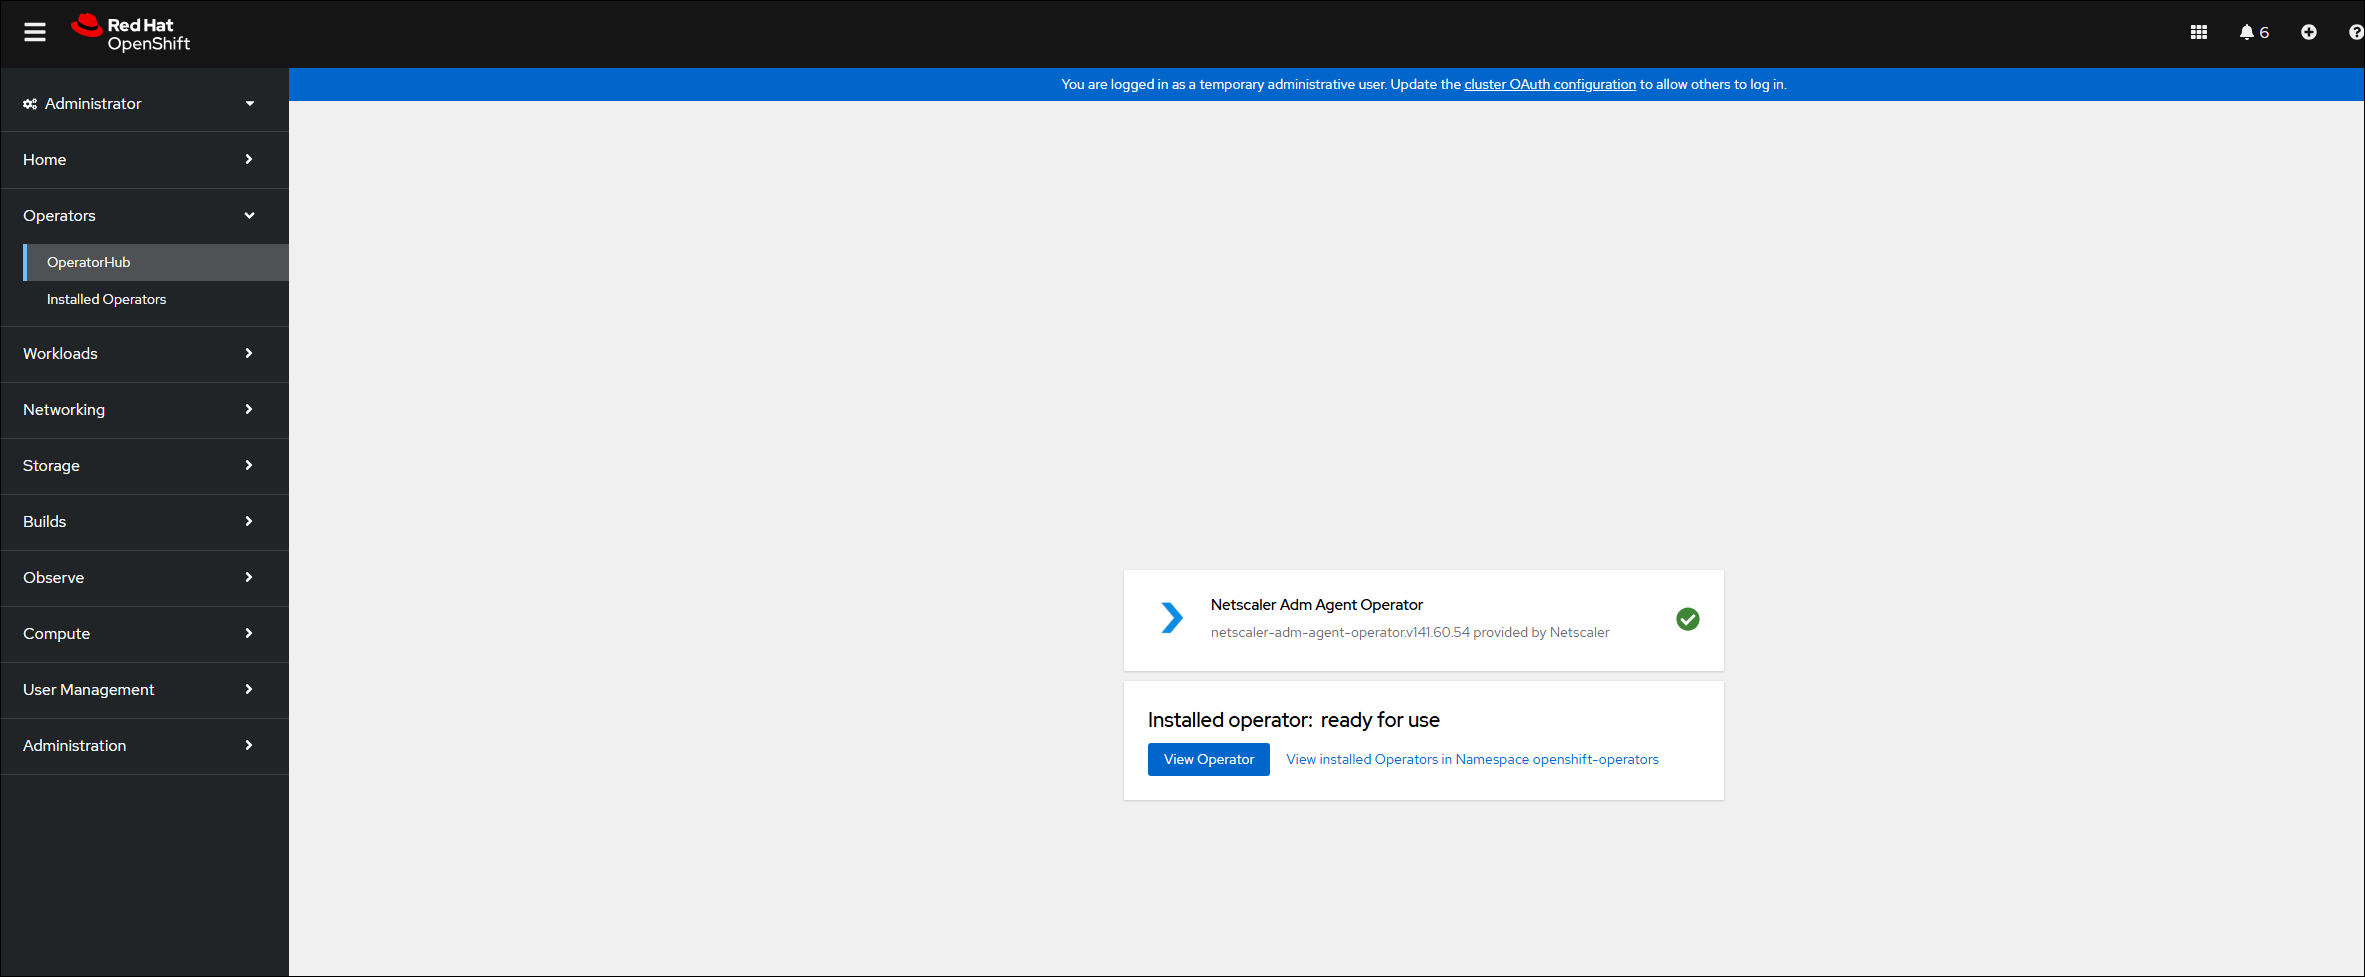
 Warten Sie, bis der Agent-Operator erfolgreich abonniert wurde.
-
-
Navigieren Sie zu Workloads > Pods und überprüfen Sie, ob der
netscaler-adm-agent-operator-controllerPod aktiv ist. -
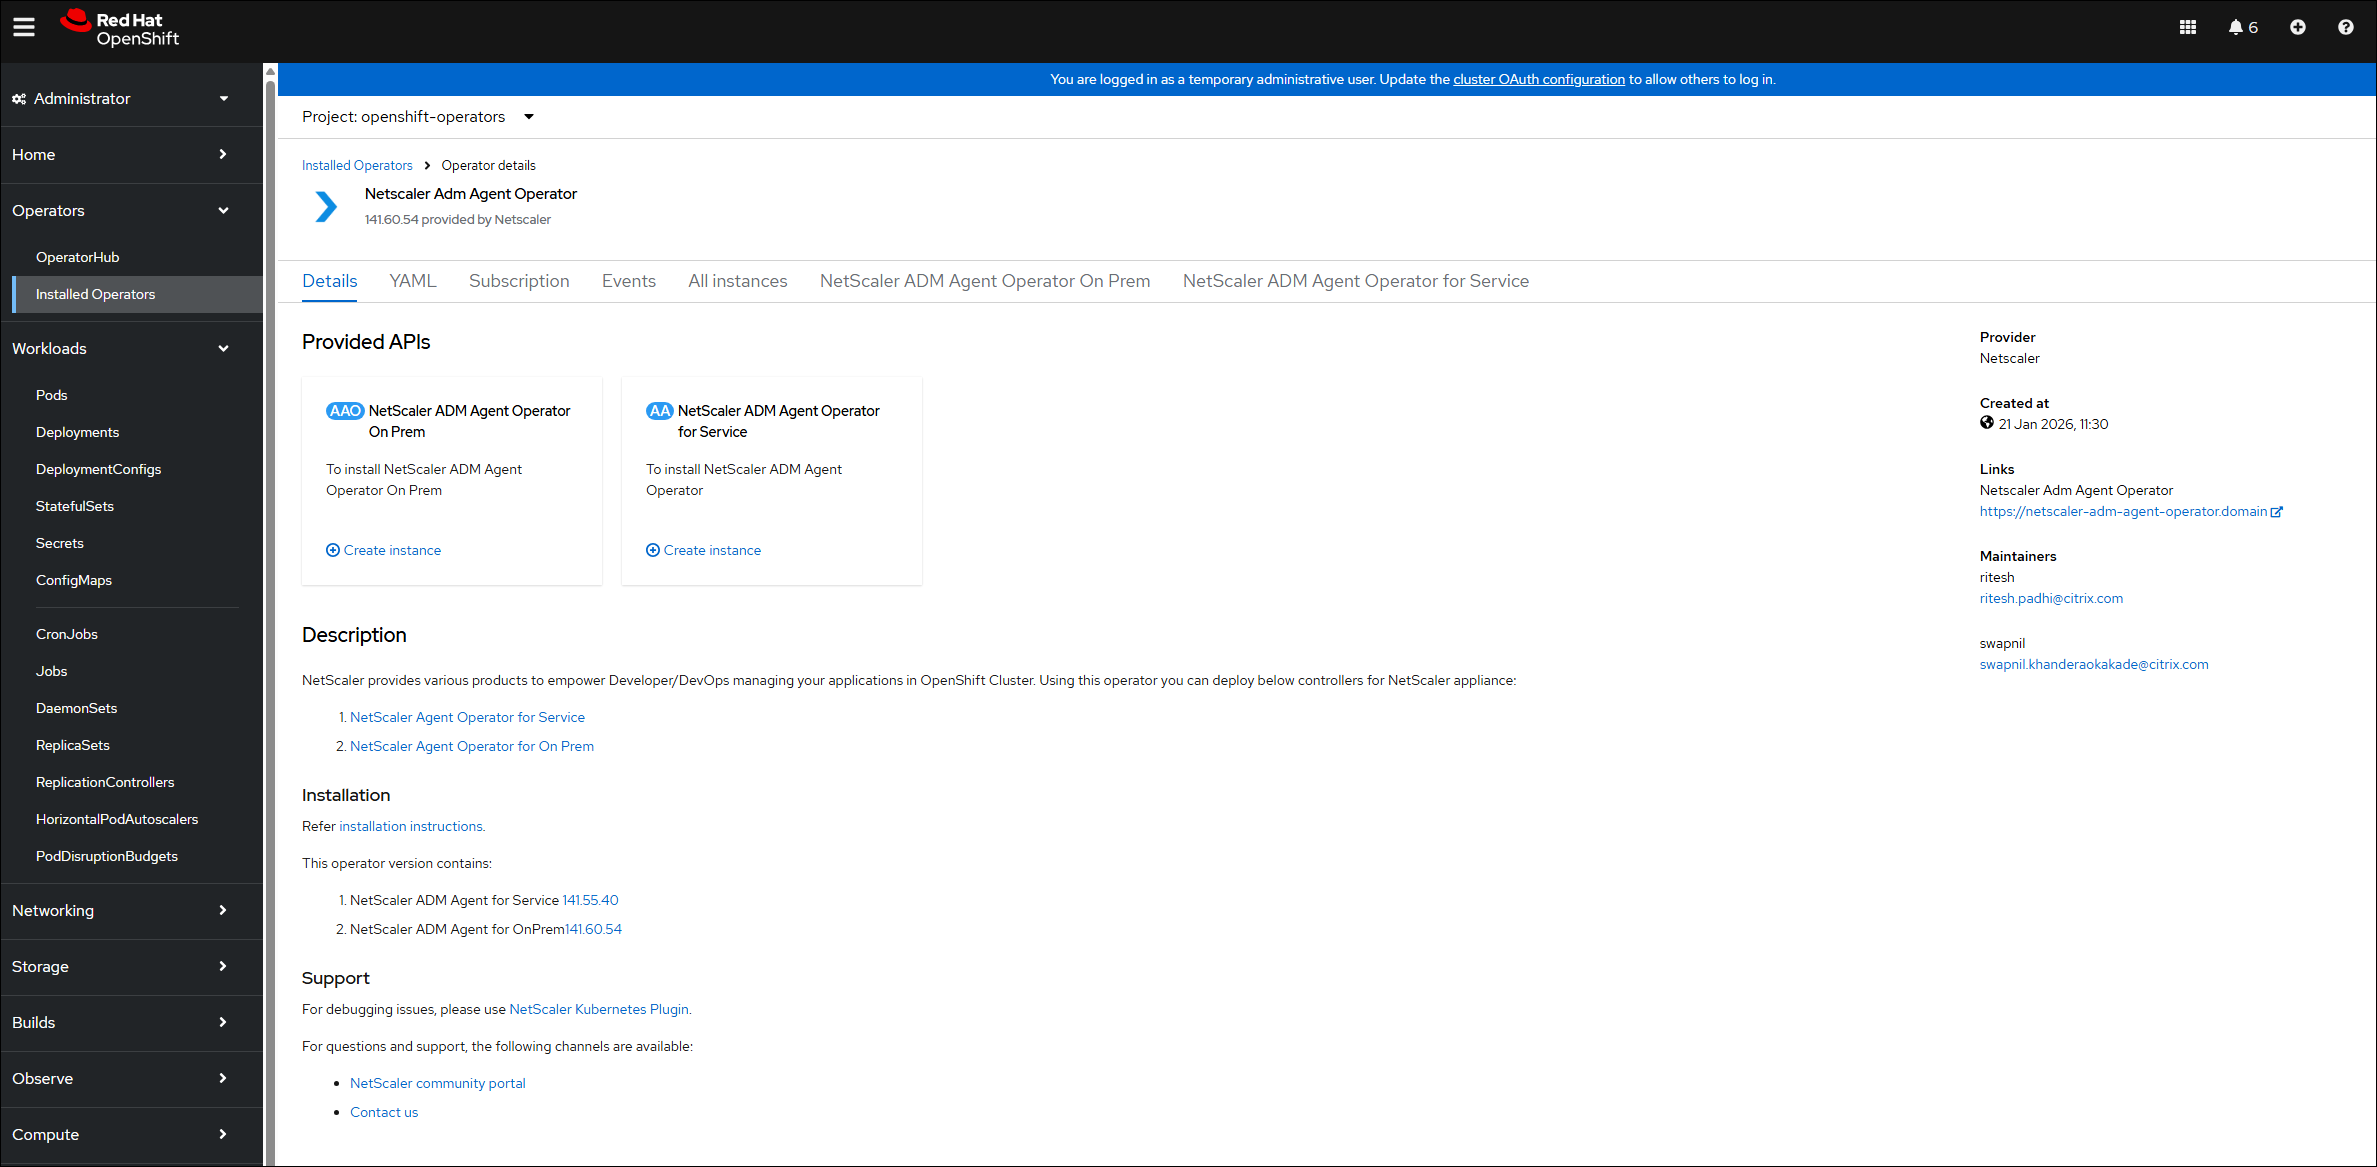
Nachdem der Pod aktiv ist, müssen Sie zwei Instanzen für den Konsolen-Agent im NetScaler ADM Agent Operator sehen. Klicken Sie auf NetScaler ADM Agent Operator On Prem, um den Agent bereitzustellen.
-
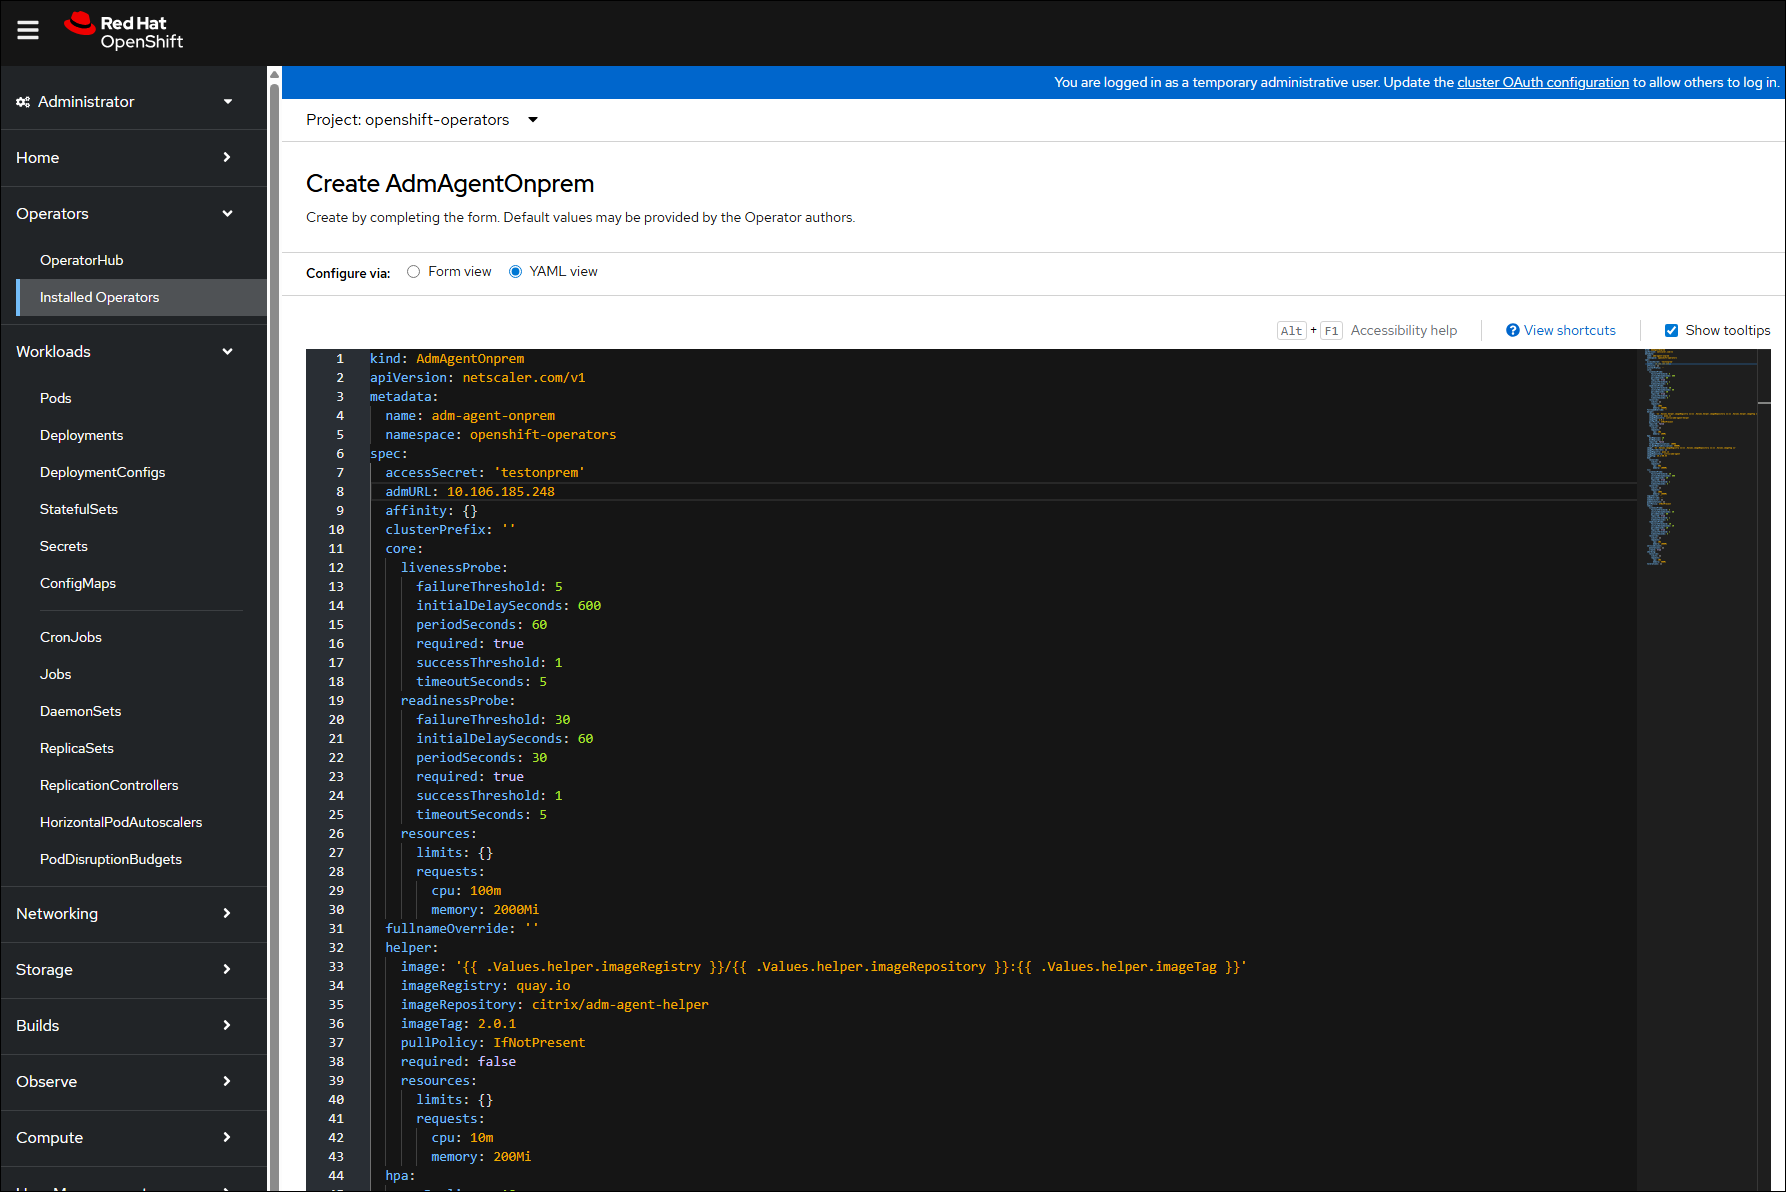
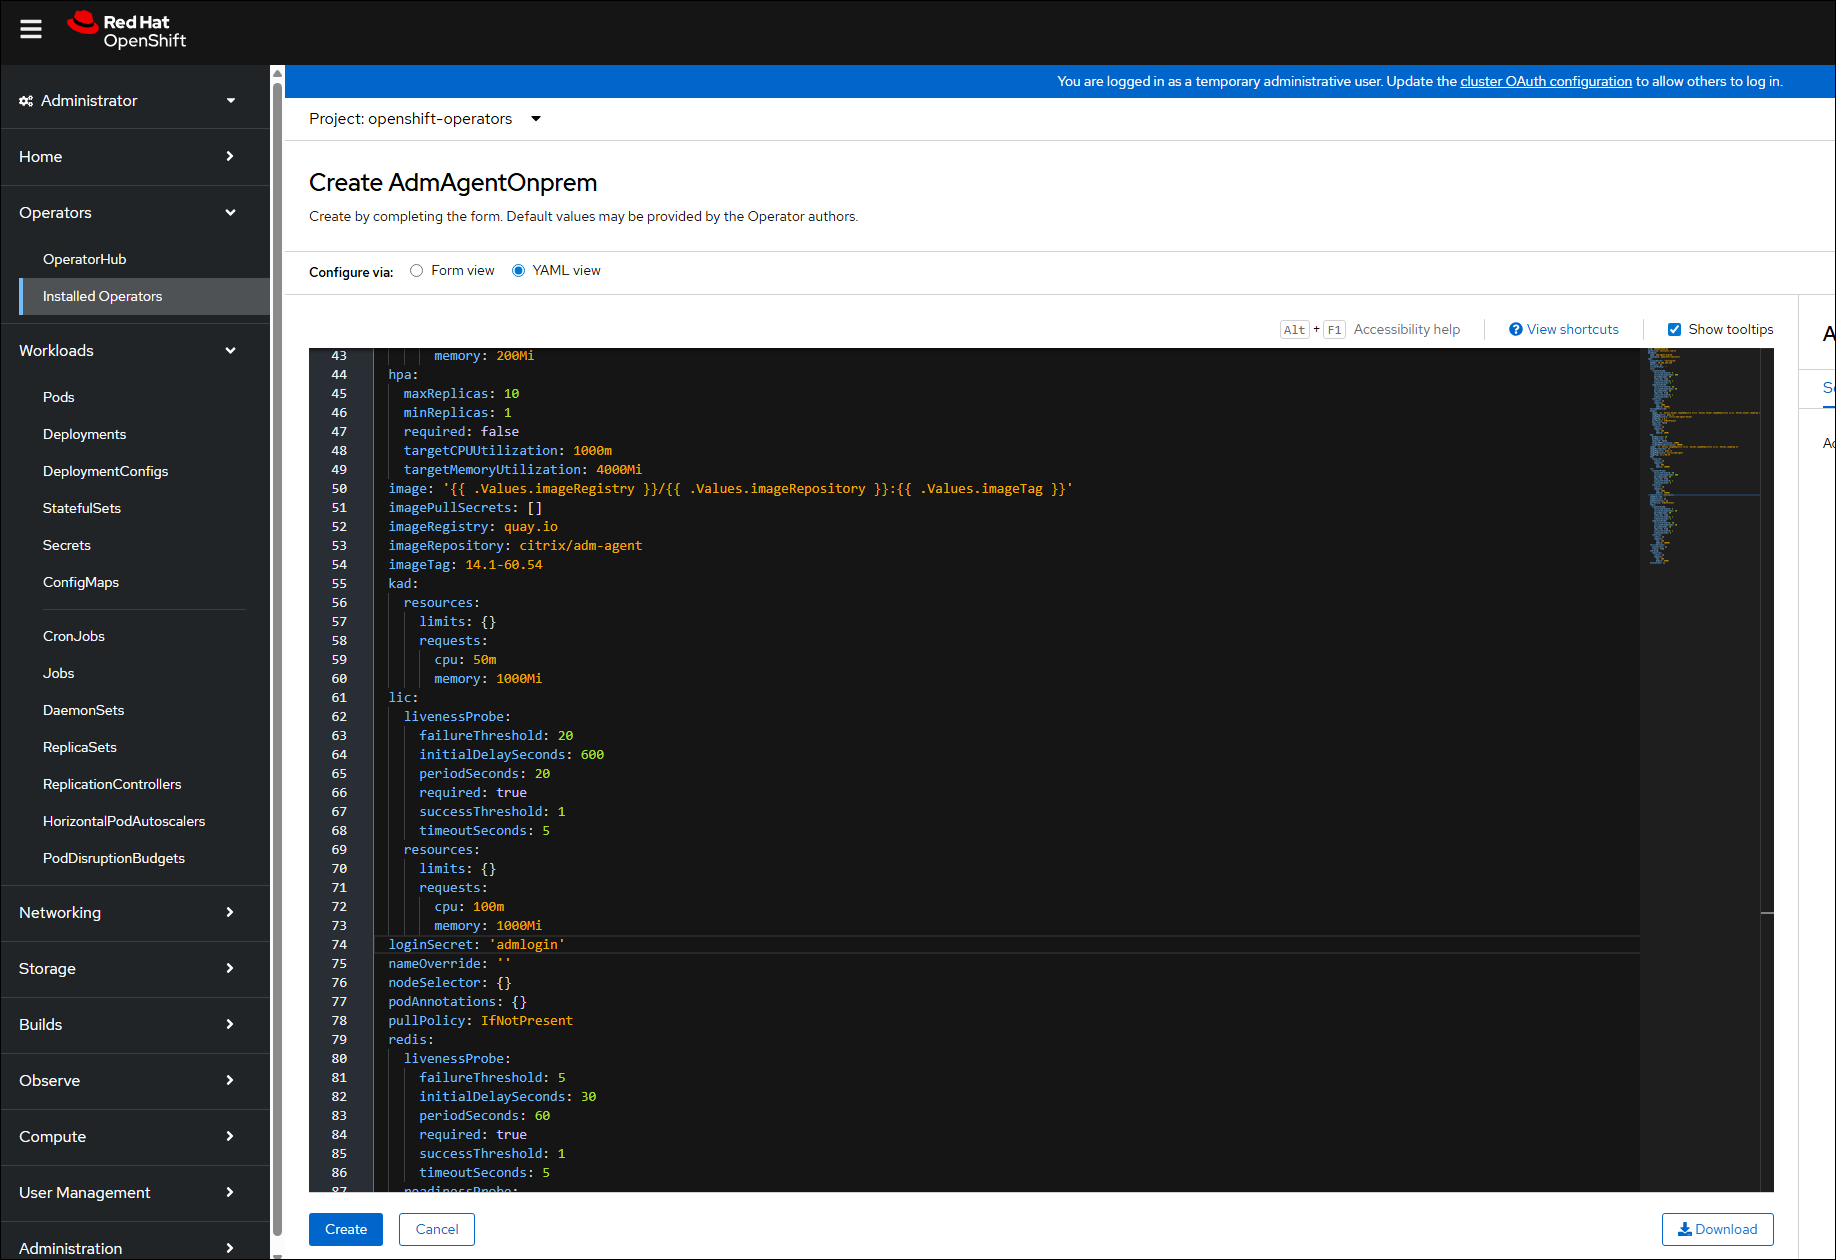
Wählen Sie die YAML-Ansicht, um Parameter zu aktualisieren, und klicken Sie dann auf Erstellen.Hinweis:Stellen Sie sicher, dass nur eine Agent-Instanz pro OpenShift-Cluster vorhanden ist.Die folgenden drei Parameter sind obligatorisch:
-
accessSecret: Das Geheimnis mit dem Namentestonpremwird erstellt. -
AdmURL: Die IP-Adresse der NetScaler Console. -
loginsecret: Das Geheimnis mit dem Namenadmloginwird erstellt.
-
-
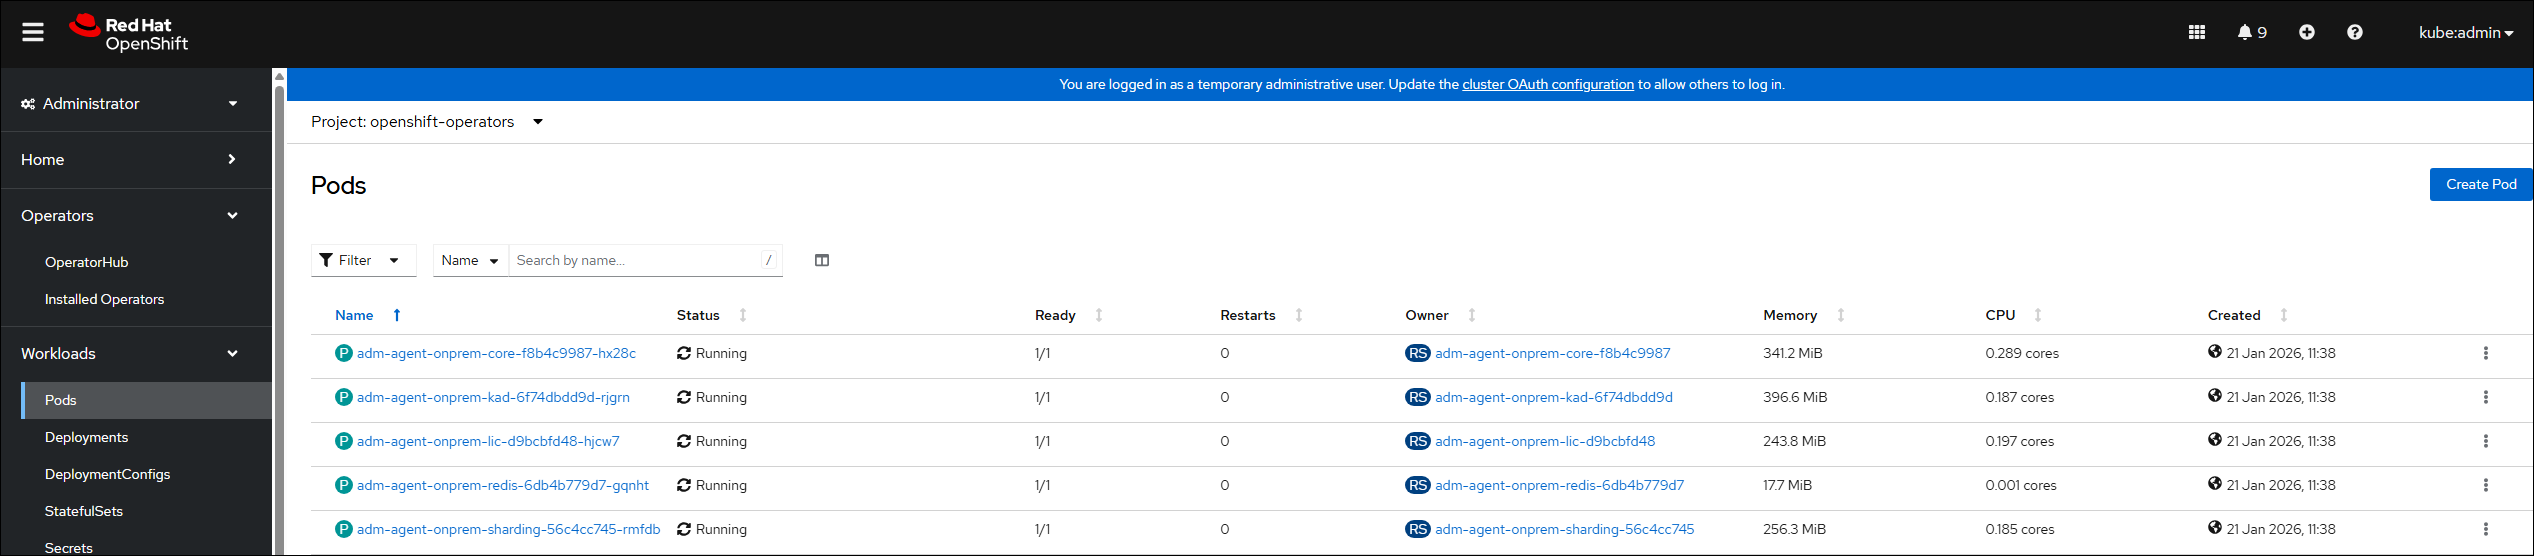
Navigieren Sie zu Workloads > Pods und stellen Sie sicher, dass die Agent-Pods ausgeführt werden.
Agent-Instanz löschen
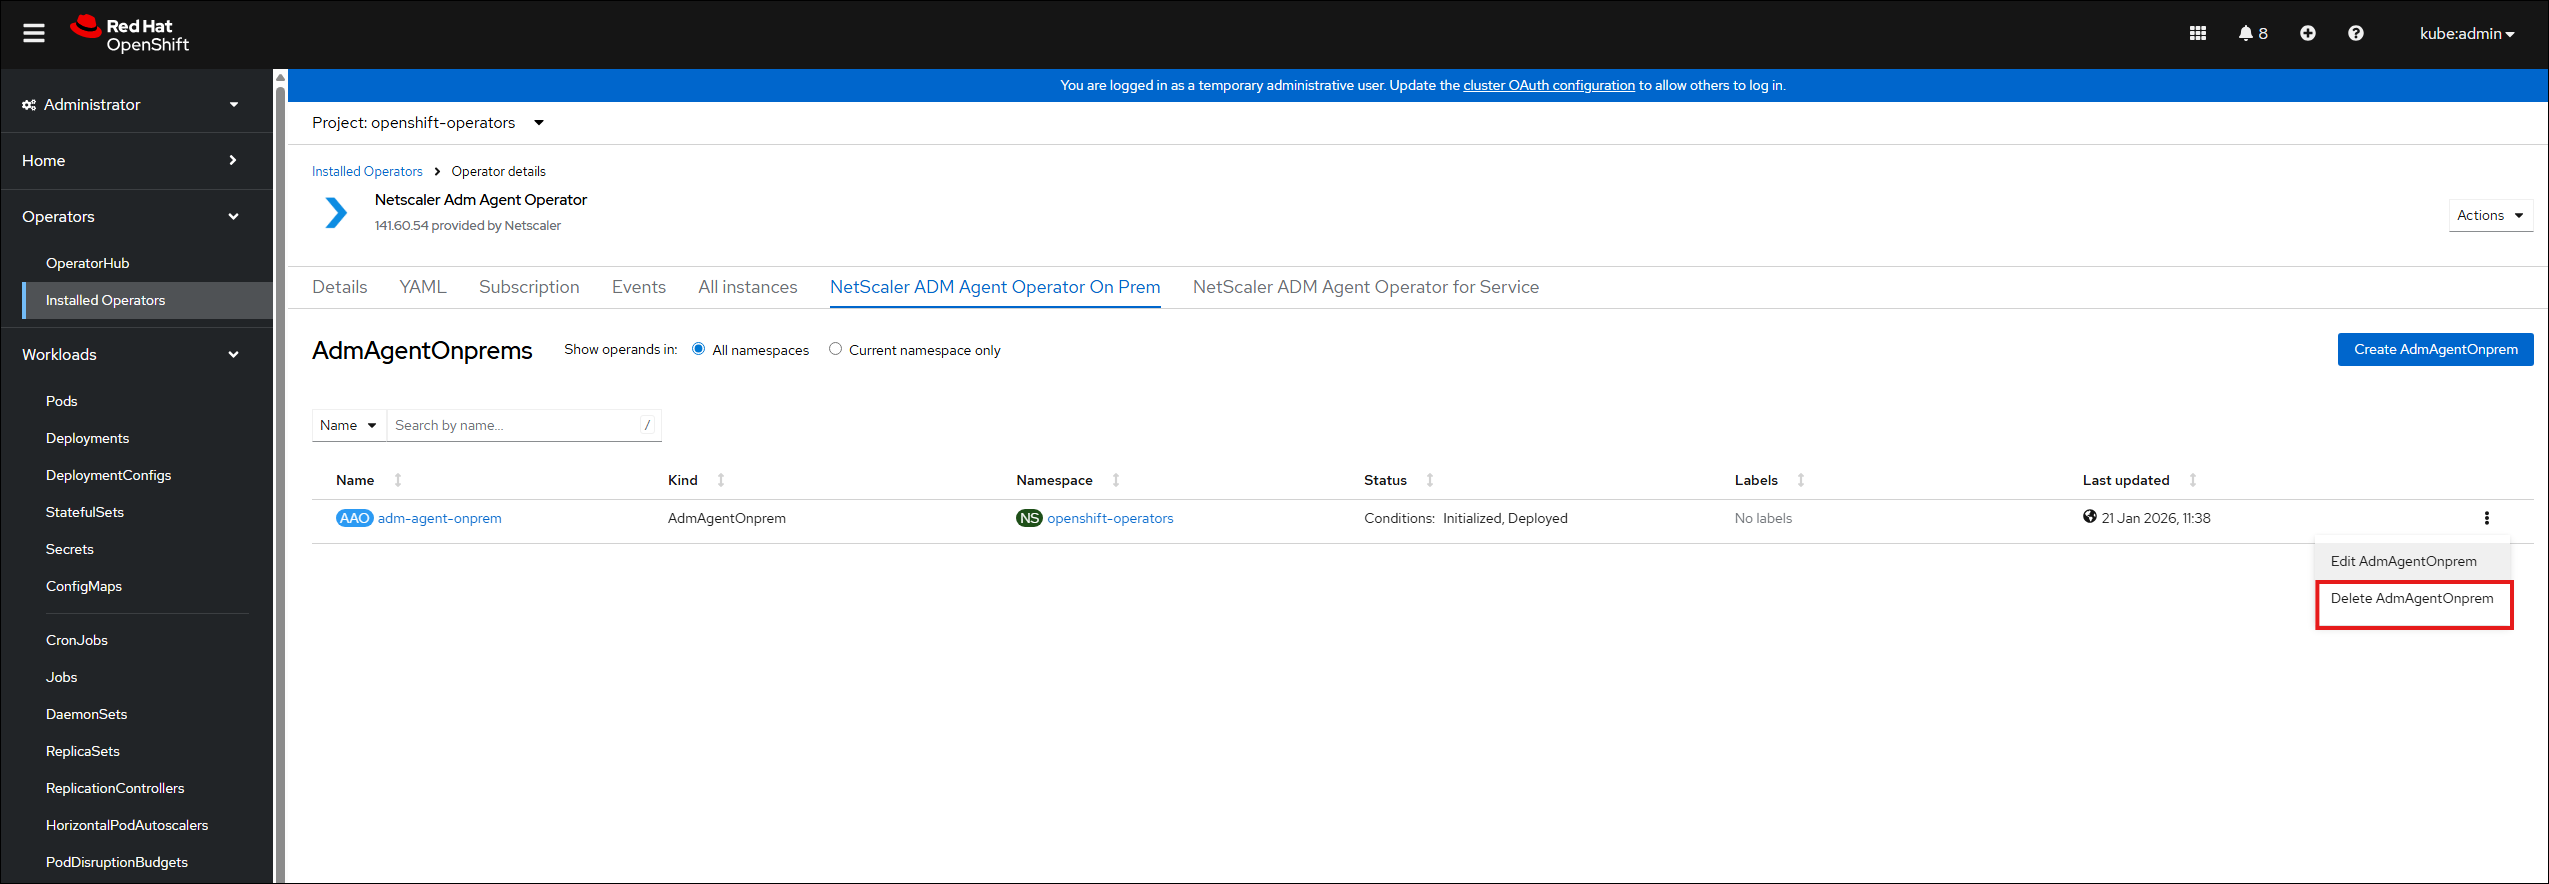
Sie können die Agent-Instanz aus dem Cluster löschen, indem Sie zu Operators > Installed Operators navigieren. Wählen Sie auf der Registerkarte NetScaler ADM Agent Operator die Instanz aus und wählen Sie Delete AdmAgentOnPrems aus der Liste aus.
Agent-Operator deinstallieren
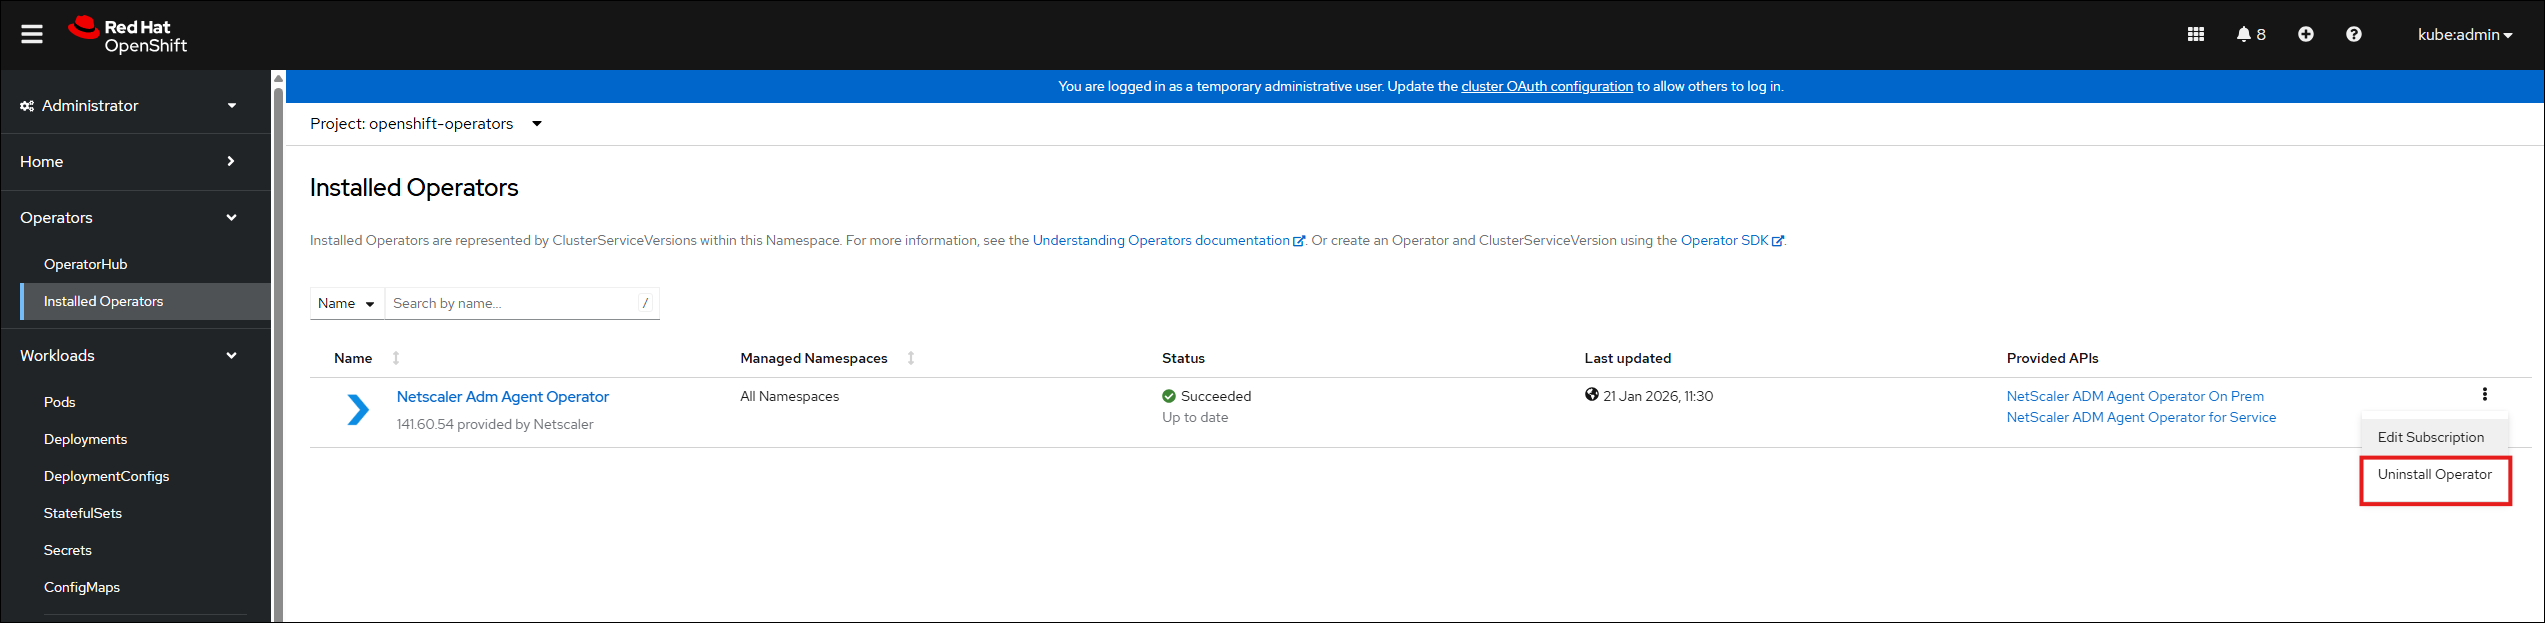
Wenn Sie den Agent-Operator-Pod aus dem Cluster deinstallieren möchten, navigieren Sie zu Operators > Installed Operators, und wählen Sie dann Uninstall Operator aus der Liste aus.