
NetScaler®-Agent als Microservice in einem Kubernetes-Cluster installieren
Wenn Sie NetScaler Console lokal verwenden, wird der Container-Agent aus mehreren spezifischen strategischen und technischen Gründen eingesetzt. Einige der wichtigen Gründe sind:
-
Nahtlose Verwaltung von Cloud-nativen Workloads – Der Hauptgrund für die Verwendung des Container-Agents ist die Verwaltung von NetScaler CPX (der containerisierten Version von NetScaler).
-
Lokalisierte Steuerung: Der Agent fungiert als Lizenz-Proxy zwischen Ihrer lokalen Konsole und NetScaler CPX-Instanzen, die in einem Kubernetes-Cluster ausgeführt werden.
-
Vereinfachte Konnektivität (Microservices-Architektur) – Wenn sich Ihre NetScaler Console und Ihr Kubernetes-Cluster in verschiedenen Netzwerken befinden, fungiert der Container-Agent als sicheres „In-Cluster“-Gateway.
Hinweise:
-
Sie können auch einen lokalen Agent konfigurieren und den Agent in dem Netzwerk registrieren, in dem der Kubernetes-Cluster gehostet wird.
-
Ab NetScaler Console Release 14.1 Build 60.x unterstützt NetScaler Console die Verwendung eines containerisierten Konsolen-Agents. Die Verwendung eines containerisierten Konsolen-Agents bietet eine optimierte Konnektivität und Überwachung verwalteter Instanzen auf Kubernetes- oder OpenShift-Plattformen.
Erste Schritte
-
Navigieren Sie in NetScaler Console zu Infrastructure > Instances > Agents.
-
Wählen Sie aus der Liste Select Action die Option Download Agent Microservice.
-
Geben Sie auf der Seite Download Agent Microservice die folgenden Parameter an:
-
Application ID – Eine Zeichenfolgen-ID zur Definition des Dienstes für den Agent im Kubernetes-Cluster und zur Unterscheidung dieses Agents von anderen Agents im selben Cluster.
-
Password – Geben Sie ein Kennwort für NetScaler CPX an, damit NetScaler CPX dieses Kennwort verwenden kann, um NetScaler CPX über den Agent in NetScaler Console zu integrieren.
-
Confirm Password – Geben Sie dasselbe Kennwort zur Bestätigung an.Hinweis:
-
Sie dürfen das Standardpasswort (
nsroot) nicht verwenden.
-
-
-
Klicken Sie auf YAML-Datei herunterladen.
NetScaler-Agent in Kubernetes-Cluster installieren
Führen Sie die folgenden Schritte im Kubernetes-Hauptknoten aus:
-
Speichern Sie die heruntergeladene YAML-Datei.
-
Führen Sie den folgenden Befehl aus:
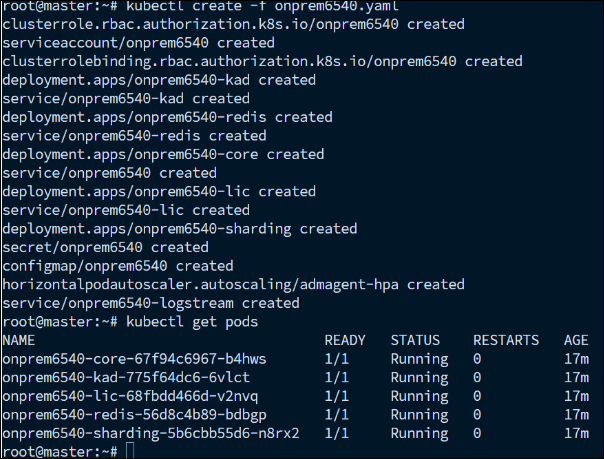
kubectl create -f <yaml file>Beispiel:kubectl create -f onprem6540.yaml
Der Agent wurde erfolgreich erstellt.
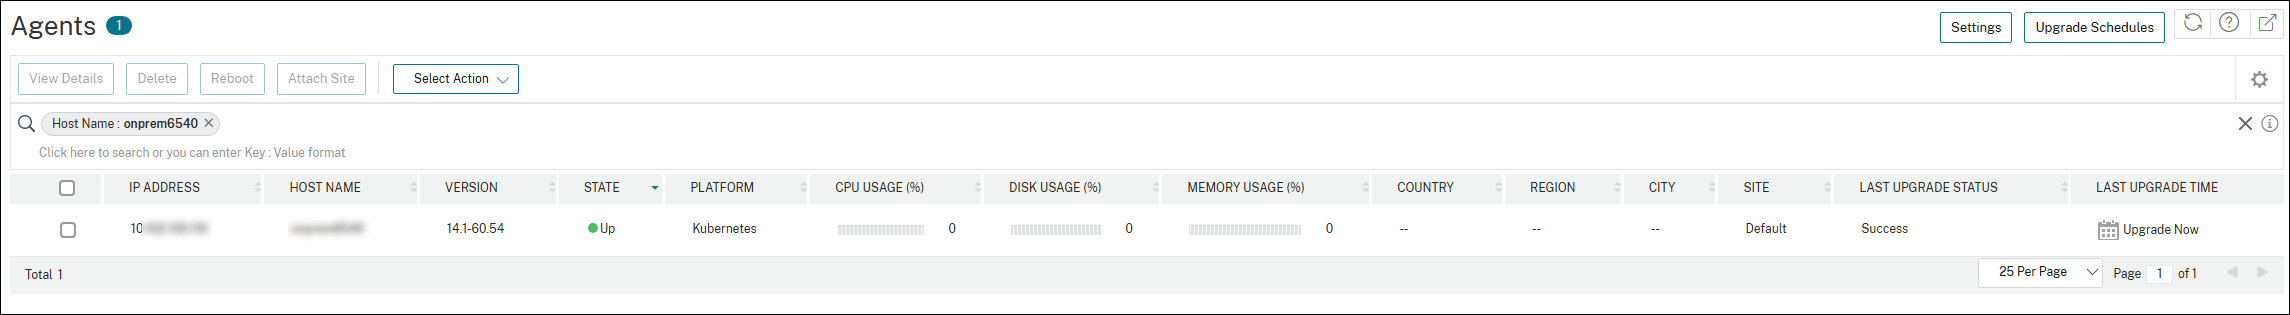
Navigieren Sie in der NetScaler Console zu Infrastructure > Instances > Agents, um den Agent-Status anzuzeigen.
Nachdem Sie den Agent konfiguriert haben, können Sie die NetScaler CPX-Instanzen hinzufügen und Analysen im Service-Graph anzeigen. Weitere Informationen finden Sie unter: