
在 AWS 中基于应用的预置
NetScaler Console 服务引入了“基于应用的”预置,旨在简化和优化在云数据中心上的 NetScaler 部署,并从这些数据中心交付应用程序。
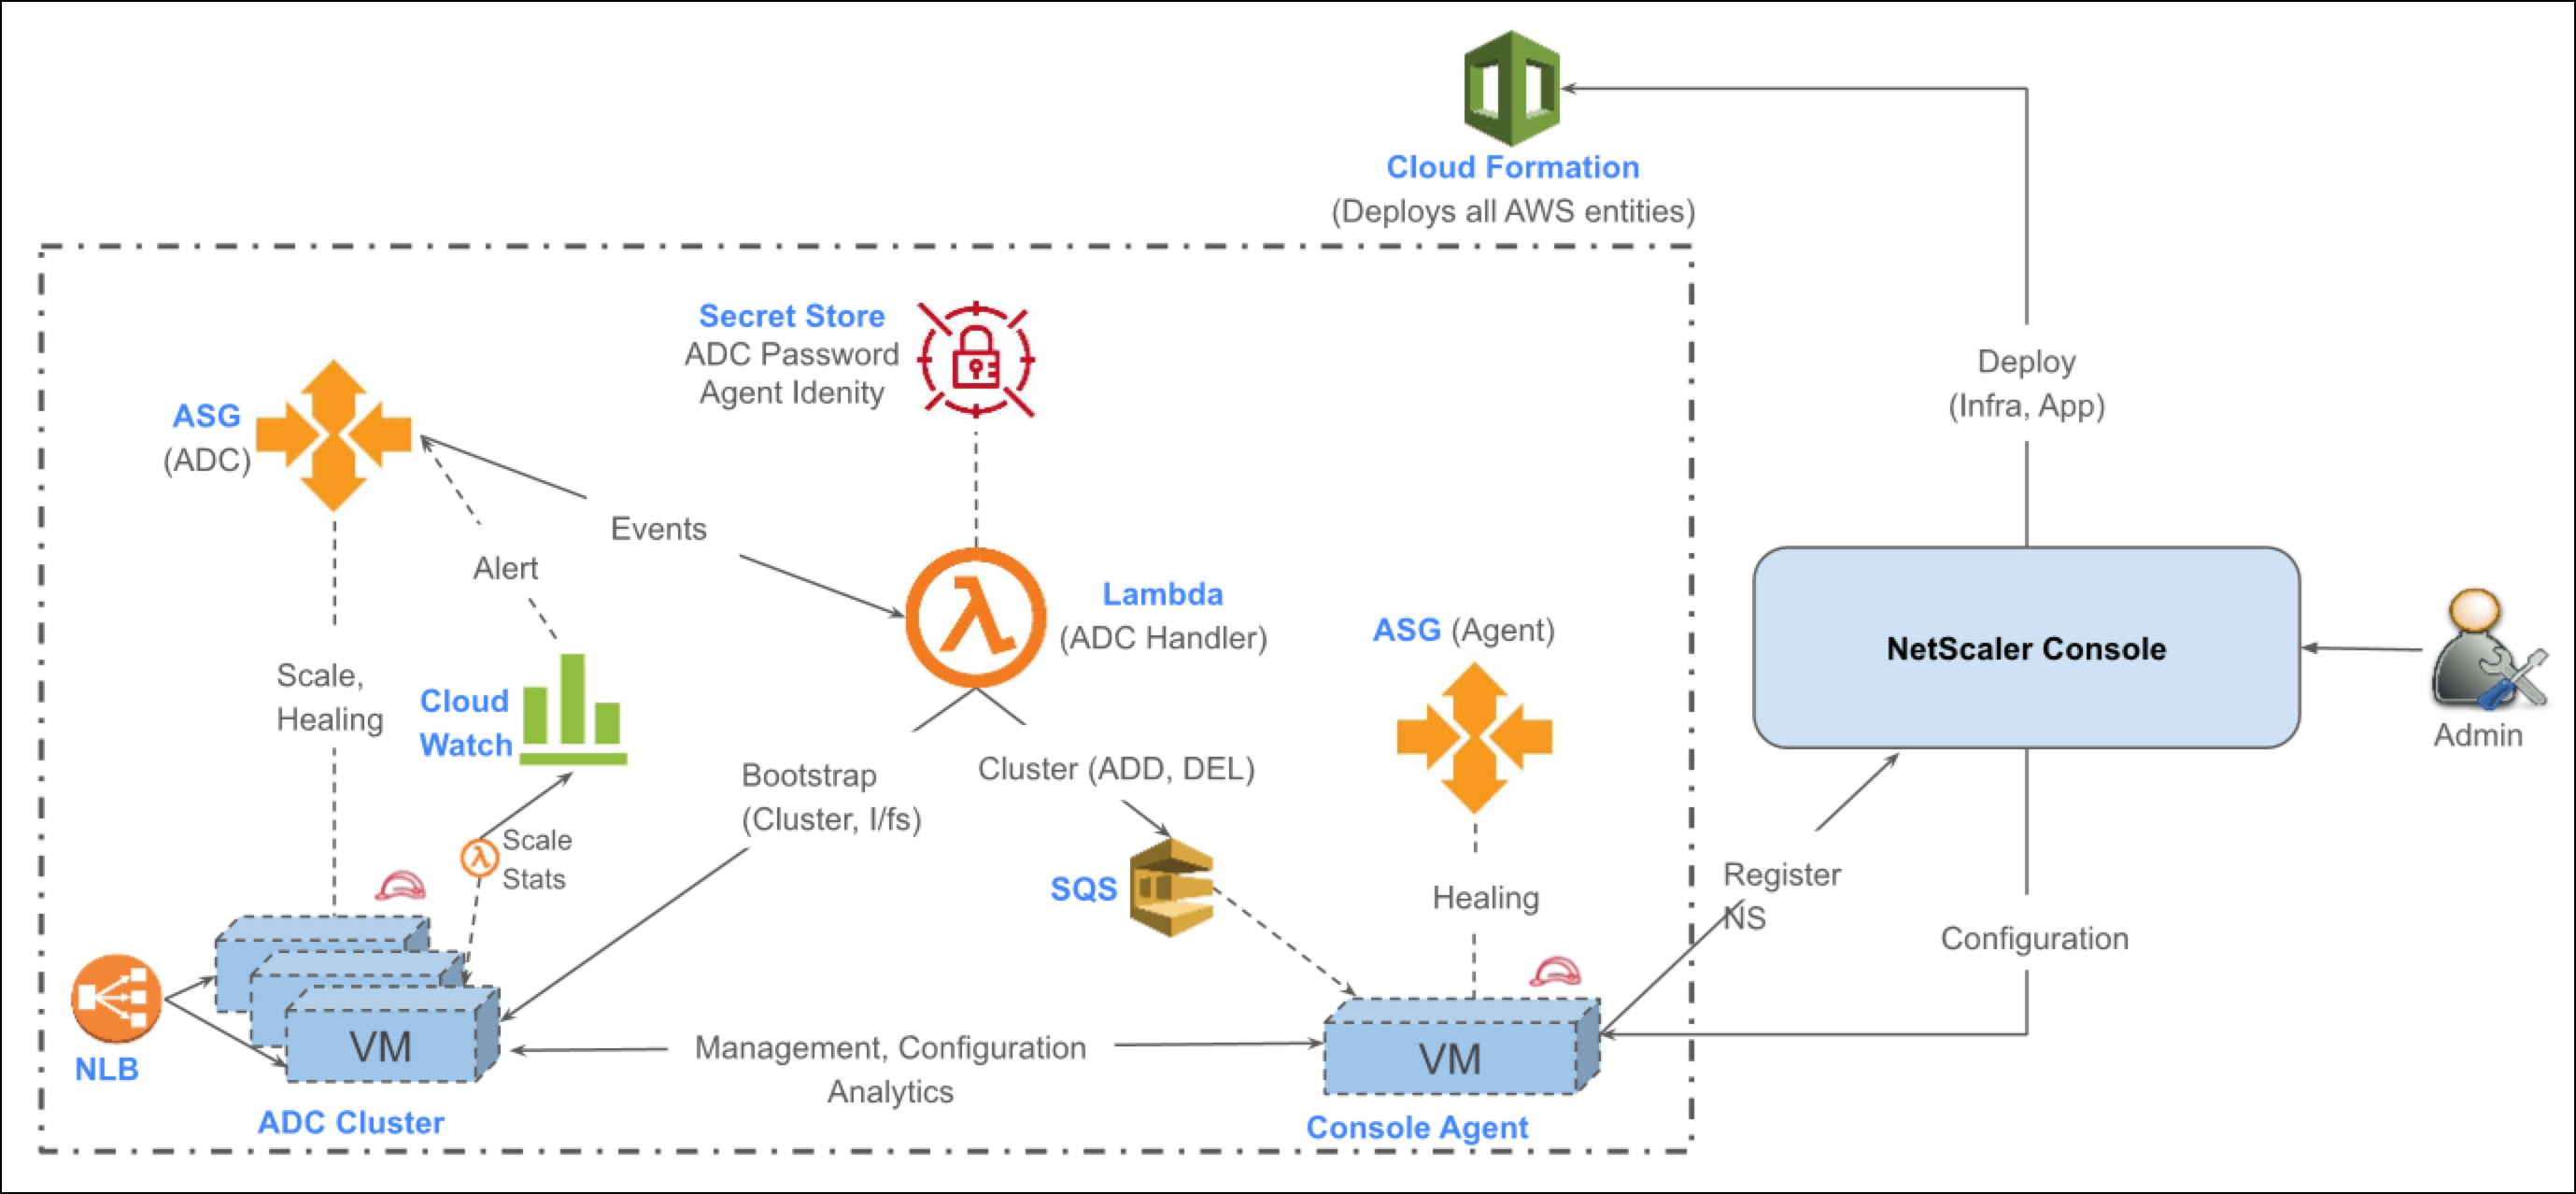
NetScaler Console 服务接受客户的云凭据,并通过协调在 AWS 上启动 NetScaler、代理和必要的云实体来设置应用程序交付所需的基础设施。NetScaler 管理员可以利用 Flexed 和云市场许可证来部署其 NetScaler,从而确保许可选项的灵活性。
管理员随后可以通过 NetScaler Console 服务以直接、以应用程序为中心的方式定义交付设置,从而在其云上交付应用程序。然后,它负责配置 ADC 和 AWS 基础设施以交付其应用程序。应用程序交付后,NetScaler 管理员可以访问 NetScaler Console 服务的丰富分析和监控功能,以有效管理和监控其应用程序。
先决条件
在 AWS Marketplace 中订阅以下产品。
-
NetScaler VPX - 订阅以下变体之一:
-
NetScaler VPX BYOL - 如果您已购买弹性许可证,并且这些许可证在 NetScaler Console 服务中可用于许可 NetScaler 实例,请订阅。
-
NetScaler VPX Premium - 1000 Mbps 如果您需要从 AWS Marketplace 获取基于订阅的许可证,请订阅。
-
-
选择一个 VPC - 选择一个 VPC 以设置应用程序交付的基础设施。该 VPC 的 CIDR 应为 /22 或更大。在基础设施部署过程中,会为 ADC 基础设施创建专用子网,每个选定的可用区占用 /24 地址空间。根据您的部署从列表中选择一个 VPC:
-
专用 VPC,与应用程序分离,如果您希望部署类似于 DMZ。
-
应用程序也存在于其中的相同 VPC。
-
-
NAT 网关 - 自动预置的交付基础设施(例如 Console 代理)必须通过互联网访问 NetScaler Console 服务。NAT 网关可以提供此访问。如果您已经有一个 NAT 网关,您也可以在部署期间选择它来重用它作为交付基础设施。如果未选择 NAT 网关,部署过程将创建一个。
云访问配置文件
云访问配置文件用于向 NetScaler Console 服务授予客户 AWS 账户的权限。在创建云访问配置文件时,管理员必须在 AWS 中运行 CloudFormationTemplate (CFT)。CFT 会在客户的 AWS 账户中创建 IAM 角色和策略。
-
导航到 基础架构 > 预配 > 基于应用程序 > 云访问配置文件。
-
按照屏幕上的说明为您的订阅创建云访问配置文件。
注意:
要创建此配置文件,NetScaler 管理员还必须是 AWS 账户管理员,并且必须拥有创建 IAM 实体的必要权限。
应用程序环境
应用程序环境表示在 VPC 中为交付应用程序而设置的交付基础架构。当管理员在 NetScaler Console 服务中创建应用程序环境时,所有用于交付和监控应用程序的资源,包括网关、安全组、子网、NetScaler 实例和 Console 代理,都将作为应用程序环境的一部分进行部署。有关更多信息,请参阅 常见问题解答 部分。
-
导航到 基础架构 > 预配 > 基于应用程序 > 环境。
-
按照屏幕上的说明创建应用程序环境。
注意:
该服务不会对客户在其 VPC 中创建的资源进行任何更改。它只预配交付和监控应用程序所需的基础架构。
应用程序交付
应用程序交付是基于应用程序预配功能的核心组件,包含强制性的应用程序交付和安全信息。 作为应用程序交付配置的一部分,您将定义以下实体:
-
表示客户端如何访问应用程序的端点,例如协议、端口、证书和密码。例如,端点的 SSL 配置文件表示一组 SSL 配置,其中包括支持的密码和协议。默认情况下提供预定义的 A+ SSL 配置文件。
-
服务代表应用程序的组件,必须根据特定的 HTTP 请求进行访问。例如,电子商务应用程序的组件可以是订单服务、目录服务或支付服务,这些服务安装在不同的应用程序服务器中,请求必须根据访问的 URL 进行路由。应用程序服务的服务配置文件表示交付基础设施如何访问和监控应用程序服务,例如负载均衡、SSL 和健康检查设置。
-
内容策略定义了当特定服务的请求到达时如何检查和修改 L7 内容。它用于根据标头、URL 或 IP 地址对 HTTP 请求执行预定义操作。其中一些操作可以是标头丰富、重定向请求或丢弃请求。
-
导航到 基础架构 > 预置 > 基于应用程序 > 应用程序交付。
-
按照屏幕上的说明创建新应用程序。
常见问题
NetScaler Console service 在云中交付应用程序时会创建哪些实体?
NetScaler Console 服务在客户的 VPC 中创建以下实体:
-
每个可用区中的 NetScaler VPX 集群。
-
VPX 实例部署为 EC2 Autoscale™ 组。
-
在应用程序环境创建期间会创建一个单节点集群。此集群最多可扩展到 8 个节点。
-
-
每个可用区中的控制台代理。
-
子网:管理、客户端和服务器网络各一个子网。
-
安全组:管理、客户端和服务器 NIC 各一个安全组。
-
管理安全组:此安全组与 NetScaler 实例和代理的管理 NIC 相关联。它包含允许 NetScaler 实例、代理和任何其他控制平面流量之间通信的规则。
-
客户端安全组:此安全组与 NetScaler 实例的客户端 NIC 相关联,用于允许数据流量流向 NetScaler 虚拟服务器。
-
服务器安全组:此安全组与 NetScaler 实例的服务器 NIC 相关联,不包含任何默认规则。
-
-
路由表
-
客户端路由表:此路由表用于促进互联网出站流量。它包含一个将流量导向与 VPC 关联的互联网网关的路由,从而使 VPC 内的资源能够连接到互联网。
-
管理路由表:此路由表用于促进来自 NetScaler 和代理的流量,以便通过 NAT 网关进行网络地址转换 (NAT)。
-
-
每个可用区中的 NAT 网关:NAT 网关使 NetScaler 和 Console 代理能够访问互联网。注意:如果您想在 VPC 中重用现有 NAT 网关,则不会创建 NAT 网关。
-
密钥管理器:密钥管理器用于:
-
存储用于向 NetScaler Console 服务注册代理的代理令牌和 URL。
-
存储用于身份验证的 ADC 密码。
-
-
Lambda 函数
-
ClusterLambdaFunction:此 Lambda 函数负责 NetScaler 集群的创建和管理。
-
StatsLambdaFunction:此 Lambda 函数用于从 NetScaler 收集用于自动扩缩的指标。
-
用于自动扩缩 NetScaler 的指标有哪些?
以下指标用于自动扩缩 NetScaler:
-
自动扩缩组中的实例最少为 1 个,最多为 8 个。
-
按 1 个容量单位进行横向扩展。即, 连续 5 个 60 秒周期内,cpu_use > 70% 或吞吐量 > 70%。
-
按 1 个容量单位进行横向缩减。即, 连续 5 个 60 秒周期内,cpu_use =< 30% 且吞吐量 =< 30%。
管理员如何识别 NetScaler Console 服务在云中创建的资源?
默认情况下,所有 AWS 资源都使用标签“UsedFor: AppDeliveryByNetScaler”创建。此外,资源还会使用在应用程序环境创建工作流中指定的标签进行标记。
NetScaler 管理员如何在应用程序环境中升级 NetScaler?
执行以下步骤升级 NetScaler:
-
在 AWS 控制台中,禁用为应用程序环境创建的自动扩缩组的动态扩缩。命名约定:
Adc-<App Environment Name>-<Availability Zone>-<random alphanumeric string>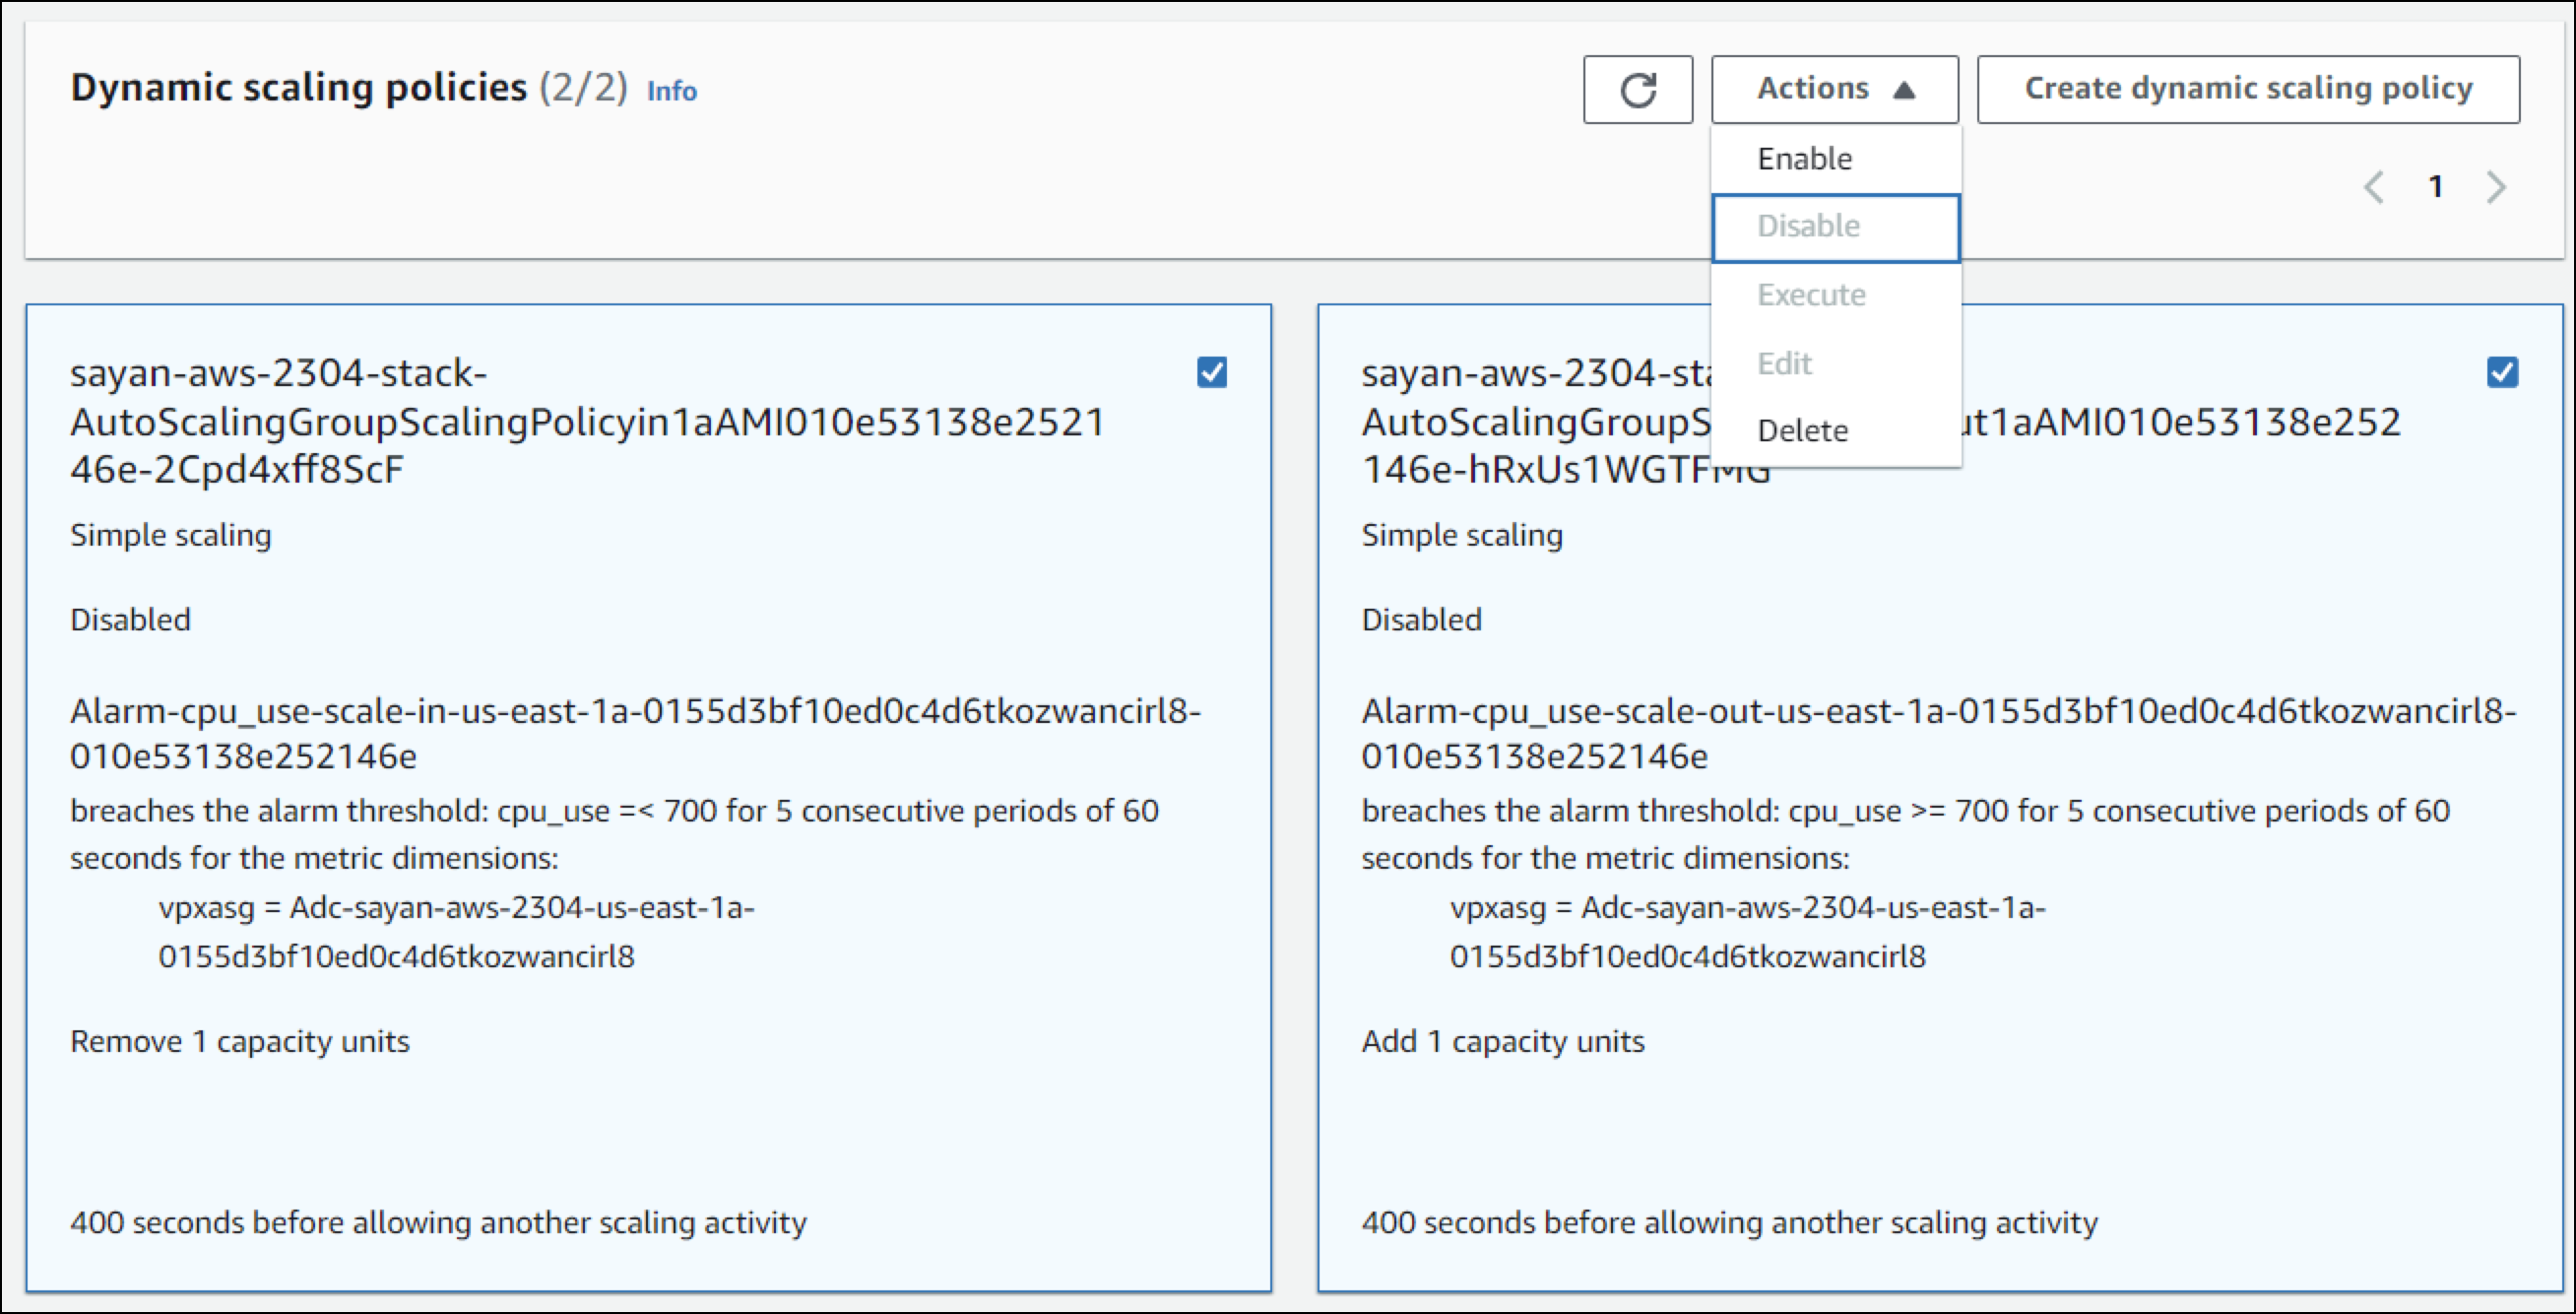
-
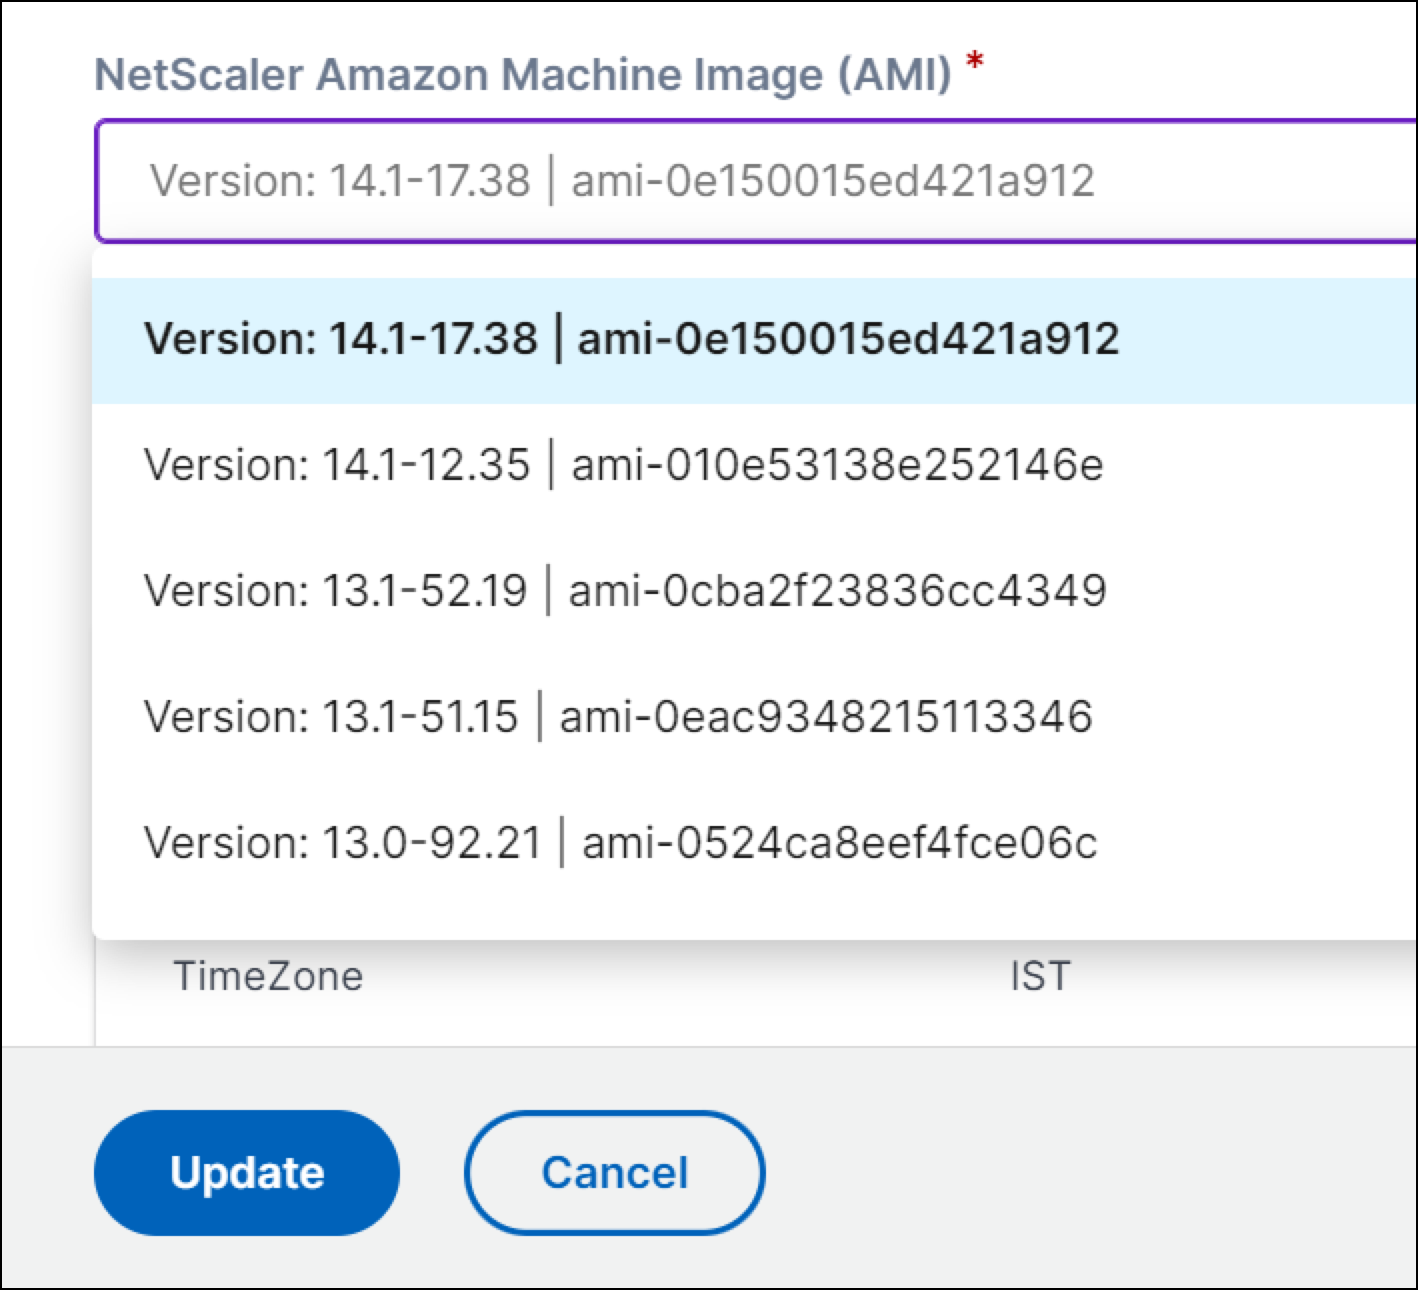
在 NetScaler Console 服务中,使用应用程序环境的“编辑”选项,将 AMI 详细信息更新为 NetScaler 将要升级到的 ADC 版本。
-
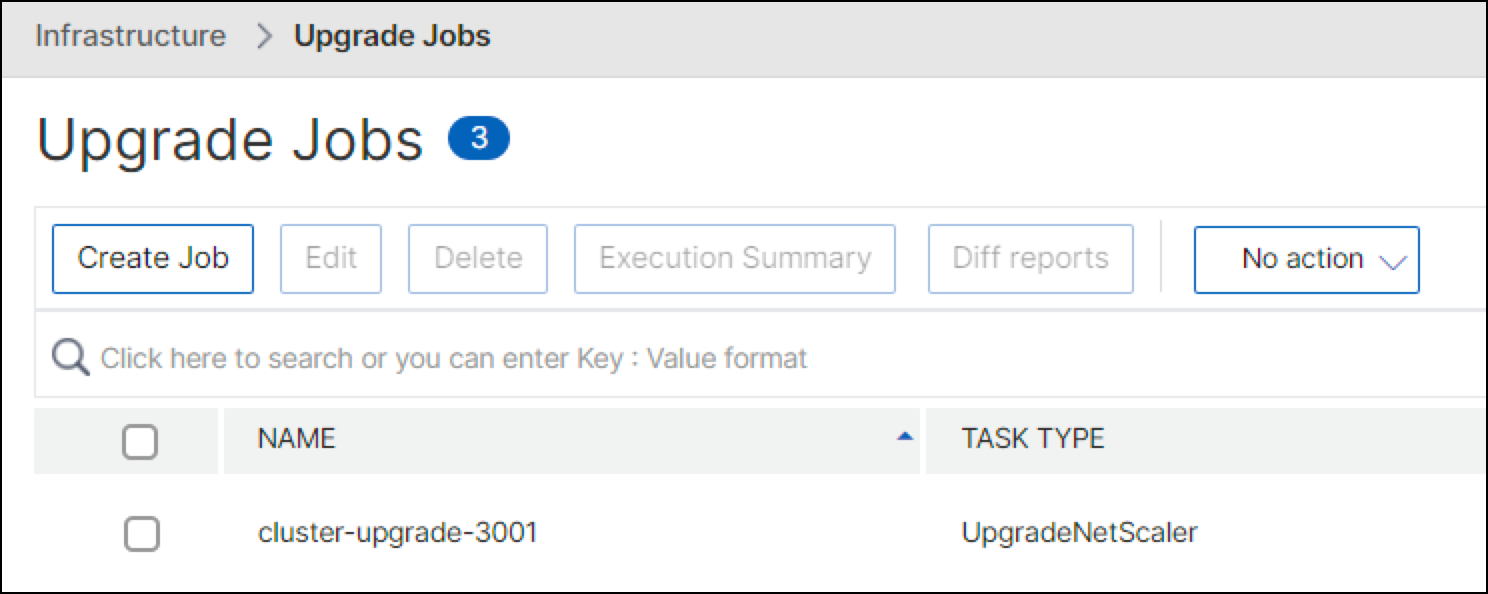
在 NetScaler Console 服务中,使用“升级作业”功能升级 ADC。
-
在 AWS 控制台中,重新启用自动扩缩组的动态扩缩。