
在单跳模式下部署的 NetScaler Gateway 设备启用数据收集
当 NetScaler Gateway 以单跳模式部署时,NetScaler Gateway 位于网络边缘,并将 ICA 连接代理到桌面交付基础架构。这种部署是最简单、最常见的部署。如果外部用户尝试访问组织内部网络,此模式可提供安全性。在单跳模式下,用户通过虚拟专用网络 (VPN) 访问 NetScaler 设备。
要开始收集报告,您必须将 NetScaler Gateway 设备添加到 NetScaler Console 清单中,并在 NetScaler Console 上启用 AppFlow。下图说明了以单跳模式部署的 NetScaler Console
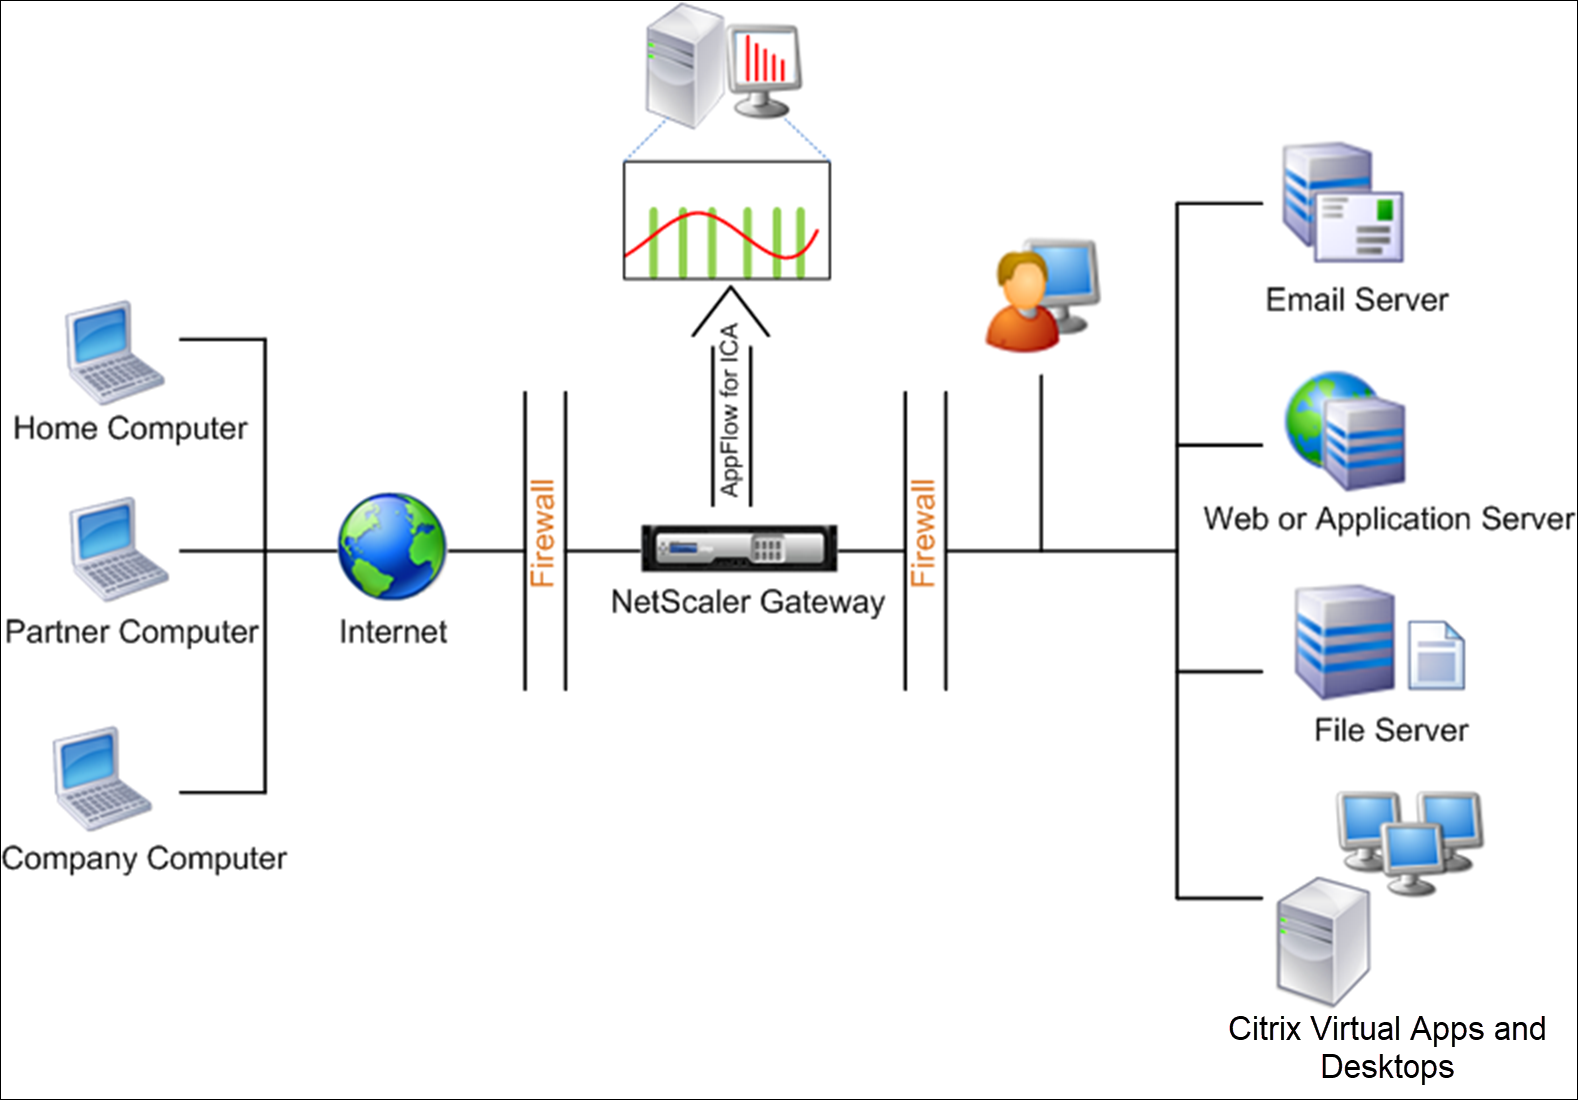
从 NetScaler Console 启用 AppFlow 功能
-
导航到 Infrastructure > Instances,然后选择要启用分析的 NetScaler 实例。
-
从 Select Action 列表中,选择 Configure Analytics。
-
选择 VPN 虚拟服务器,然后单击 Enable Analytics。
-
选择 Web Insight。
-
单击 OK。
注意
在单跳模式下启用 AppFlow® 时,以下命令将在后台运行。此处明确指定这些命令是为了进行故障排除。
-
add appflow collector \<name\> -IPAddress \<ip\_addr\> -
add appflow action \<name\> -collectors \<string\> -
set appflow param -flowRecordInterval \<secs\> -
disable ns feature AppFlow -
enable ns feature AppFlow -
add appflow policy \<name\> \<rule\> \<expression\> -
set appflow policy \<name\> -rule \<expression\> -
bind vpn vserver \<vsname\> -policy \<string\> -type \<type\> >-priority \<positive\_integer\> -
set vpn vserver \<name\> -appflowLog ENABLED -
save ns config