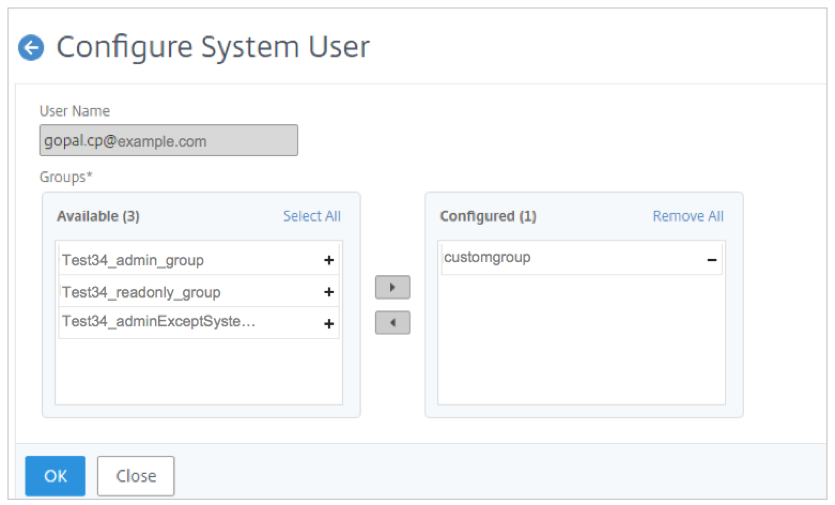
如何为委派管理员用户分配更多权限
当您组织的首个用户注册并登录到 NetScaler Console 时,该用户将被分配超级管理员权限。默认情况下,每个后续登录的用户都被分配委派管理员角色。委派管理员无权查看和执行与用户管理或 RBAC 设置相关的任何任务。
但是,您可以为委派管理员分配超级管理员权限或特定的非超级管理员角色,以便该管理员能够执行与用户管理相关的任务。
有关基于角色的访问控制的详细信息,请参阅配置基于角色的访问控制。
为委派管理员分配超级管理员权限
要为委派管理员分配超级管理员权限,超级管理员必须将默认管理员组分配给委派管理员用户。执行以下任务:
-
以超级管理员身份登录 NetScaler Console。
-
导航到 账户 > 用户管理 > 用户。
-
选择委派管理员的用户名,然后单击 Edit。
-
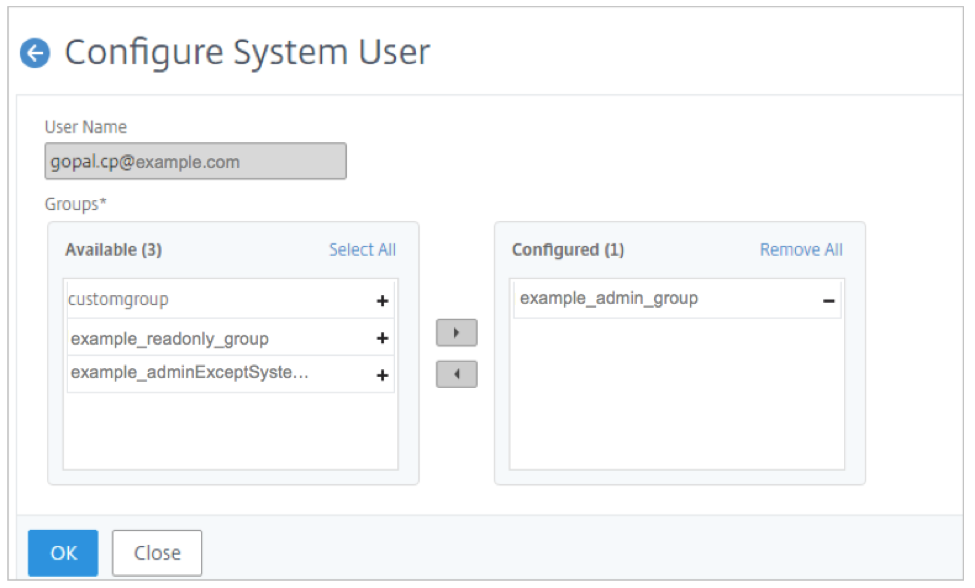
将组 \<tenant\_name\>\_admin\_group 分配给委派管理员,然后单击 OK。例如,在下图中,“example\_admin\_group”已分配给委派管理员用户。
为委派管理员分配自定义角色
要为委派管理员分配任何自定义角色,超级管理员必须创建组、角色和策略,并将其分配给委派管理员用户。这可确保委派管理员仅具有所需的权限。执行以下任务:
-
以超级管理员身份登录 NetScaler Console。
-
导航到 Account > User Administration > Access Policies。选择 Add 以创建具有委派管理员所需权限的访问策略。在此示例中,创建了一个访问策略
custompolicy,该策略允许查看用户管理设置。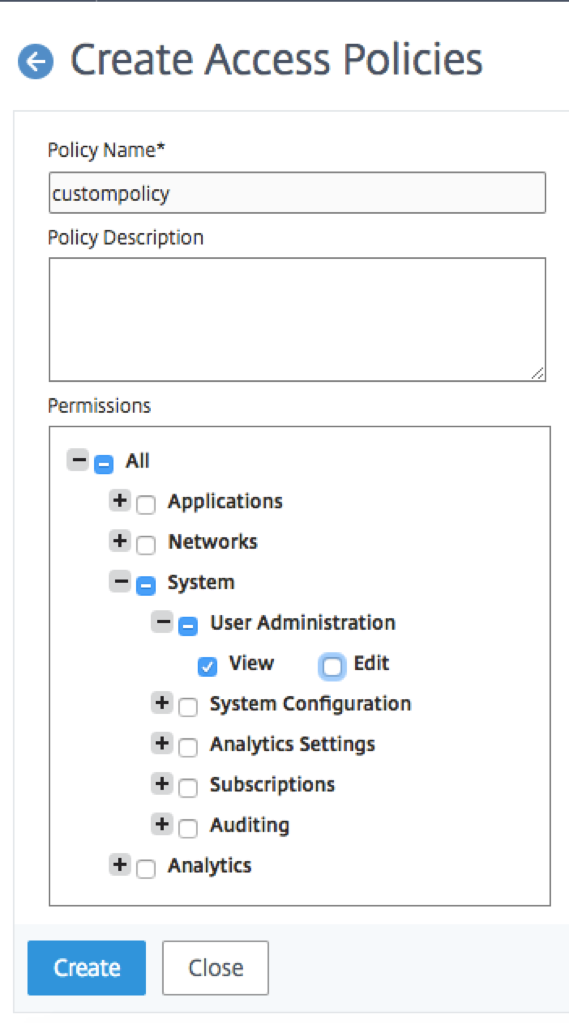
-
导航到 帐户 > 用户管理 > 角色。选择添加以创建角色,并将此角色绑定到您在上一步中创建的访问策略。在此示例中,角色
customrole已创建并绑定到custompolicy访问策略。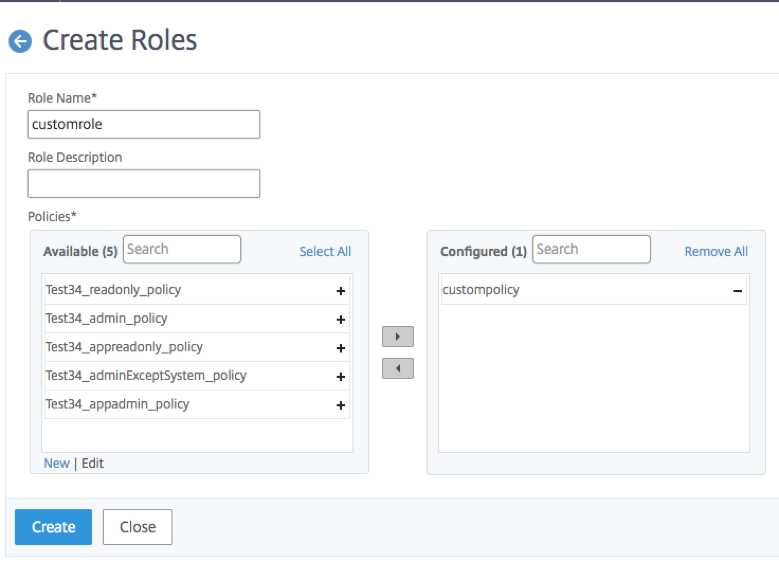
-
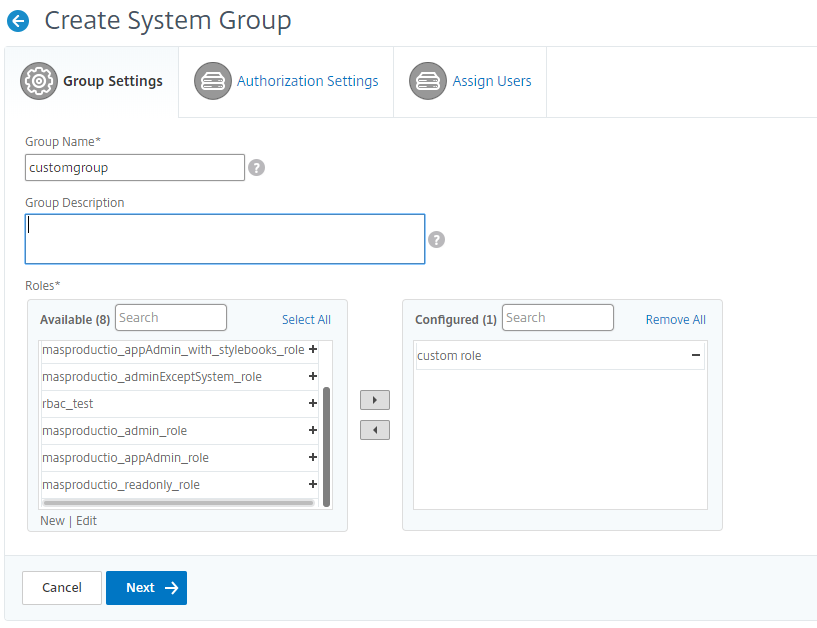
导航到 帐户 > 用户管理 > 组。选择添加以创建组,并将此组绑定到您在上一步中创建的角色。在此示例中,组“custom group”已创建并绑定到角色“custom role”。
-
导航到 帐户 > 用户管理 > 用户
-
选择委派管理员的用户名,然后单击编辑。
-
将您在上一步中创建的组分配给委派管理员用户。在此示例中,委派管理员用户被分配了组
customgroup。