
NetScaler Console 中的入侵指标检测
NetScaler Console 中的入侵指标 (IoC) 检测功能旨在检测您的 NetScaler 设备是否可能因漏洞而受到影响。
如果存在 CVE 事件,首要关注的问题之一是恶意行为者是否已成功利用该漏洞。漏洞利用会对客户业务造成灾难性损害,因此立即检测此类事件至关重要。过去,NetScaler 的入侵指标通过支持渠道分发,这满足了客户需求,但需要额外付出通过支持流程提交工单、与支持专业人员沟通的努力,这有时可能并不理想。NetScaler Console 中的入侵指标检测功能旨在缩短当前以支持为导向的流程,并帮助客户快速评估其 NetScaler 基础架构。
先决条件
此功能要求您发送产品使用遥测数据。有关 NetScaler 遥测的更多信息,请参阅
<https://docs.netscaler.com/zh-cn/netscaler-application-delivery-management-software/current-release/ns-telemetry.html>。
优势
-
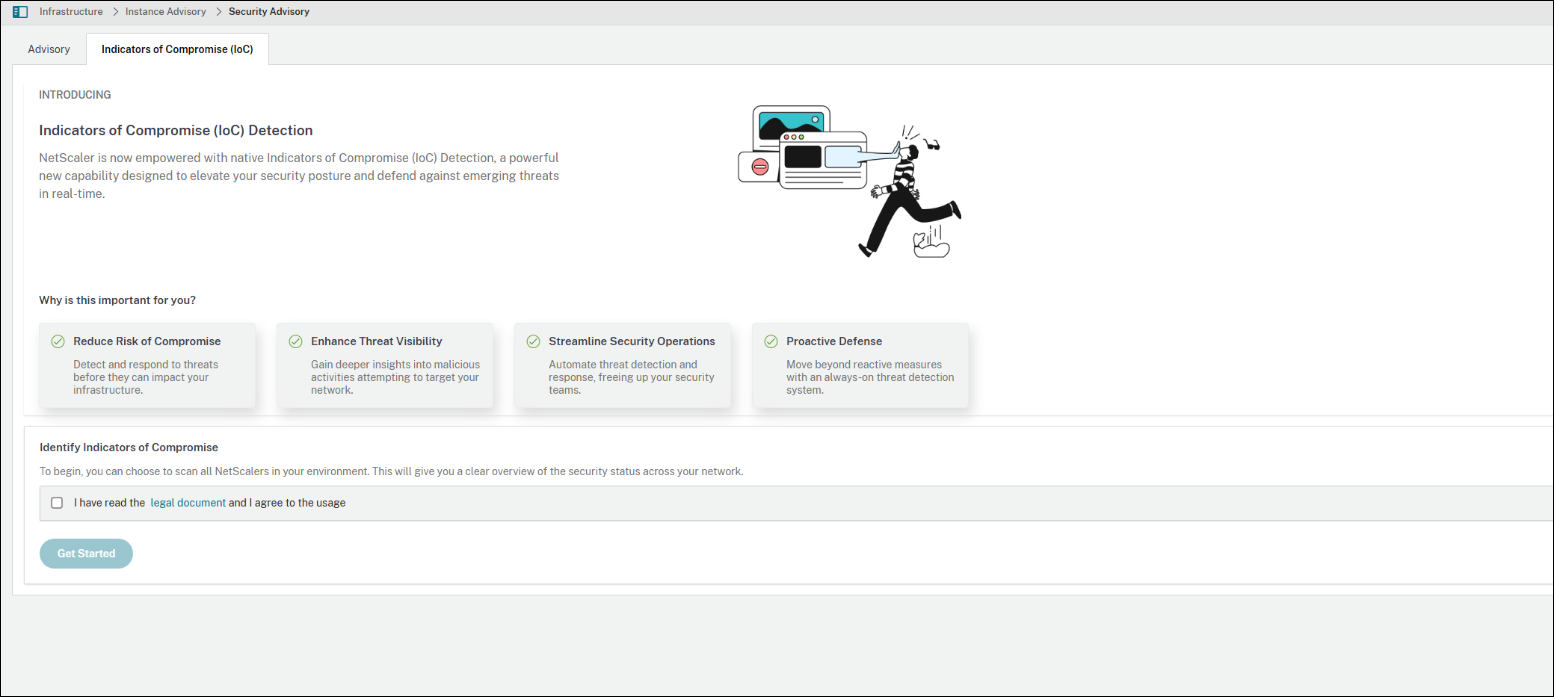
您可以从 NetScaler Console 的安全建议页面运行入侵检测扫描。
-
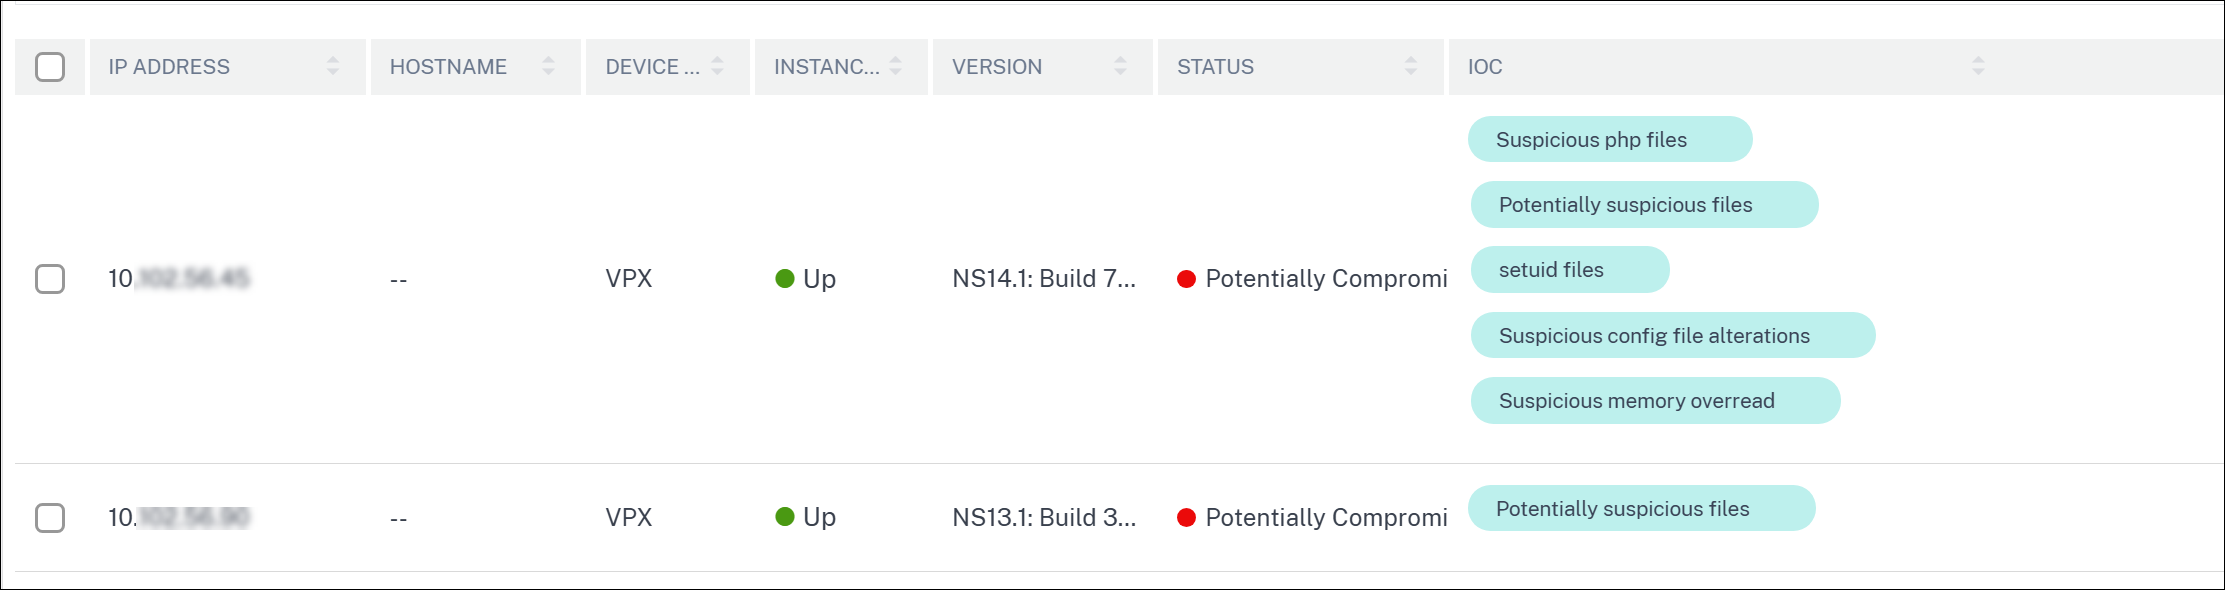
扫描提供以下结果之一:
-
可能已受入侵 – 如果检测逻辑已检测到某个 CVE 可能已受入侵。
-
未检测到入侵 – 如果检测逻辑未检测到任何入侵。
-
已跳过 – 如果已为特定 NetScaler 实例手动跳过扫描。
-
执行失败 – 如果扫描未成功运行。
-
正在执行 – 如果扫描正在进行中。
-
-
随着发现更多 IoC,IoC 逻辑会不断更新。在这种情况下,主页会显示有可用更新。
-
每当 IoC 检测逻辑有可用更新时,您都可以在登录页面上看到它。
-
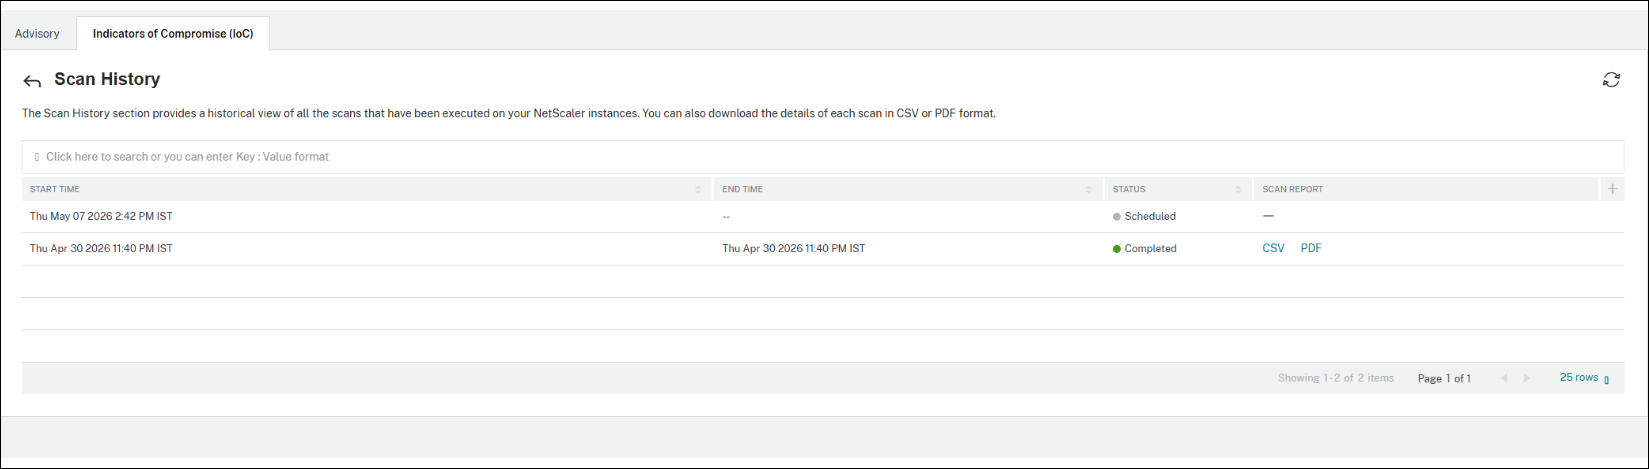
较早扫描的结果已保存,并且可以随时查看。
-
该解决方案采用中心辐射型架构,其中中央云服务从安全的云位置摄取资产,并将其安装到目标设备上。
注意:
IoC 信息不包含威胁行为者在针对相关环境时可能使用的所有技术、策略或程序(“TTP”)。此外,威胁行为者会频繁更改 TTP 和基础设施。由于这些原因及其他原因,IoC 信息可能具有有限的取证价值,并且可能无法识别实际的泄露。建议您聘请经验丰富的取证调查员来评估您的环境。