
CVE 检测
NetScaler 通过扫描实例版本、配置和系统文件来检测 CVE,以识别漏洞。它使用更新的 CVE 存储库,并提供详细的影响分析和补救建议。
安全建议仪表板中的CVE 检测部分列出了以下内容:
-
检测到的 CVE 数量
-
受影响的 NetScaler 实例数量
-
上次扫描运行日期
-
按严重性(关键、高、中、低)分类的受影响 NetScaler 实例
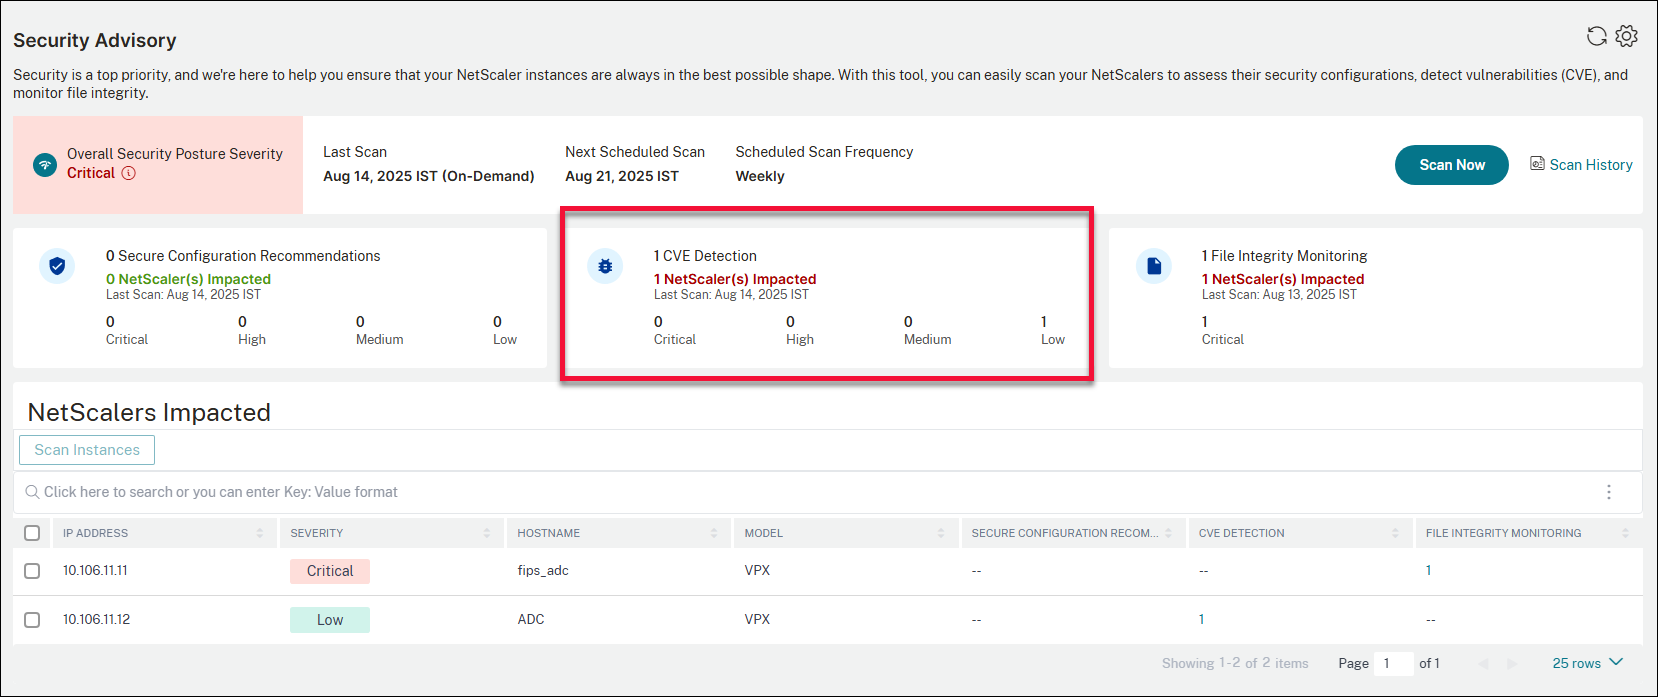
作为管理员,您可以允许 NetScaler 运行定期计划的系统扫描,也可以根据需要选择运行按需扫描。
-
系统扫描 - 默认扫描所有托管实例。NetScaler Console 决定系统扫描的日期和时间,您无法更改它们。
-
按需扫描 - 您可以在需要时手动扫描实例。如果上次系统扫描后经过的时间很长,您可以运行按需扫描以评估当前安全状况。或者在应用补救措施后进行扫描,以评估修订后的状况。要运行按需扫描,请单击安全建议上的立即扫描。
您可以单击CVE 检测部分以查看详细信息。
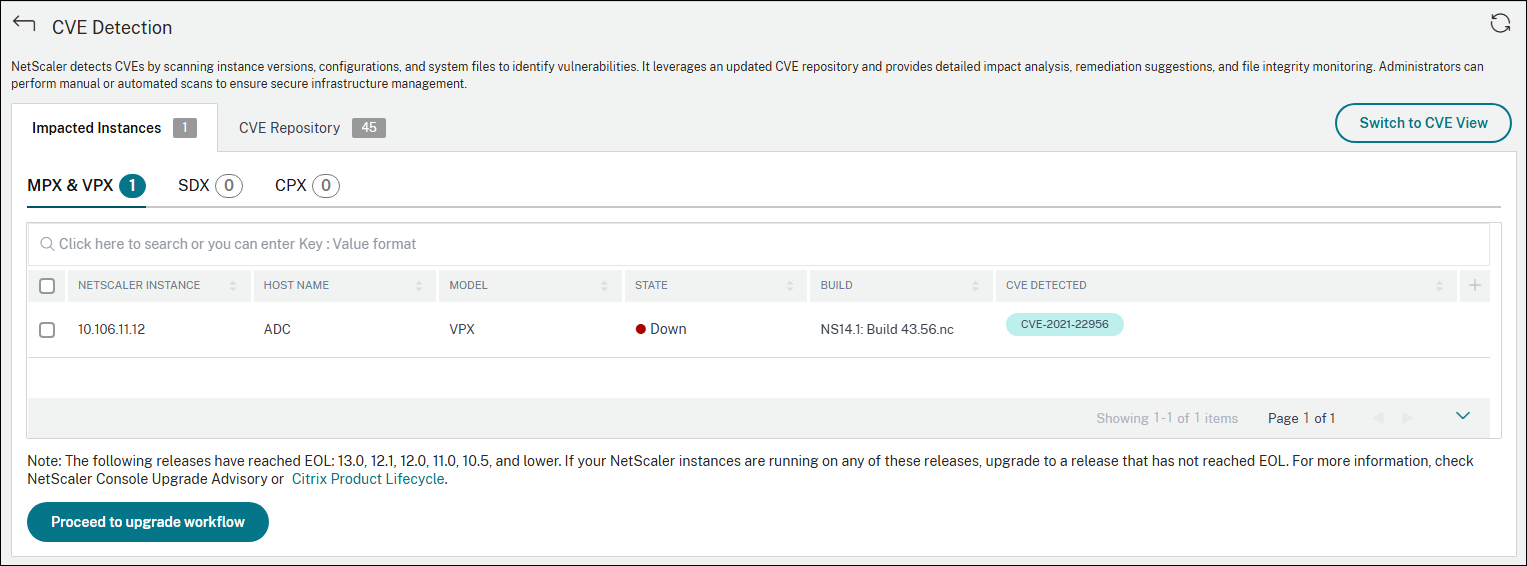
CVE 检测部分有两种视图:
-
实例视图
-
CVE 视图
实例视图
实例视图包含受影响实例和CVE 存储库选项卡。
受影响实例选项卡显示了受影响的 NetScaler 实例列表。
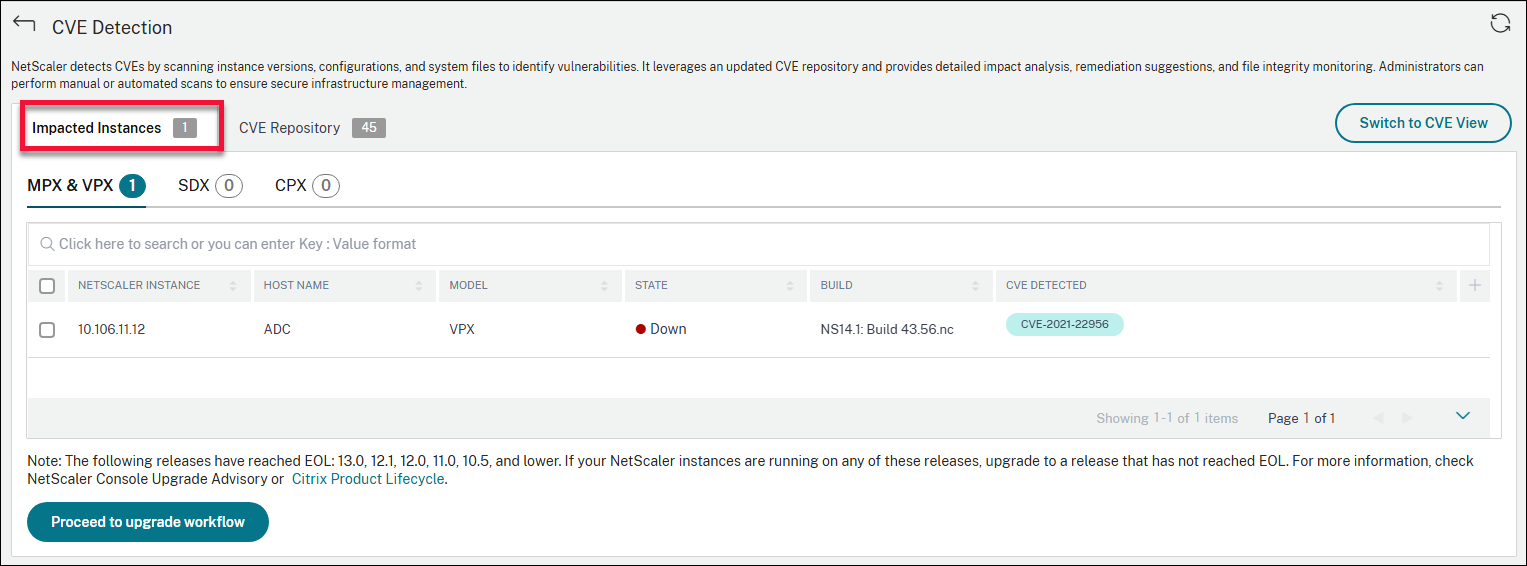
受影响的实例根据以下外形规格进行分类:
-
MPX 和 VPX
-
SDX
-
CPX
-
BLX
您还可以根据以下条件搜索实例:
-
检测到的 CVE
-
主机名
-
型号
-
NetScaler 实例
-
状态
该表显示以下详细信息:
-
NetScaler IP 地址
-
主机名
-
NetScaler 型号
-
NetScaler 状态
-
软件版本和内部版本
-
影响 NetScaler 的 CVE 列表。
大多数 CVE 需要升级作为补救措施,而其他 CVE 则需要升级和额外的步骤作为补救措施。
-
有关 CVE-2020-8300 补救措施,请参阅 修复 CVE-2020-8300 的漏洞。
-
有关 CVE-2021-22927 和 CVE-2021-22920,请参阅 修复 CVE-2021-22927 和 CVE-2021-22920 的漏洞。
-
有关 CVE CVE-2021-22956,请参阅 识别并修复 CVE-2021-22956 的漏洞
-
有关 CVE CVE-2022-27509,请参阅 修复 CVE-2022-27509 的漏洞注意如果您的 NetScaler 实例有自定义项,请在规划 NetScaler 升级之前参阅 自定义 NetScaler 配置的升级注意事项。
您可以将易受攻击的 NetScaler 实例升级到包含修复程序的版本和内部版本。要升级,请执行以下操作之一:
-
升级工作流 - 选择一个实例,然后单击继续升级工作流。
-
配置作业工作流 - 选择一个实例,然后单击配置作业工作流。
升级工作流启动,易受攻击的 NetScaler 会自动填充为目标 NetScaler。有关如何使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅使用作业升级 NetScaler 实例。
注意:
-
版本 13.0、12.1、12.0、11.0、10.5 及更低版本已达到生命周期结束 (EOL)。如果您的 NetScaler 实例运行在这些版本中的任何一个上,请升级到受支持的版本。
-
您要升级到的版本和内部版本由您自行决定。请参阅修复列下的建议,了解哪些版本和内部版本包含安全修复程序。并相应地选择一个尚未达到生命周期结束的受支持版本和内部版本。
要切换到 CVE 视图,请单击切换到 CVE 视图。
CVE 视图
CVE 视图显示影响您基础设施的所有 CVE 以及所有受影响的 NetScaler 实例的结果,并提供修复建议。您可以使用此信息应用修复程序来解决安全风险。
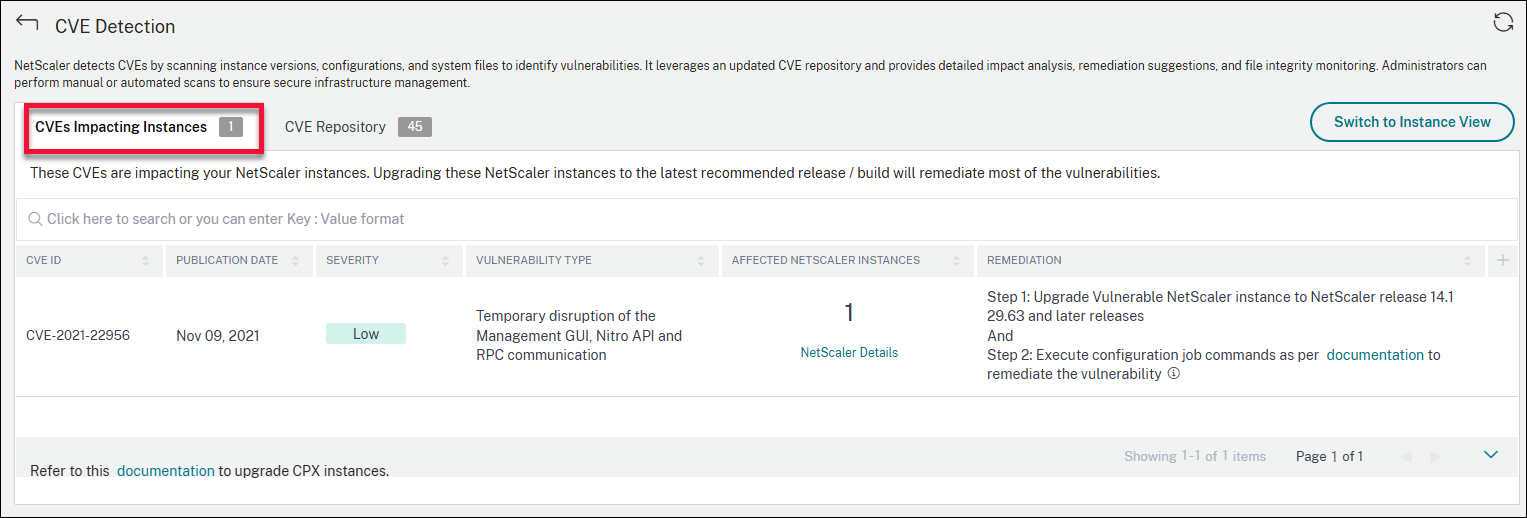
显示影响 NetScaler 实例的 CVE 数量的表包含以下详细信息。
-
CVE ID:影响实例的 CVE 的 ID。
-
发布日期:该 CVE 的安全公告发布日期。
-
严重性分数:严重性类型(高/中/关键)和分数。要查看分数,请将鼠标悬停在严重性类型上。
-
漏洞类型:此 CVE 的漏洞类型。
-
受影响的 NetScaler 实例:受此 CVE ID 影响的实例数量。将鼠标悬停在其上时,将显示 NetScaler 实例列表。
-
补救措施:可用的补救措施,通常是升级实例或应用配置包。
同一个实例可能受到多个 CVE 的影响。此表可帮助您查看一个特定 CVE 或多个选定 CVE 正在影响多少个实例。要检查受影响实例的 IP 地址,请将鼠标悬停在“受影响的 NetScaler 实例”下的“NetScaler 详细信息”上。要检查受影响实例的详细信息,请单击表格底部的“查看受影响的实例”。 您还可以通过单击加号来添加或删除表格中的列。
CVE 存储库
实例视图和 CVE 视图都包含“CVE 存储库”选项卡。此选项卡详细显示了自 2019 年 12 月以来 Citrix 宣布的所有可能影响您的 NetScaler 基础设施的 NetScaler 相关 CVE。
-
CVE ID
-
漏洞类型
-
发布日期
-
严重级别
-
补救措施
-
安全公告链接
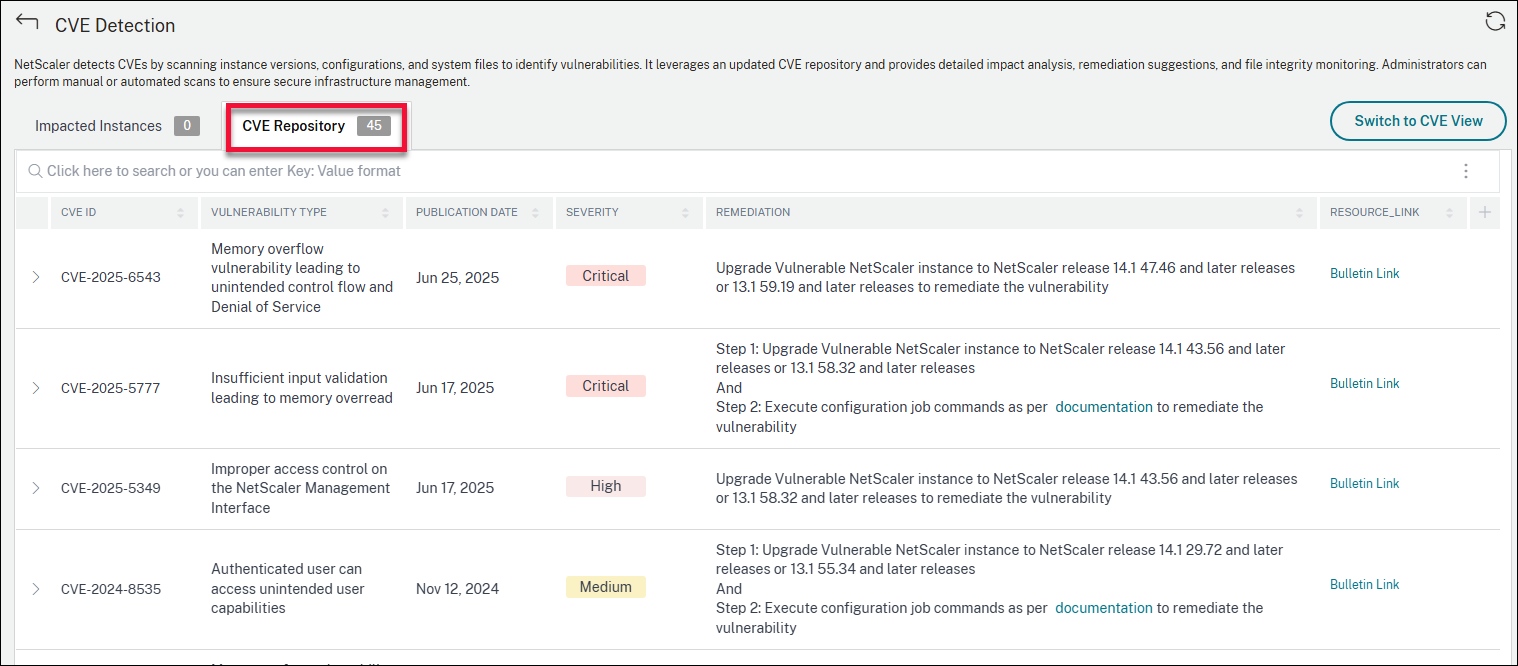
您可以使用此视图了解安全通报范围内的 CVE,并了解有关 CVE 的更多信息。有关不支持的 CVE 的信息,请参阅安全通报中不支持的 CVE。
注意事项
-
安全通报不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
支持 CVE 检测的实例:所有 NetScaler (SDX、MPX、VPX) 和 Gateway。
-
支持文件完整性监控的实例:MPX、VPX 实例和 Gateway。
-
支持的 CVE:2019 年 12 月之后的所有 CVE。注意:NetScaler Console 安全通报不支持检测和修复影响 Windows 版 NetScaler Gateway 插件的漏洞。有关不受支持的 CVE 的信息,请参阅 安全通报中不受支持的 CVE。
-
NetScaler Console 安全通报在识别漏洞时,不考虑任何类型的特性配置错误。
-
NetScaler Console 安全通报仅支持 CVE 的识别和修复。它不支持识别和修复安全文章中强调的安全问题。
-
NetScaler、Gateway 版本的范围:此功能仅限于主版本。安全通报不包括任何特殊版本。
-
管理员分区中不支持安全通报。
-
-
以下扫描类型适用于 CVE:
-
版本扫描:此扫描需要 NetScaler Console 将 NetScaler 实例的版本与提供修复的版本和内部版本进行比较。这种版本比较有助于 NetScaler Console 安全通报识别 NetScaler 是否容易受到 CVE 攻击。例如,如果某个 CVE 在 NetScaler 版本和内部版本 xx.yy 上得到修复,则安全通报会将所有内部版本低于 xx.yy 的 NetScaler 实例视为易受攻击。版本扫描目前在安全通报中受支持。
-
配置扫描:此扫描需要 NetScaler Console 将 CVE 扫描的特定模式与 NetScaler 配置文件 (
nsconf) 进行匹配。如果 NetScaler ns.conf 文件中存在特定的配置模式,则该实例被视为易受该 CVE 攻击。此扫描通常与版本扫描一起使用。 配置扫描目前在安全通报中受支持。 -
自定义扫描:此扫描需要 NetScaler Console 连接到受管 NetScaler 实例,向其推送脚本并运行脚本。脚本输出有助于 NetScaler Console 识别 NetScaler 是否容易受到 CVE 攻击。示例包括特定的 shell 命令输出、特定的 CLI 命令输出、某些日志以及某些目录或文件的存在或内容。对于需要自定义扫描的 CVE,脚本会在每次计划扫描或按需扫描运行时运行。有关收集的数据以及特定自定义扫描选项的更多信息,请参阅该 CVE 的安全通报文档。
-
-
扫描不会影响 NetScaler 上的生产流量,也不会更改 NetScaler 上的任何 NetScaler 配置。
-
NetScaler Console 安全通报不支持 CVE 缓解。如果您已对 NetScaler 实例应用了缓解措施(临时解决方案),NetScaler Console 仍会将该 NetScaler 识别为易受攻击的 NetScaler,直到您完成修复。
-
对于 FIPS 实例,不支持 CVE 扫描。