
新增功能
September 27, 2026
管理和监控
支持识别和修复 CVE-2026-88771
NetScaler Console 服务安全通告现在支持识别和修复 CVE-2026-88771。
-
识别 CVE-2026-88771 需要版本扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。有关更多信息,请参阅 修复 CVE-2026-88771。注意:安全通告不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅 使用作业升级 NetScaler 实例。
-
有关此 CVE 的更多信息,请参阅 安全公告。
支持识别和修复 CVE-2026-88772
NetScaler Console 服务安全通告现在支持识别和修复 CVE-2026-88772。
-
识别 CVE-2026-88772 需要版本扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。有关更多信息,请参阅 修复 CVE-2026-88772。注意:安全通告不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅 使用作业升级 NetScaler 实例。
-
有关此 CVE 的更多信息,请参阅 安全公告。
支持识别和修复 CVE-2026-88773
NetScaler Console 服务安全通告现在支持识别和修复 CVE-2026-88773。
-
识别 CVE-2026-88773 需要版本扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。有关更多信息,请参阅 修复 CVE-2026-88773。注意:安全通告不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅 使用作业升级 NetScaler 实例。
-
有关此 CVE 的更多信息,请参阅 安全公告。
支持识别和修复 CVE-2026-88774
NetScaler Console 服务安全通告现在支持识别和修复 CVE-2026-88774。
-
识别 CVE-2026-88774 需要版本扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。有关更多信息,请参阅 修复 CVE-2026-88774。注意:安全通告不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅 使用作业升级 NetScaler 实例。
-
有关 CVE 的更多信息,请参阅 安全公告。
支持识别和修复 CVE-2026-88775
NetScaler Console 服务安全通告现在支持识别和修复 CVE-2026-88775。
-
识别 CVE-2026-88775 需要版本扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。有关更多信息,请参阅 修复 CVE-2026-88775。注意:安全通告不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅 使用作业升级 NetScaler 实例。
-
有关 CVE 的更多信息,请参阅 安全公告。
支持识别和修复 CVE-2026-88776
NetScaler Console 服务安全通告现在支持识别和修复 CVE-2026-88776。
-
识别 CVE-2026-88776 需要版本扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。有关详细信息,请参阅 修复 CVE-2026-88776。注意:安全通告不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的详细信息,请参阅 使用作业升级 NetScaler 实例。
-
有关此 CVE 的详细信息,请参阅 安全公告。
支持识别和修复 CVE-2026-88777
NetScaler Console 服务安全通告现在支持识别和修复 CVE-2026-88777。
-
识别 CVE-2026-88777 需要版本扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。有关详细信息,请参阅 修复 CVE-2026-88777。注意:安全通告不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的详细信息,请参阅 使用作业升级 NetScaler 实例。
-
有关此 CVE 的详细信息,请参阅 安全公告。
支持识别和修复 CVE-2026-88778
NetScaler Console 服务安全公告现在支持识别和修复 CVE-2026-88778。
-
识别 CVE-2026-88778 需要进行版本扫描,修复需要两步过程:
-
将易受攻击的 NetScaler 实例升级到包含修复程序的版本和构建。
-
应用配置作业。
有关更多信息,请参阅 修复 CVE-2026-88778。注意:安全公告不支持已达到生命周期结束 (EOL) 的 NetScaler 构建版本。我们建议您升级到 NetScaler 支持的构建版本或版本。 -
-
有关使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅 使用作业升级 NetScaler 实例。
-
有关 CVE 的更多信息,请参阅 安全公告。
September 15, 2026
已修复的问题
September 01, 2026
新增功能
管理和监控
-
证书源可见性和绑定证书保护证书文件现在会显示其来源,以便管理员区分:
-
本地:在 NetScaler 上本地安装的证书(包括直接安装或通过证书存储安装的证书)。
-
远程:通过零接触证书管理 (ZTCM) 管理和获取的证书。
此增强功能可更好地了解证书来源和管理工作流。绑定状态指示器是证书清单中的一个新状态指示器,用于识别当前绑定到 SSL 配置并正在使用的证书。此增强功能使管理员在执行任何生命周期操作之前能够清楚地了解证书依赖关系。安全删除允许管理员直接从证书清单中删除证书文件。为防止服务中断,删除仅限于未绑定的证书。在解除绑定之前,您无法删除当前绑定到 SSL 实体或由证书工作流管理的证书。 -
-
针对 SSL 证书的统一证书源体验和证书导入预检查NetScaler Console 现在通过将来自不同来源的证书文件整合到一个视图中,提供统一的证书选择体验。以前,管理员必须在单独的“NetScaler 上的文件”和“控制台上的文件”选项之间进行选择。通过此增强功能,证书文件通过一个统一的工作流呈现,从而简化了证书管理和选择。此外,此工作流中已删除证书上传选项,以简化用户体验并降低源选择的复杂性。NetScaler Console 还在将 SSL 证书和密钥导入 NetScaler 实例之前执行预验证检查,以防止意外的文件冲突和证书覆盖。与此功能相关的关键增强功能如下:
-
重复文件检测:在安装之前,系统会验证证书或密钥文件名是否已存在于目标 NetScaler 实例上。具有冲突文件名的目标在部署前会被识别并标记。
-
覆盖保护:证书导入不再覆盖现有证书或密钥文件。如果检测到冲突,导入将被阻止,管理员必须通过使用不同的文件名或删除重复项来解决冲突。
-
按目标验证:对于批量证书导入,每个目标实例都独立评估。管理员可以查看哪些目标符合或不符合安装条件,并仅对有效目标进行操作。
-
后端安全验证:在安装过程中执行额外的验证,以确保目标资格未发生变化。证书仅安装在成功通过最终验证检查的实例上。
此增强功能的好处如下:-
防止意外覆盖现有证书和私钥。
-
降低因文件替换导致的证书链中断风险。
-
提高跨多个 NetScaler 实例的部署准备情况的可见性。
-
提供更安全、更可预测的证书部署体验。
-
已修复问题
分析
基础架构
当启用“提示 Stylebook 操作凭据”选项时,用户无法在 NetScaler 上应用 WAF 建议。
在 Azure 环境中,从 NetScaler 发送到 NetScaler Console 云代理的 SNMPv3 陷阱可能会因“未知用户名”身份验证错误而失败。
当没有受管 NetScaler 实例符合文件完整性监控扫描条件时,NetScaler Console 会发送错误的漏洞通知,并且这些扫描的 Slack 通知为空,没有扫描详细信息。
NetScaler Console 代理可能无法通过配置的代理路由流量,从而导致代理与 NetScaler Console 之间出现连接问题。
配置 GSLB 站点组时,GSLB 虚拟服务器条目可能不会显示在 NetScaler Console 的虚拟服务器列表中。
NetScaler Console 错误地显示由于吞吐量速率限制导致的丢包。
在对选定实例进行配置审核轮询期间,NetScaler Console 在下载替换配置之前删除了缓存的实例配置。结果,在整个轮询期间配置都不可用。如果轮询失败,配置将一直不可用,直到下一次成功运行。
在 Azure 设备上进行
mastools 注册期间,NetScaler Console 会在 mastools_reg.py 日志中记录一个错误。但是,此错误不会阻止 Azure 设备的 mastools 注册。
August 19, 2026
管理和监控
支持识别和修复 CVE-2026-19489
NetScaler Console 服务安全公告现在支持识别和修复 CVE-2026-19489。
-
识别 CVE-2026-19489 需要版本扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。有关更多信息,请参阅 修复 CVE-2026-19489。注意:安全通报不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅使用作业升级 NetScaler 实例。
-
有关 CVE 的更多信息,请参阅安全公告。
支持识别和修复 CVE-2026-19490
NetScaler Console 服务安全通报现在支持识别和修复 CVE-2026-19490。
-
识别 CVE-2026-19490 需要版本扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。有关更多信息,请参阅修复 CVE-2026-19490。注意:安全通报不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅使用作业升级 NetScaler 实例。
-
有关 CVE 的更多信息,请参阅安全公告。
August 04, 2026
已修复的问题
基础架构
在 NetScaler Console 中使用 Infoblox DNS 提供程序进行 DNS-01 域验证时,ACME 证书颁发和续订在域验证期间失败。
在 NetScaler Console 的零接触证书管理页面上,从自定义同步更改为全局同步可能会失败。实例仍处于自定义同步状态。
即使证书存在于 NetScaler® 上且其详细信息在 NetScaler Console 中可见,尝试从 SSL 仪表板下载 SSL 证书也会失败,并显示
404 - File not found error。此问题专门影响存储在 /nsconfig/ssl/ 下子目录中的证书。
当发生清单核心转储时,NetScaler Console 会将代理报告为“关闭”。
July 14, 2026
新增功能
管理和监控
-
NetScaler Console 和代理的 GeoIP 数据库同步NetScaler Console 服务现在支持通过单个工作流为 NetScaler Console、已部署的代理和托管实例集中同步 GeoIP 数据库。以前,同步仅限于 NetScaler 实例。GeoIP 同步功能包括以下功能:
-
统一同步:通过单个操作将 GeoIP 数据库文件同步到 NetScaler Console、代理和实例。
-
立即同步:立即同步选项支持两种模式:
-
全部同步:自动将文件推送到所有实体,例如托管的 NetScaler 实例、NetScaler Console 和代理。
-
自定义:选择特定的 Console 代理。
-
-
计划同步:创建一次性或定期同步计划,以任何实体类型组合为目标。
-
历史作业日志:查看过去同步作业的时间戳日志,其中详细说明了范围、使用的文件以及每个设备的结果(状态、开始时间和结束时间)。
-
按实体同步状态:访问主页上的可展开面板,查看按设备同步结果,可按状态、IP 地址、实体类型或版本进行筛选。
-
上次同步概览:通过一览式摘要快速评估同步健康状况,其中显示了选定实体总数以及待处理、进行中、成功、失败和总体完成百分比。
-
已修复问题
分析
基础架构
NetScaler Console 会定期在 NetScaler 实例上激活 LAS,这会在令牌刷新期间修改 /nsconfig/license/ 下的文件,并导致配置审计文件差异中出现误报的“差异存在”警报。
NetScaler Console 云代理生成的事件日志不包含源 IP 地址。这些事件的源字段显示为空白,而不是显示发起事件的代理或设备的 IP 地址。
使用 NetScaler Console SSL 控制板下载证书名称以两个十六进制字符(例如 de、ab、ce 或 25)开头的 SSL 证书时,会因“404 - 文件未找到”错误而失败。即使 SSL 证书存在于 NetScaler 上并且其详细信息在 NetScaler Console 中可见,也会出现此问题。
在 NetScaler Console 服务中编辑“用户和角色”下的用户组时,可能会遇到“无效资源”错误。
June 30, 2026
管理和监控
支持识别和修复 CVE-2026-8451
NetScaler Console 服务安全公告现在支持识别和修复 CVE-2026-8451。
-
识别 CVE-2026-8451 需要版本扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复程序的推荐版本。有关更多信息,请参阅 修复 CVE-2026-8451。注意:安全公告不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅 使用作业升级 NetScaler 实例。
-
有关此 CVE 的更多信息,请参阅 安全公告。
支持识别和修复 CVE-2026-8452
NetScaler Console 服务安全公告现在支持识别和修复 CVE-2026-8452。
-
识别 CVE-2026-8452 需要版本扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复程序的推荐版本。有关更多信息,请参阅 修复 CVE-2026-8452。注意:安全公告不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅 使用作业升级 NetScaler 实例。
-
有关此 CVE 的更多信息,请参阅 安全公告。
支持识别和修复 CVE-2026-8655
NetScaler Console 服务安全通报现在支持识别和修复 CVE-2026-8655。
-
识别 CVE-2026-8655 需要版本扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复程序的推荐版本。有关详细信息,请参阅修复 CVE-2026-8655。注意:安全通报不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的详细信息,请参阅使用作业升级 NetScaler 实例。
-
有关 CVE 的详细信息,请参阅安全公告。
支持识别和修复 CVE-2026-10816
NetScaler Console 服务安全通报现在支持识别和修复 CVE-2026-10816。
-
识别 CVE-2026-10816 需要版本扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复程序的推荐版本。有关详细信息,请参阅修复 CVE-2026-10816。注意:安全通报不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的详细信息,请参阅使用作业升级 NetScaler 实例。
-
有关 CVE 的更多信息,请参阅 安全公告。
支持识别和修复 CVE-2026-10817
NetScaler Console 服务安全公告现在支持识别和修复 CVE-2026-10817。
-
识别 CVE-2026-10817 需要版本扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。有关更多信息,请参阅 修复 CVE-2026-10817。注意:安全公告不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅 使用作业升级 NetScaler 实例。
-
有关 CVE 的更多信息,请参阅 安全公告。
June 17, 2026
已修复的问题
分析
基础设施
当启用“提示 Stylebook 操作凭据”选项时,用户无法在 NetScaler 上应用 WAF 建议。
在极少数情况下,当您尝试访问或下载最初以 KB 为单位大小生成的备份文件时,会发生错误。
当 Microsoft Entra ID (Azure AD) 用户在已加入的 Citrix Cloud 租户下登录 NetScaler Console 服务时,该用户会被分配默认的
adminExceptSystem 角色,而不是映射到其 Microsoft Entra ID 组的角色。因此,受影响的用户会获得超出预期的更广泛权限。
当云提供商提供过大的证书时,NetScaler Console 代理会崩溃。
NetScaler Console 服务不支持 GoDaddy CA。
June 03, 2026
May 19, 2026
管理和监控
支持重复证书冲突管理
无需中间上传即可更新服务器证书
您现在可以续订证书,而无需重复上传中间证书。此增强功能可减少手动工作量并最大程度地降低配置错误的风险。
轻松续订
默认情况下,NetScaler Console 现在会在更新期间保留您现有的证书链。这可确保您的证书链保持完整和有效,即使您只上传新的服务器级证书。
主要改进
-
降低复杂性:在标准服务器证书更新期间,无需强制上传中间证书。
-
安全第一:自动链保留可防止“链断裂”,这是 SSL 握手错误的常见原因。
新参数
以下参数在您的要求超出简单续订时提供明确控制:
| 参数 | 功能 |
|---|---|
| 覆盖现有证书链 | 使用此选项可替换或删除当前链。使用捆绑包:将现有链替换为新上传的链。不使用捆绑包:删除当前链。 |
| 添加证书链 | 如果您的主服务器证书文件中未包含中间证书,请选择此选项以手动上传并附加中间证书。 |
有关不带中间上传更新服务器证书的信息,请参阅 使用 NetScaler Console 证书存储管理 SSL 证书。
自定义 SNMP trap 支持
NetScaler Console 服务现在支持自定义 SNMP trap。您可以在事件消息下查看自定义 SNMP trap,它们被标记为“自定义”,以帮助您将它们与默认 SNMP 警报区分开来。
相关主题:事件。
升级作业:重复升级作业计划警告
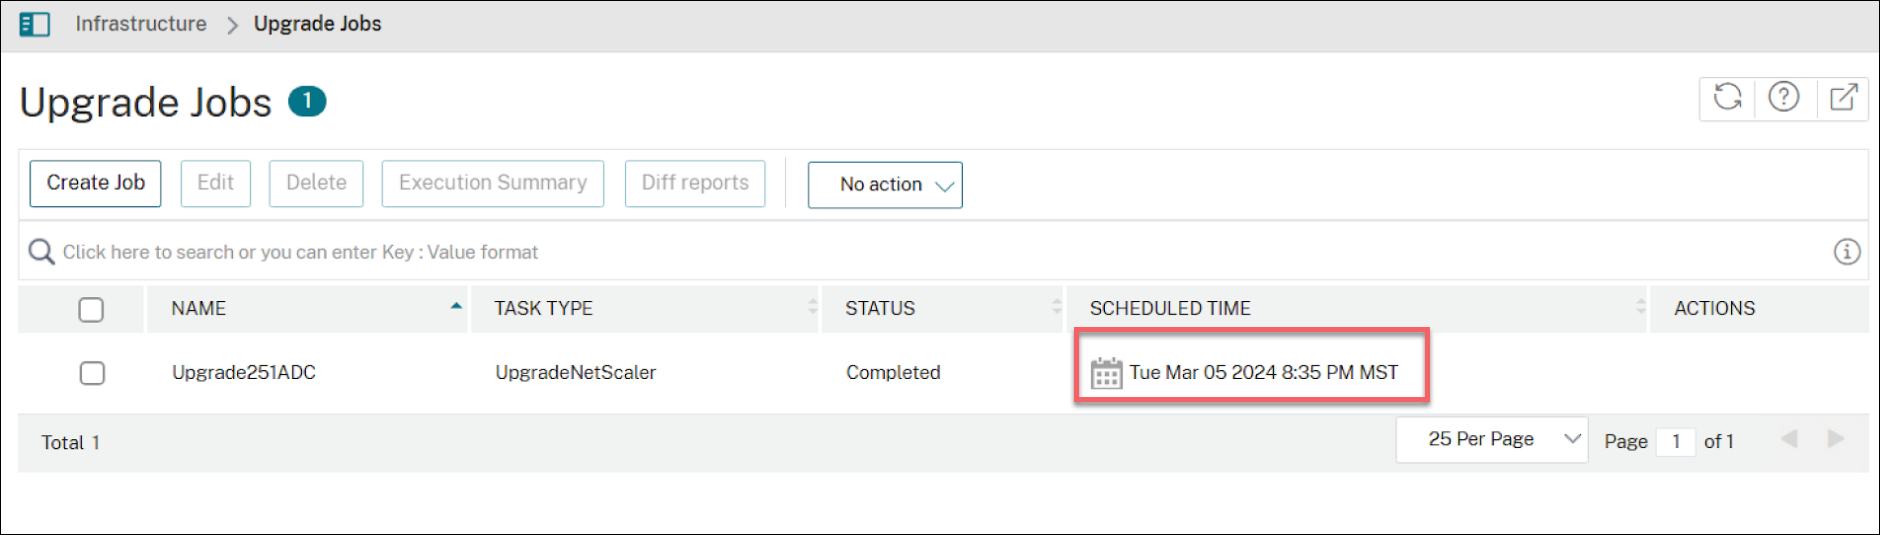
作为升级作业工作流的一部分,如果客户尝试为已安排现有升级作业的 NetScaler 实例创建升级作业,NetScaler Console 将显示警告消息。此警告消息有助于防止无意中在同一 NetScaler 实例上安排重复的升级作业。此增强功能可确保更好地控制升级作业,并避免升级期间的潜在冲突。
相关主题:升级作业。
支持更多证书颁发机构和 DNS 提供商,用于基于 ACME 的自动化证书续订
NetScaler Console 自动化证书管理环境 (ACME) 集成现已支持更多证书颁发机构 (CA) 和 DNS 提供商,用于自动化证书续订。如果您正在使用任何受支持的 CA 或 DNS 提供商,则可以利用 ACME 集成实现无缝证书管理。
有关支持的证书颁发机构 (CA) 和 DNS 提供商的完整列表,请参阅使用 ACME 协议进行自动化证书续订。
文件完整性监控仪表板显示扫描错误
文件完整性监控 (FIM) 仪表板现在直接在主仪表板视图中显示扫描错误结果。您无需单击单个扫描结果或行项目即可访问错误详细信息。任何完整性问题(例如哈希不匹配或扫描错误)都以清晰、易于访问的格式呈现在仪表板本身上。此增强功能简化了故障排除过程,使您能够一目了然地快速识别和理解问题。因此,您可以更高效地响应完整性问题,从而节省时间并提高整体工作流透明度。
相关主题:文件完整性监控。
支持妥协指标 (IoC) 检测
NetScaler Console 中的妥协指标 (IoC) 检测功能旨在检测您的 NetScaler 设备是否可能因漏洞而受到影响。
如果存在 CVE 事件,首要关注的问题之一是恶意行为者利用了该漏洞。漏洞利用会对客户业务造成灾难性损害,因此立即检测此类事件至关重要。过去,NetScaler 的 IoC 已通过支持渠道分发,这满足了客户需求,但需要额外付出通过支持流程(例如提交工单、与支持专业人员沟通)的努力,这有时可能不理想。NetScaler Console 中的 IoC 检测功能旨在缩短当前以支持为导向的流程,并帮助客户快速评估其 NetScaler 基础架构。
有关详细信息,请参阅 NetScaler Console 中的妥协指标检测。
支持 SSL 筛选模式
NetScaler 实例现在可以获取特定 SSL 证书和私钥的元数据。实施这种“最小权限”方法可确保实例仅访问其所需的资产,从而防止一个实例受到威胁而暴露整个证书基础设施。此功能对于具有多个管理员管理不同用途的 NetScaler 实例组的环境特别有用。
部分优势包括:
-
安全分段:在每个 NetScaler 级别限制元数据访问,以最小化攻击面并遵守组织安全策略。
-
简化管理员体验:通过仅向管理员显示与其 NetScaler 实例组相关的资产,减少多租户或部门部署的复杂性。
-
优化资源利用率:通过仅获取所需 SSL 证书和私钥的元数据,防止系统内存膨胀。
筛选模式配置定义了 NetScaler 实例和 SSL 文件如何通过特定的同步类型进行交互。您可以通过 NetScaler Console 管理这些设置,以确保每个实例仅获取必要的元数据。
| 组件 | 同步类型 | 描述 |
|---|---|---|
| NetScaler 实例 | 自定义同步 | 此模式下的 NetScaler 实例仅获取专门映射到该实例的证书和密钥的元数据。 |
| NetScaler 实例 | 全局同步 | 此模式下的 NetScaler 实例会获取所有已上传证书和私钥的元数据。 |
| SSL 文件 | 自定义文件 | 这些文件专门映射到自定义同步模式下的 NetScaler 实例。 |
| SSL 文件 | 全局文件 | 全局同步模式下所有 NetScaler 实例都会获取这些文件的元数据。 |
配置筛选模式设置
要配置筛选模式,请为您的实例和文件定义同步类型。这可确保敏感元数据的安全优化分发。
要使用 GUI 进行配置:
-
上传新文件(零日):导航到 证书文件和 NetScaler 实例 > 上传 以添加新资产。选择以下同步类型之一:
-
全局:选择使用全局同步模式并完成上传。
-
自定义:选择使用自定义同步模式,选择要映射的特定实例,然后上传文件。
-
-
移动现有文件(第 N 天):要将证书和密钥从全局同步模式转移到自定义同步模式,请选择目标 NetScaler 实例,然后单击 添加现有文件。
-
选择域:选择实例后,选择相关域以触发转移。NetScaler Console 会自动检测并将相应的证书和私钥文件转移到自定义同步模式。
-
查看资产:导航到登录页面,以查看自定义同步模式下映射到每个 NetScaler 实例的所有证书和私钥文件。
-
切换同步模式:要将实例返回到全局同步模式,请在登录页面上单击切换到全局同步。
已修复的问题
基础架构
-
Cloud Connect 断开连接操作可能在本地 NetScaler Console 中失败。尽管 GUI 显示 Cloud Connect 已断开连接,但本地 NetScaler Console 实例仍连接到 NetScaler Console 服务。这导致本地实例在 NetScaler Console 服务中显示为“正常运行”。
-
在极少数情况下,文件完整性监控 (FIM) 扫描结果可能会报告错误。
-
在极少数情况下,遥测重试机制在成功操作后可能无法终止,导致 NetScaler 设备上出现重复的遥测进程。这不会对遥测数据收集或转发造成功能影响。
-
在 NetScaler Console 中,即使违规计数图表反映了数据,应用程序安全违规日志详细信息也可能无法加载。
-
当 Redis 实例从认证模式转换为未认证模式时,如果服务继续使用过期的认证凭据,则会发生连接失败。
-
当您尝试添加密码加密的密钥文件时,NetScaler Console 服务可能会显示“无效密钥文件密码”错误。
-
当应用程序与用户组关联且 NetScaler 虚拟服务器被重命名时,该应用程序会自动从用户组中移除。这会导致用户组配置不一致。
March 31, 2026
管理和监控
从配置审计中排除文件
您现在可以从配置审计中排除特定文件,使其不被监控更改。对系统生成或频繁更新的文件(例如,每天更改的文件)使用排除项,以减少干扰并避免审计结果中的误报。
从配置审计文件差异中排除的文件名(或相对路径)示例:
-
有效的文件名(或相对路径)
-
ns.conf,ssl/ns.cert
-
-
无效的文件名(或相对路径)
-
/ns.txt,\nsconfig\ns.conf(排除的文件名必须是相对路径) -
ns.conf(排除的文件名必须只包含 ASCII 字符) -
C:/nsconfig/ns.conf(排除的文件名不得使用驱动器盘符路径) -
ssl/../../ns.conf(排除的文件名不得包含父目录遍历 (..))
-
注意:
-
文件差异比较仅适用于
/nsconfig目录下的文件。 -
从配置审计中排除文件时,用户必须指定
/nsconfig下的相对路径。例如,如果/nsconfig下有一个ssl文件夹,则可以按以下方式提供排除项:ssl/abc.pem -
/nsconfig之外的文件差异不被视为配置审计差异的一部分。
要从配置审计中排除文件,请执行以下步骤:
-
导航到 基础架构 > 配置 > 配置审计。
-
选择 设置。
-
在 NetScaler 配置文件设置 下,添加要从审计中排除的文件路径。
-
单击 保存。
LAS 的实例级 RBAC 支持
NetScaler Console 本地部署版现在支持针对 LAS 的实例级别基于角色的访问控制 (RBAC)。以前,管理员可以访问所有设备的许可,这可能导致安全风险和运营开销。此增强功能允许管理员授予对特定 NetScaler 实例的受限访问权限。因此,管理员仅管理其有权访问的特定 NetScaler 实例的许可。此更改确保许可任务遵循与 NetScaler Console 本地部署版中其他管理活动相同的安全边界。
优点包括:
-
增强安全性:将许可操作限制为仅分配给管理员的范围设备。
-
精细操作控制:确保管理员不会无意中修改未经授权实例的许可。
-
工作流对齐:将许可管理与已建立的 RBAC 结构无缝集成。
相关主题:
已修复的问题
March 23, 2026
管理和监控
支持识别和修复 CVE-2026-4368
NetScaler Console 服务安全咨询现在支持识别和修复 CVE-2026-4368。
-
识别 CVE-2026-3055 需要版本扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。有关更多信息,请参阅 修复 CVE-2026-4368。注意:安全咨询不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅 使用作业升级 NetScaler 实例。
-
有关此 CVE 的更多信息,请参阅 安全公告。
支持识别和修复 CVE-2026-3055
NetScaler Console 服务安全通告现在支持识别和修复 CVE-2026-3055。
-
识别 CVE-2026-3055 需要版本扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。有关更多信息,请参阅 修复 CVE-2026-3055。注意:安全通告不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅 使用作业升级 NetScaler 实例。
-
有关此 CVE 的更多信息,请参阅 安全公告。
March 09, 2026
新增功能
管理和监控
-
PEM 格式私钥的 AES 加密当您创建证书签名请求 (CSR) 时,NetScaler Console 服务现在支持高级加密标准 (AES) 作为 PEM 编码算法。在生成 CSR 和创建新私钥时,您可以选择 AES256 来加密和保护 PEM 格式的私钥,这为现有的 DES 和 3DES 选项提供了更安全的替代方案。此增强功能确保使用现代行业标准加密算法保护私钥。以下是其优势:
-
增强的安全性:与传统的基于 DES 的方法相比,为私钥保护提供了更强的加密。
-
合规性对齐:帮助组织满足要求基于 AES 加密的现代安全最佳实践和法规要求。
-
面向未来:使 CSR 生成与业界广泛采用的当代加密标准保持一致。
有关在 CSR 生成期间配置 PEM 编码算法的信息,请参阅创建证书签名请求 (CSR)。 -
已修复的问题
分析
基础设施
杂项
NetScaler Console 服务不支持使用基于 LAS 的许可对 20 Mbps 的 NetScaler VPX 进行许可。
[ NSHELP-42109 ]
February 20, 2026
新增功能
移除部分升级前验证检查
以下 NetScaler Console 升级前检查已从“升级作业”工作流中移除:
-
用户自定义检查:现有用户自定义检查,包括启动脚本和 cron 作业,这些可能会在安装期间或之后影响系统行为。
-
硬盘错误检查:系统和内核日志检查,用于检查可能影响安装稳定性的磁盘相关错误、I/O 故障、超时和文件系统问题。
-
高可用性 (HA) 配置检查:HA 节点之间的配置同步检查。
上述检查已过时且资源密集。移除这些检查可提高升级性能,减少系统开销,并最大限度地减少虚假升级失败,同时所有关键验证检查仍然保留。
有关升级前检查的更多信息,请参阅升级作业。
February 04, 2026
-
NetScaler Console 服务中升级前检查的分类NetScaler Console 中使用升级作业进行的 NetScaler 升级的升级前检查现在分为以下几类:
-
严重:升级被阻止。
-
警告:经管理员批准后允许升级。
-
建议:经管理员批准后允许升级。
有关详细信息,请参阅升级前验证。 -
-
生成技术支持文件的强制时间参数现在,生成技术支持文件时必须指定时间。生成技术支持文件时,您必须明确选择一个时间参考。您可以选择自定义选项并指定自定义日期和时间,也可以使用“现在”选项。“现在”选项使用当前系统时间。此增强功能可确保明确定义确切的时间上下文。有关详细信息,请参阅如何为 NetScaler 实例生成技术支持包。
-
升级作业:当所选实例已处于目标版本时显示警告为帮助防止在升级作业期间选择错误的实例,如果您选择的实例已运行目标版本,则会显示警告。此增强功能有助于避免不必要的升级。如果您打算重新升级实例,可以安全地忽略警告并继续。
-
实例组可见性和映射增强在“实例组”页面下引入了“实例视图”选项卡,以提高实例组的可见性和管理。 “实例视图”选项卡是一个集中视图,提供:
-
所有托管的 NetScaler 实例的合并列表
-
查看每个实例关联的实例组
-
明确识别未映射到任何实例组的实例
-
使用主机名和 IP 地址改进实例识别
管理员可以快速将未映射的实例添加到实例组,并识别已分配的实例以防止重复映射,从而实现更简单、更高效的实例组管理。要查看实例视图,请导航到 Infrastructure> Instances Dashboard> Instance Groups> Instances View。 -
-
文件完整性监控:能够为扫描创建排除列表您可以创建自定义允许列表,并从文件完整性监控扫描中排除特定文件。通过定义要从扫描中排除的文件,您可以简化监控并减少对受信任文件的不必要警报。以前,在文件完整性监控扫描期间,某些文件即使不是恶意文件,也会被错误地识别为恶意文件。
-
支持二进制签名和验证NetScaler Console 服务现在支持二进制签名和验证。此功能通过提供一种机制来检测和阻止在您的 NetScaler 实例上执行未经授权或被篡改的文件,从而增强了安全性。每当尝试在 NetScaler 上运行未经授权的文件时,都会向 NetScaler Console 发送并标记实时 SNMP 陷阱。要查看已报告使用二进制签名和验证问题的 NetScaler 实例列表,请导航到 Infrastructure > Instance Advisory > Security Advisory,单击 File Integrity Monitoring,然后查看 Device-Reported 选项卡。有关更多信息,请参阅 文件完整性监控。
杂项
-
按需 LAS 权利同步以前,与控制台兼容的权利每 24 小时仅与许可证激活服务 (LAS) 同步一次。新的“同步许可证”选项允许您按需手动触发此同步,确保权利立即更新。有关 LAS 的信息,请参阅 许可证激活服务。
已修复问题
基础架构
-
当您批量上传证书和密钥时,GUI 会确认“成功上传”状态。但是,证书不会显示在零接触视图中。
-
安全建议仪表板可能会显示不正确的下一次计划扫描日期,该日期与定义的计划扫描频率不匹配。
-
当 DNS 提供商未在十秒超时内响应时,ACME 证书颁发期间的 DNS 质询可能会失败。此问题是由于 API 响应缓慢、网络延迟高或 DNS 传播延迟显著造成的。
-
升级过程中生成的一些 NetScaler 文件可能会被文件完整性监控扫描错误地标记为易受攻击。
-
即使日本云相关的 URL 可访问,NetScaler Agent 的诊断状态在 Citrix Cloud Japan 上的 NetScaler Console Service 中仍错误地显示为“需要审查”。
-
NetScaler Console 安全公告显示了关于不安全 SSL 协议版本的错误安全配置建议。该建议指出,即使这些协议已禁用,TLS 1.0 和 TLS 1.1 仍用于非主要默认配置文件。
-
如果目标实例是配置了 SNIP 以进行管理访问的 HA 对,则 StyleBook 配置包操作可能会因 RBAC 授权错误而失败。
-
NetScaler Cloud API 可能无法将请求代理到 NITRO systemfile 端点。因此,API 调用可能会失败。
-
NetScaler Console SSL 证书过期事件的电子邮件通知可能会失败。
-
如果证书数量超过 20 个,NetScaler Console 中由自动证书管理环境 (ACME) 颁发的所有远程证书都将从 NetScaler 中删除。
许可
杂项
November 11, 2025
管理和监控
支持识别和修复 CVE-2025-12101
NetScaler Console 服务安全通告现在支持识别和修复 CVE-2025-12101。
-
识别 CVE-2025-12101 需要版本扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。有关更多信息,请参阅修复 CVE-2025-12101。注意:安全通告不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅使用作业升级 NetScaler 实例。
-
有关 CVE 的更多信息,请参阅安全公告。
November 06, 2025
October 15, 2025
管理和监控
升级作业中的 ISSU 迁移完成
升级作业工作流现在支持强制就地软件升级 (ISSU) 迁移。当在 创建作业 中选择 启用 ISSU 以避免 NetScaler HA 对上的网络中断 时,ISSU 会在客户定义的延迟期后自动触发完整迁移。
在 ISSU 期间,NetScaler 通常会等待活动连接自然关闭,然后才完成迁移。有时,长时间存在的连接可能会延迟或阻止完成。通过此增强功能,NetScaler Console 通过终止长时间存在的活动连接来触发强制 ISSU 迁移。关键管理会话(CLI、GUI、控制台)被排除在外,以确保不间断的管理访问。
优点:
-
更快、更可预测的 ISSU 完成。
-
减少因长时间存在的连接引起的操作延迟和故障。
-
提高升级和回滚工作流的可靠性。
支持的场景:
-
迁移正在进行中,并等待连接关闭。
-
回滚正在进行中,等待连接关闭。
September 17, 2025
基础设施
使用 ACME 协议自动续订证书
NetScaler Console 现在支持自动证书管理环境 (ACME) 协议,以简化 SSL/TLS 证书生命周期管理。
支持 ACME 协议具有以下优势:
-
通过在证书过期前续订证书来防止停机。
-
通过自动化跟踪和续订减少手动工作量。
-
通过始终有效、符合 CA 规范的证书确保更强的安全性。
NetScaler Console 支持 ACME 客户端 acme.sh 以及与以下 CA 供应商的证书续订集成:
-
让我们加密
-
DigiCert
acme.sh 客户端支持的所有 DNS 提供商也受控制台支持,用于 DNS 验证。
以下几点描述了高级别的 ACME 通信流程:
-
NetScaler® Console 作为 ACME 客户端,向 ACME 服务器 (CA) 发送新证书或续订请求。
-
CA 启动 DNS-01 质询。
-
NetScaler Console 将 CA 提供的令牌的 TXT 记录添加到配置的 DNS 提供商。
-
CA 查询 DNS 提供商以验证域所有权。
-
验证成功后,CA 颁发证书。
有关详细信息,请参阅使用 ACME 协议自动续订证书。
已修复问题
基础设施
September 08, 2025
许可
NetScaler 和 NetScaler Console Service 上的 LAS 实施
基于文件的许可系统(也称为“手动管理的权利”)传统上用于激活各种本地组件,将于 April 15, 2026 终止生命周期 (EOL)。许可证激活服务 (LAS) 是用于 Citrix 产品套件中产品激活的下一代技术。在 April 15, 2026 之后,LAS 将是激活和许可 NetScaler 实例的唯一方式,支持 NetScaler Flexed 许可证 (CPL/UHMC)、传统 NetScaler 池化许可证和 NetScaler 固定期限带宽许可证。为了保持支持,您的 NetScaler 和 NetScaler Console 部署必须是 LAS 兼容版本。兼容 LAS 的最低 NetScaler 版本为:
-
NetScaler ADC:14.1-51.80、13.1-60.29、13.1-37.247 (FIPS)
-
NetScaler SVM:14.1-51.83、13.1-60.30
-
NetScaler Console Service:从 2025 年 9 月初开始支持。
-
NetScaler Console 本地部署:14.1-51.83注意: Console 本地部署的 LAS 支持从版本 14.1-51.83 开始。但是,基于文件的许可弃用/EOL 从 Console 本地部署版本 14.1-51.83 开始,以及 Console 本地部署版本 13.1-60.26 开始。
所有其他形式的传统 NetScaler 许可证(例如池化 vCPU、CICO、永久许可证)将不支持 LAS。利用永久许可证但没有有效维护的 NetScaler 实例在升级到上述软件版本后将变为未授权状态。
在法律或法规禁止的情况下,基于 LAS 的许可证可能不适用于客户。
如果您有任何疑问或疑虑,请联系客户服务。对于不符合这些要求的情况,Citrix 可能会限制或暂停您的 Citrix 维护,且不承担任何责任,此外 Citrix 还可能拥有法律或衡平法上的任何其他补救措施。在法律或法规禁止的情况下,这些要求不适用。
NetScaler Console Service 的 LAS 支持
NetScaler Console 服务现在支持许可证激活服务 (LAS) 许可机制。LAS 是一种新的基于云的许可解决方案,为传统的基于文件的许可提供了现代替代方案。LAS 引入了用于激活 Citrix 和 NetScaler 产品的新模块,确保了无缝且现代的许可证管理方法。
NetScaler Console 服务现已自动启用许可证激活服务 (LAS)。您可以通过导航到以下位置查看您的 NetScaler 弹性许可和池许可权益:许可证 > 许可证管理 > 许可证激活服务 (LAS)。
LAS 的 NetScaler 版本兼容性 要使用 LAS,您的 NetScaler 必须运行以下最低版本之一或更高版本:
-
NetScaler ADC:14.1 版本 51.x,13.1 版本 60.x,13.1 版本 37.x (FIPS)
-
NetScaler SVM:14.1 版本 51.x,13.1 版本 60.x
注意:
NetScaler Console 服务的 LAS 支持 NetScaler 弹性许可 (CPL/UHMC) 和(旧版)NetScaler 池许可。所有其他形式的旧版 NetScaler 许可,例如池化 vCPU、CICO,均不受 LAS 支持。 有关详细信息,请参阅 Console Service 的 LAS 支持。。
September 03, 2025
August 26, 2025
管理和监控
支持识别和修复 CVE-2025-7775
NetScaler Console 服务安全通告现在支持识别和修复 CVE-2025-7775。
-
识别 CVE-2025-7775 需要自定义扫描。在此扫描中,NetScaler Console 连接到受管 NetScaler 实例并推送脚本。该脚本在实例上运行以检查 CVE 的先决条件。如果满足先决条件,则对 NetScaler 执行版本检查。修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。有关更多信息,请参阅修复 CVE-2025-7775。注意:安全通告不支持已达到生命周期结束 (EOL) 的 NetScaler® 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅使用作业升级 NetScaler 实例。
-
有关 CVE 的更多信息,请参阅安全公告。
支持识别和修复 CVE-2025-7776
NetScaler Console 服务安全通告现在支持识别和修复 CVE-2025-7776。
-
识别 CVE-2025-7776 需要结合版本扫描和配置扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。有关更多信息,请参阅修复 CVE-2025-7776。注意:安全通告不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅使用作业升级 NetScaler 实例。
-
有关 CVE 的更多信息,请参阅安全公告。
支持识别和修复 CVE-2025-8424
NetScaler Console 服务安全通报现在支持识别和修复 CVE-2025-8424。
-
识别 CVE-2025-8424 需要版本扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。有关详细信息,请参阅修复 CVE-2025-8424。注意:安全通报不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的详细信息,请参阅使用作业升级 NetScaler 实例。
-
有关 CVE 的详细信息,请参阅安全公告。
August 20, 2025
基础架构
支持选择加入或退出安全扫描
July 17, 2025
July 02, 2025
遥测
遥测数据的新增验证
从托管的 NetScaler 实例中移除遥测分析配置文件
以下遥测指标配置文件配置不再是遥测收集所必需的:
add analytics profile telemetry_metrics_profile -type timeseries -outputMode prometheus -metrics ENABLEd -serveMode Pull -schemaFile "./telemetry_collect_ns_metrics_schema.json" -metricsExportFrequency 300
作为 NetScaler 遥测计划的一部分,遥测指标配置文件配置已推送到托管的 NetScaler 实例。
如果此配置仍然存在,NetScaler Console 会在 July 19, 2025 自动从您的 NetScaler 实例中移除此配置。或者,您可以随时使用以下命令手动移除此配置:
rm analytics profile telemetry_metrics_profile
有关遥测指标配置文件配置的信息,请参阅 NetScaler 遥测计划。
安全性
安全通报仪表板增强功能
安全通报仪表板经过增强和设计,旨在为管理员和安全专业人员提供对其 NetScaler 基础架构的整体运行状况和漏洞状态的即时洞察。
该仪表板提供了 NetScaler 部署安全状况的全面概览。主要功能包括:
-
显示活动安全通报的整合仪表板。
-
受影响设备的摘要。
-
潜在风险的清晰细分。
您可以快速识别关键漏洞、安全配置建议(包括缓解步骤)以及相关文档的链接。
有关更多信息,请参阅 安全通报
June 25, 2025
管理和监控
支持识别和修复 CVE-2025-6543
NetScaler Console 服务安全公告现在支持识别和修复 CVE-2025-6543。
-
识别 CVE-2025-6543 需要结合版本扫描和配置扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。有关更多信息,请参阅 修复 CVE-2025-6543。注意:安全公告不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
-
有关使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅 使用作业升级 NetScaler 实例。
-
有关 CVE 的更多信息,请参阅 安全公告。
June 17, 2025
管理和监控
支持识别和修复 CVE-2025-5349 和 CVE-2024-5777
NetScaler Console 服务安全通告现在支持识别和修复 CVE-2025-5349 和 CVE-2025-5777。
-
CVE-2025-5349 的识别需要版本扫描和配置扫描的组合。修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。有关更多信息,请参阅 修复 CVE-2025-5349。
-
CVE-2025-5777 的识别需要版本扫描,修复需要两步过程:
-
将易受攻击的 NetScaler 实例升级到包含修复的版本和内部版本。
-
应用配置作业。有关更多信息,请参阅 修复 CVE-2025-5777。
注意:安全通告不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。 -
-
有关使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅 使用作业升级 NetScaler 实例。
-
有关 CVE 的更多信息,请参阅 安全公告。
注意:
安全咨询系统扫描可能需要几个小时才能完成,并在安全咨询模块中反映 CVE-2025-5349 和 CVE-2025-5777 的影响。要更快地查看影响,您可以单击“立即扫描”启动按需扫描。
June 03, 2025
May 26, 2025
分析
增强的 VPN 虚拟服务器级别 HDX Insight 可见性
支持查看 IPv6 虚拟服务器的 Web Insight 分析
您现在可以查看配置了 IPv6 地址的虚拟服务器的 Web Insight 分析。此前,Web Insight 不支持 IPv6 地址。作为管理员,此增强功能在 Web Insight 中提供了各种详细信息,使您能够分析和改进虚拟服务器性能。
有关详细信息,请参阅 Web Insight。
通过 NetScaler Console 进行集中式 GeoIP DB 更新
NetScaler Console 允许管理员直接通过 NetScaler Console 从 MaxMind 上传 GeoIP DB 文件。您可以立即将 GeoIP DB 文件推送到托管的 NetScaler 实例,也可以安排稍后更新。这些文件对于准确的 IP 到位置映射至关重要,常用于 GSLB 和安全策略中。
此前,NetScaler 没有集中管理 NetScaler 上 GeoIP DB(地理位置数据库)更新的机制。管理员必须在每个设备上手动执行更新,这在生产环境中既耗时又容易出错,还会造成中断。
此增强功能提供以下优势:
-
自动化:更新过程是自动化的,无需计划停机即可执行,从而降低了运营开销。
-
有效可扩展性:管理多个 NetScaler 实例的更新既高效又易于扩展。
-
版本检查:如果出现问题,您可以跟踪历史版本,上传并同步较旧的 GeoIP DB 文件。
有关更多信息,请参阅通过 NetScaler Console 集中更新 GeoIP DB。
May 06, 2025
April 15, 2025
零接触证书部署
您现在可以在运行版本 14.1-43.x 及更高版本的托管 NetScaler 实例上配置零接触证书。通过零接触证书部署,您可以消除手动干预,并构建内存中的零接触证书存储以服务应用程序请求。导航到 SSL Dashboard > Zero-touch certificate management,在 NetScaler Console 上上传所有证书和密钥,选择 NetScaler 实例,然后单击 Enable。在 NetScaler 实例上上传证书并启用零接触证书管理后,NetScaler 会定期轮询证书存储库并获取所需的证书。
以前,在 SSL 控制面板中,您只能最大限度地减少在每个实例上手动安装 SSL 证书的干预。
有关详细信息,请参阅:
已修复的问题
基础架构
在配置作业中,当您使用文件上传选项创建作业时,会出现以下错误消息:
File upload not allowed. Max file size 15 MB
配置作业允许的最大文件大小为 2GB。
服务到服务的 DeviceAPIProxy 调用无法从 NetScaler 获取“systemfiles”NITRO 调用的结果。
在 Infrastructure > Configuration > Configuration Audit > Audit Templates 中,如果模板命令中定义了变量,则审计模板的预览会失败。
在 NetScaler Console 中,新的 Slack 通知通道在 2025 年 3 月之前无法用于安排导出。在此之前,现有的 Slack 通道可用于安排导出,之后必须创建新通道。
应用程序中需要以下范围:
-
频道:读取
-
群组:读取
-
即时消息:读取
-
多人即时消息:读取
有关更多信息,请参阅 Slack 文档。
February 19, 2025
StyleBooks
支持访问私有托管的 GitLab/GitHub 存储库和 Infoblox IPAM
NetScaler Console 服务 StyleBooks 现在允许您从私有托管且仅在企业内网中可访问的 GitLab/GitHub 存储库导入和同步 StyleBooks 和 Configpacks。
NetScaler Console 服务 IPAM 现在允许您将私有托管的 Infoblox DDI 服务器注册为外部 IPAM 提供程序。
以前,仅支持公共可访问的 GitLab/GitHub 存储库和 Infoblox DDI 服务器。
有关更多信息,请参阅 从外部存储库导入和同步 StyleBooks 和 配置 IP 地址管理 (IPAM)。
已修复的问题
February 06, 2025
分析
在虚拟服务器级别启用 Web 事务分析
您现在可以在虚拟服务器级别启用 Web 事务分析。为此,当您为虚拟服务器启用分析时,必须选择新的“详细 Web 事务”选项以启用 Web 事务分析。
以前,当您为虚拟服务器启用分析时,Web 事务分析会自动启用。
有关更多信息,请参阅 Web 事务分析。
基础设施
在维护和故障排除窗口期间禁用托管设备的通知
管理员可以在维护和故障排除窗口期间暂时禁用特定托管设备的通知。此增强功能可避免在这些时间段内接收有关设备特定问题和状态更新的不必要警报和通知。
要禁用通知,请导航到 设置 > 管理 > 实例设置 > 通知禁用窗口 并添加所需详细信息。有关详细信息,请参阅 实例设置。
January 15, 2025
遥测
Console 本地遥测上传的更改
您现在必须为每个 NetScaler Console 本地实例创建一个配置文件,用于将遥测文件上传到 NetScaler Console 服务。您可能在全球部署了多个 NetScaler Console 本地实例。通过为每个本地实例创建配置文件,您可以上传这些本地实例的遥测文件并单独监控上传截止日期。
要创建配置文件,请导航到 设置 > Console 本地遥测上传,然后单击 创建配置文件。
注意:
如果您是现有的 Console 本地用户,并且之前已将遥测文件上传到 Console 服务,则必须创建新配置文件,然后上传遥测文件。创建新配置文件后,您可能会发现 Console 本地截止日期与 Console 服务截止日期之间存在差异。请确保在 Console 本地中显示的截止日期或之前将遥测文件上传到 NetScaler Console 服务。使用新配置文件完成一次上传后,此差异将得到解决。
有关更多信息,请参阅 Console 本地上传。
StyleBooks
从 GitLab 外部存储库导入和同步 StyleBooks
从 StyleBook 数据源中选择多个项目
您现在可以创建 StyleBooks,允许用户从数据源参数中选择多个项目。StyleBooks 现在支持将数据数组作为参数类型,使用户能够选择数据源列表或集合项目作为输入。
有关更多信息,请参阅:管理 StyleBook 数据源。
已修复问题
分析
基础架构
December 03, 2024
在迁移的配置之间共享配置实体
现在,您可以使用 配置迁移 实用程序在迁移配置时重用配置实体。后续迁移会成功重用目标 ADC 上由早期迁移创建的现有配置实体。以前,当迁移两个共享某些配置实体的配置时,配置迁移会因错误 资源已存在 而失败。
有关详细信息,请参阅:使用 StyleBook 简化迁移
将分析从基于策略的配置迁移到基于配置文件的配置
当您在虚拟服务器上启用分析时,分析现在通过基于配置文件的配置应用。以前,分析是通过 AppFlow® 策略配置的。基于配置文件的配置具有以下优势:
-
提高了性能和灵活性
-
更简单的配置和管理
与分析配置相关的增强功能仅在基于配置文件的配置中受支持。我们建议您将所有已启用分析的现有虚拟服务器迁移到基于配置文件的配置。
导航到 设置 > 分析配置,然后选择 迁移分析
有关详细信息,请参阅 迁移分析。
已修复的问题
基础设施
November 20, 2024
NetScaler Console GUI 中增强的用户体验
NetScaler Console 服务现在提供改进的图形用户界面 (GUI),以提供更好的用户体验。主要改进包括:
-
悬停显示菜单:主菜单树结构已替换为悬停显示功能,以便于导航。次级菜单项在悬停时出现,显示子菜单以供更快选择。
-
精简的菜单层次结构:菜单层次结构现在最多限制为三级,简化了对关键选项的访问。
-
更新的子菜单标签:子菜单名称已针对以前嵌套在第三级之外的选项进行了修订。
-
可折叠菜单:现在可以通过单击窗格中的图标来折叠或展开整个菜单,从而提供更多屏幕空间。
-
侧边栏切换:面包屑导航中新增了一个切换按钮,允许您隐藏或显示侧边栏,从而优化工作区。
-
设置主页:现在,您可以通过单击子菜单名称旁边的图标,将显示的页面设置为主页。
-
固定收藏项:轻松固定您喜欢的菜单项,以便更快访问。
有关更多信息,请参阅增强型图形用户界面。
从 NetScaler 删除 SSL 证书的选项
您现在可以从 NetScaler 删除 SSL 证书。以前,当您从 Infrastructure > SSL Dashboard 删除文件时,证书仅从运行配置中删除。关联的证书文件未从 NetScaler 中删除。
有关更多信息,请参阅SSL 控制板。
已修复的问题
基础架构
November 12, 2024
管理和监控
支持识别和修复 CVE-2024-8534 和 CVE-2024-8535
NetScaler Console 服务安全通告现在支持识别和修复 CVE-2024-8534 和 CVE-2024-8535。
-
识别 CVE-2024-8534 需要结合版本扫描和配置扫描。修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。
-
识别 CVE-2024-8535 需要版本扫描,修复需要两步过程:
-
将易受攻击的 NetScaler 实例升级到包含修复的版本和构建。
-
应用配置作业。有关更多信息,请参阅 修复 CVE-2024-8535。
注意:安全通告不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。 -
-
有关使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅 使用作业升级 NetScaler 实例。
-
有关 CVE 的更多信息,请参阅 安全公告。
注意:
安全通告系统扫描可能需要几个小时才能完成,并在安全通告模块中反映 CVE-2024-8534 和 CVE-2024-8535 的影响。要更快地查看影响,您可以单击 立即扫描 启动按需扫描。
October 15, 2024
分析
Web Insight 中 SSL 使用情况分析的改进
自定义控制面板中的 SSL 小组件
在自定义控制面板(概述 > 自定义控制面板)中,您现在可以创建控制面板以查看与 SSL 配置相关的指标。有关创建自定义控制面板的更多信息,请参阅创建自定义控制面板以查看实例关键指标详细信息。
已修复的问题
基础架构
-
在 基础架构 > SSL 控制面板 中,不显示 SSL 证书链中的根证书和中间证书。
-
在 Infrastructure > SSL Dashboard 中,公开可用证书的颁发者错误地显示为 不推荐。
-
在 NetScaler Console 中,包含在“<”和“>”之间的事件消息不会显示在电子邮件正文中。
-
在安全仪表板(Security > Security Dashboard)中,当您为不安全的应用程序配置保护或修改保护并单击 Deploy 时,将显示以下错误消息:
HTTP Error 502 while accessing the data endpoint: "Unified_appsec_profile"
October 03, 2024
许可
排查弹性/池化许可相关问题
在弹性或池化许可仪表板的 Licensed NetScalers 下,您现在可以使用 Troubleshoot 选项来查看和分析一些许可相关问题。一些可能的许可问题包括 Console 与实例之间的通信以及许可证服务器代理 (LSA) 的可用性。Troubleshoot 选项提供了问题类别列表,例如许可证服务器、LSA、进程、通信及其状态。作为管理员,如果您发现任何许可问题,可以分析这些类别并进行故障排除。
有关详细信息,请参阅 排查许可问题。
注意事项
NetScaler Console 服务已实施更严格的 HTTP 标头验证。API 用户现在需要使用正确的 Content-Type 标头。
已修复的问题
在 Build Oct 03, 2024 中解决的问题。
分析
September 19, 2024
基础架构
网络功能轮询间隔的更改
除了所有 NetScaler 实例的现有默认轮询间隔外,NetScaler Console 现在还可以轮询那些配置更改早于默认轮询周期的选定 NetScaler 实例。通过此增强功能,默认轮询间隔现在更改为 720 分钟。在基础架构 > 网络功能中,当您单击设置时,您现在可以在基于配置更改的网络功能下看到一个新选项在收到“netScalerConfigChange”事件时执行网络功能轮询。此选项默认启用,在网络功能延迟时间中设置为 15 分钟间隔。
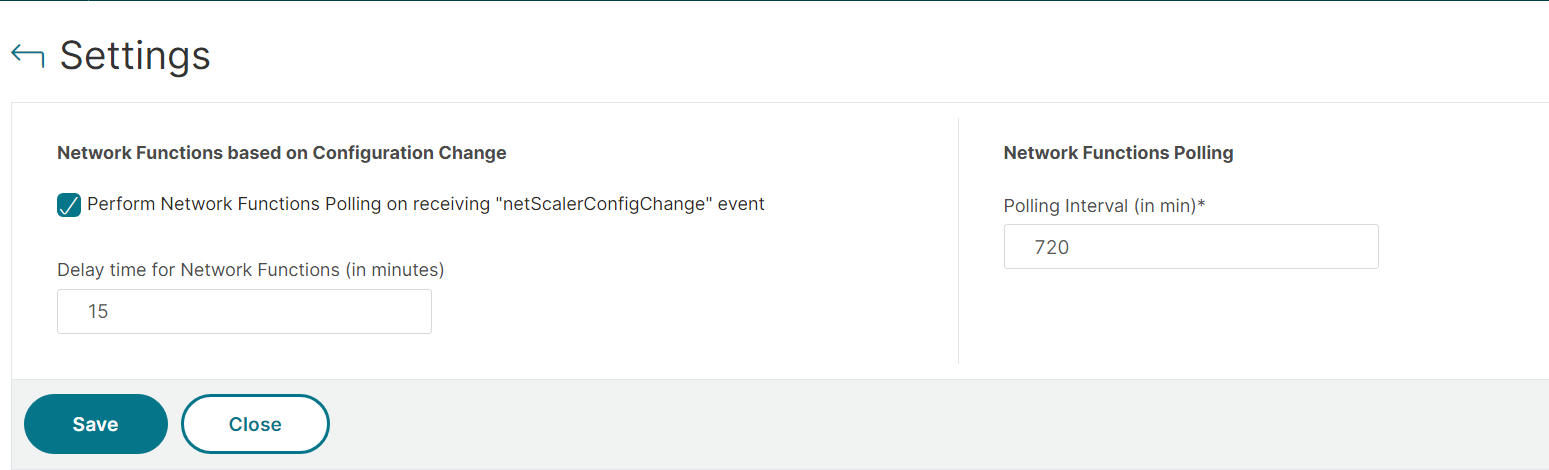
现在,如果 NetScaler 实例中发生配置更改事件,NetScaler Console 只会在 15 分钟间隔后轮询这些实例。
注意:
-
您可以将默认轮询间隔(用于轮询所有 NetScaler 实例)更改为 30 分钟到 1440 分钟之间的值。
-
您可以将 15 分钟的默认间隔值(仅用于轮询选定实例)更改为 5 分钟到 60 分钟之间的值。
-
您可以禁用在收到“netScalerConfigChange”事件时执行网络功能轮询。禁用后,NetScaler Console 将根据默认轮询周期轮询所有 NetScaler 实例。
有关详细信息,请参阅轮询概述。
September 03, 2024
可观测性
在可观测性工具(Splunk、New Relic 和 Microsoft Sentinel)中查看 NetScaler Console 审计日志数据
当您在 Settings > Observability Integration 中为 NetScaler Console 服务与 Splunk、New Relic 或 Microsoft Sentinel 的集成创建新订阅时,您现在可以选择 NetScaler Console Audit Logs 选项。配置订阅后,您可以在这些可观测性工具中查看 NetScaler Console 审计日志。
有关详细信息,请参阅:
August 27, 2024
分析
配置全局分析
您现在可以使用自定义策略和全局策略配置全局分析。
-
自定义策略 - 通过自定义策略,您可以控制只需要特定洞察的实例或虚拟服务器。
-
全局策略 - 通过全局策略,您可以在现有托管虚拟服务器和任何新虚拟服务器上配置并启用分析。
您最多可以创建 10 个策略;九个自定义策略和一个全局策略,或者 10 个自定义策略。导航到 Settings > Analytics Configuration,然后在 Global Analytics Summary 下,单击 Global Analytics Configuration 以配置自定义或全局策略。
有关更多信息,请参阅 配置全局分析。
应用程序
应用程序仪表板 - 创建标签并将其应用于应用程序(虚拟服务器)
StyleBooks
重用在 StyleBook 外部创建的配置并在 ConfigPack 之间共享配置
您现在可以将以前在 NetScaler 中 StyleBook 外部创建的配置作为 StyleBook 配置包的一部分进行集成和管理。此外,您现在可以在多个配置包之间共享配置,从而实现更灵活和集中的管理。
有关详细信息,请参阅 创建和编辑配置包。
July 25, 2024
已修复的问题
基础架构
在 基础设施 > 升级作业 中,当您升级具有经典策略的 NetScaler 实例时,升级前验证会将该实例列为 已阻止升级的实例,并且升级不会发生。
解决方法: 在升级实例之前,建议您将经典策略转换为 NSPEPI 工具支持的功能的高级策略。有关更多信息,请参阅具有经典策略的配置的升级注意事项。
遥测
作为 NetScaler 遥测计划的一部分,NetScaler Console 不再每 24 小时检查以下配置或将其推送到 NetScaler 实例。以前,如果缺少配置,则每 24 小时检查一次并推送到 NetScaler 实例:
enable ns feature AppFlow
 add analytics profile telemetry_metrics_profile -type timeseries -outputMode prometheus -metrics ENABLED -serveMode Pull -schemaFile "./telemetry_collect_ns_metrics_schema.json" -metricsExportFrequency 300
July 15, 2024
基础设施
NetScaler Console SSL 控制板中支持 3072 位加密密钥
在 NetScaler Console GUI 中查看和导出 NetScaler 拥有的 IP 地址
您现在可以在 NetScaler Console GUI 中查看和导出 NetScaler 拥有的 IP 地址(基础设施 > 实例 > NetScaler 拥有的 IP)。
有关更多信息,请参阅查看 NetScaler 拥有的 IP 地址。
许可
在弹性许可控制面板中查看在 SDX 实例上预置的 VPX 实例的详细信息
已修复的问题
在 Build Jul 15, 2024 中解决的问题。
基础架构
-
在 NetScaler Console (Infrastructure > Instances > NetScaler) 中修改实例(例如更改站点或管理员配置文件)时,与实例关联的标签的键值对会颠倒。
-
在配置作业中,当您在 HA 对中的主 NetScaler 和辅助 NetScaler 上同时运行 ShowConfiguration 模板时,单击“下载结果文件”仅下载辅助实例的文件。
-
当网络报告(基础架构 > 网络报告)中不存在仪表板时,您会收到以下错误消息:“您无权访问此页面”此错误消息可以忽略,它不会阻止您创建仪表板。
-
当通过内置代理配置时,NetScaler Console 服务中未收到 SNMP 陷阱。
July 09, 2024
支持识别和修复 CVE-2024-5491 和 CVE-2024-5492
NetScaler Console 服务安全公告现在支持识别和修复 CVE-2024-5491 和 CVE-2024-5492。
-
识别 CVE-2024-5491 需要结合版本和配置扫描。
-
识别 CVE-2024-5492 需要版本扫描。
修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。
注意:
安全公告不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
有关如何使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅使用作业升级 NetScaler 实例。
有关更多信息,请参阅安全公告。
注意:
安全公告系统扫描可能需要几个小时才能完成,并在安全公告模块中反映 CVE-2024-5491 和 CVE-2024-5492 的影响。要更快地查看影响,您可以单击“立即扫描”启动按需扫描。
June 18, 2024
遥测
NetScaler 遥测计划
作为现有的 NetScaler Console 客户,您需要遵守 NetScaler 遥测计划,该计划要求收集许可证和功能使用遥测数据。遥测数据每 24 小时自动上传一次,您无需采取任何操作。
-
有关更多信息,请参阅NetScaler 遥测计划。
-
有关遥测参数的更多信息,请参阅数据治理。
June 11, 2024
分析
在虚拟服务器级别启用指标收集器和精益周期使用情况分析
指标收集器和精益使用情况分析现在在虚拟服务器级别而不是实例级别启用。通过此增强功能,指标收集器和精益使用情况分析仅在您具有高流量的活动虚拟服务器上保持启用状态。
您可以通过导航到 设置 > 分析配置 并在 虚拟服务器指标摘要 下单击 配置指标 来查看您的虚拟服务器并在其他虚拟服务器上启用 指标收集器 和精益使用情况。
有关更多信息,请参阅 配置智能应用程序分析。
在 NetScaler 实例中分配网络配置文件以进行指标收集
当您在 NetScaler Console 中为虚拟服务器启用指标收集器时,来自 NetScaler 的指标数据通过 NetScaler 子网 IP 地址 (SNIP) 导出到 NetScaler Console。在某些情况下,SNIP 可能会因网络中的防火墙而被阻止。在这种情况下,您可能需要使用不同的 IP 地址。有关网络配置文件的更多信息,请参阅 使用指定的源 IP 进行后端通信。
您现在可以为 NetScaler 实例分配网络配置文件以进行指标收集。指标收集器将 NetScaler 计数器数据推送到 NetScaler Console,用于检测应用程序问题。导航到 基础架构 > 实例 > NetScaler,选择实例,然后从 选择操作 列表中单击 为指标收集器配置网络配置文件。
有关分配网络配置文件的更多信息,请参阅 为托管的 NetScaler 实例分配网络配置文件。
可观测性集成 - 查看失败的 NetScaler 订阅的详细信息
在 可观测性集成 中,当您为 NetScaler 配置到 Splunk 或 Prometheus 的订阅时,您现在可以查看失败订阅的详细日志。作为管理员,您可以使用这些日志分析订阅失败的原因。
有关更多信息,请参阅 查看失败配置的日志
基础设施
支持“基于应用程序”的预置
NetScaler Console 服务为 AWS 和 Azure 引入了“基于应用程序”的预置。此功能简化了云数据中心中的 NetScaler 部署,从而能够从这些环境中高效交付应用程序。
有关更多信息,请参阅 AWS 中的基于应用程序的预置 和 Azure 中的基于应用程序的预置。
已修复的问题
在 Build Jun 11, 2024 中解决的问题。
分析
基础设施
June 5, 2024
分析
将 NetScaler 控制台与 微软 Sentinel 集成
在可观测性集成中,您现在可以配置 NetScaler Console 与 Microsoft Sentinel 的集成,以便在 Microsoft Sentinel 中导出和查看见解。要成功集成,请确保满足以下先决条件:
-
Azure 订阅 - 用于部署和使用 Microsoft Sentinel 的 Azure 订阅。
-
日志分析工作区 - 需要一个工作区来存储和分析收集到的数据。
-
IAM 角色 - 必须为工作区设置读者、参与者等权限级别。
-
自定义表 - 用于将 NetScaler Console 数据存储并发送到工作区。
有关详细信息,请参阅与 Microsoft Sentinel 集成
StyleBook
配置包中的另存为草稿选项
您现在可以将配置包另存为草稿。要将配置另存为草稿,请按照以下步骤操作:
-
导航到 应用程序 > 配置 > 配置包。
-
在“配置”页面上,单击“添加”。
-
选择一个 StyleBook,然后单击“选择”。
-
在“创建配置”页面上,单击“另存为草稿”。
保存的草稿显示在“待处理配置”下的“草稿配置”选项卡中。
有关详细信息,请参阅将配置包另存为草稿。
配置包中的计划选项
您现在可以安排新创建的配置包的部署。要为新的配置包创建计划,请按照以下步骤操作:
-
导航到“应用程序 > 配置 > 配置包”。
-
在“配置”页面上,单击“添加”。
-
选择样式簿,然后单击“选择”。
-
在“创建配置”页面上,在“执行”下,从“执行模式”列表中选择“稍后”。
-
选择用于计划的所需时间和日期。
对于已部署的配置包,您可以安排何时发布更新以及何时删除配置包。编辑已部署的配置包时,可以使用计划选项。
有关详细信息,请参阅为配置包创建计划。
已修复的问题
在 Build Jun 5, 2024 中解决的问题。
May 22, 2024
分析
使用 SSL A+ 评级升级任务批量升级 SSL 虚拟服务器
在“任务”中,您现在可以查看“SSL A+ 评级升级”任务。应用程序仪表板中现有的 A+ SSL 评级升级过程允许您一次仅升级一个应用程序。使用“SSL A+ 评级升级”任务,您可以执行批量升级。
NetScaler Console 会使用 NetScaler 安全前端配置文件审查应用程序虚拟服务器 SSL 配置,并识别非 A+ 评级的应用程序。“SSL A+ 评级升级”任务会显示非 A+ 评级的应用程序。作为管理员,您可以选择应用程序并执行批量升级以实现 SSL 合规性。
有关详细信息,请参阅可操作任务和建议。
许可
弹性许可报告中的实际使用情况详细信息
在“弹性许可报告”仪表板(NetScaler 许可 > 弹性许可 > 报告)中,您现在可以查看实际带宽/吞吐量使用情况,从而查看消耗详细信息(峰值使用量和平均使用量)。以前,仪表板仅显示分配和授权详细信息。
此外,弹性许可报告仪表板中还提供了以下增强功能:
-
筛选以查看所选 NetScaler 实例的详细信息。
-
导出 PDF、PNG 和 JPEG 格式详细信息的选项。
-
带宽已重命名为吞吐量容量。
有关更多信息,请参阅 Flexed 许可证报告
StyleBooks
在 StyleBooks 中创建 NetScaler 策略表达式
StyleBooks GUI 现在允许您通过从列表中选择项目来构建 NetScaler 策略表达式,从而帮助您更快、更准确地创建表达式。要使策略表达式编辑器可用于参数,请在 StyleBooks 的参数定义中指定
is_policy_expression GUI 属性。
有关更多信息,请参阅 StyleBooks 中的策略表达式。
April 23, 2024
基础架构
磁盘利用率的额外事件警报
NetScaler Console 现在允许您为磁盘利用率警报设置一个额外的阈值。通过此阈值,您可以设置一个较低级别的限制,以便在超出上限阈值之前接收警报。要配置较低级别的阈值,请导航到 Settings > SNMP > Edit 并启用 Configure a lower-level threshold。
有关详细信息,请参阅 配置和查看系统警报。
已修复的问题
在 Build April 23, 2024 中解决的问题。
April 10, 2024
分析
可观测性集成 - 支持配置将 NetScaler 指标和审计日志导出到 Splunk
在 Settings > Observability Integration 中,您现在可以配置将 NetScaler 指标和审计日志导出到 Splunk。
有关详细信息,请参阅 配置将 NetScaler 指标和审计日志导出到 Splunk。
基础架构
通过主机名访问 NetScaler GUI
在升级期间查看高可用性节点之间的差异
现在,您可以在升级 NetScaler 高可用性部署时查看主节点和辅助节点之间的配置差异。您可以查看差异并决定继续或停止升级。要使用此功能,请导航到 基础架构 > 升级作业,并在 升级前验证 选项卡中查看差异。
有关详细信息,请参阅 升级作业。
已修复的问题
Build April 10, 2024 中解决的问题。
March 26, 2024
已修复问题
在 Build March 26, 2024 中解决的问题。
基础架构
March 12, 2024
许可
支持在 NetScaler Console 服务中手动选择 NetScaler 代理作为 LSA
您现在可以手动选择 NetScaler 代理作为 NetScaler 池化许可或 NetScaler 弹性许可的许可证服务器代理 (LSA)。
当 LSA 关闭时,NetScaler Console 服务会等待 24 小时,然后自动选举下一个 LSA。管理员可以利用此功能在此期间手动选举新的 LSA。但是,管理员必须确保所选新 LSA 的状态为 UP 且其诊断状态为 OK。
有关详细信息,请参阅 NetScaler 代理在弹性或池化许可中的行为。
已修复的问题
在 Build March 12, 2024 中解决的问题。
分析
February 28, 2024
基础设施
VIP 许可和 NetScaler Console 服务存储的更新
-
NetScaler Console 服务上的无限 VIP:从 NetScaler Console 服务版本 14.1-21.x 开始,取消了许可 VIP 的概念。NetScaler Console 服务中现在提供无限数量的 VIP。您不再需要购买 NetScaler Console 虚拟服务器许可证,因为 VIP 许可证 SKU 将很快停止销售 (EOS) 和停止续订 (EOR)。
-
NetScaler Console 服务存储:
-
NetScaler Console 服务存储 SKU 将很快停止销售 (EOS) 和停止续订 (EOR)。
-
默认的 NetScaler Console 服务存储权益现在为 5GB。
-
过去购买的任何 NetScaler Console 服务存储许可证在期限结束前都将得到兑现。
-
过去购买的任何 NetScaler Console VIP 许可证,只要您有权获得相应比例的 NetScaler Console 服务存储,在期限结束前都将得到兑现。
-
如果您购买了任何其他许可包,使您有权获得更高的 NetScaler Console 存储权益,则默认的 5GB 将更改为与该权益匹配。
-
分析
操作策略 - 配置应用程序使用情况通知
在操作策略(设置 > 操作 > 操作策略)中,您现在可以为应用程序使用情况配置操作策略,并选择每秒请求数、吞吐量和数据量选项。这些选项使您能够配置和接收每秒请求平均值、每秒请求异常、吞吐量平均值、吞吐量异常、总数据量和数据量异常的通知。有关更多信息,请参阅配置操作策略以接收应用程序事件通知。
可观测性集成
与 Splunk 和 New Relic 集成的配置工作流程现已增强,以提供更好的用户体验,并可在设置 > 可观测性集成下找到。此前,与 Splunk 和 New Relic 集成的配置工作流程可在设置 > 生态系统集成下找到。
有关更多信息,请参阅可观测性集成
可观测性集成 - 支持配置将 NetScaler 指标导出到 Prometheus
StyleBooks
默认 StyleBooks 的更新
克隆 StyleBook 的选项
NetScaler Console 现在允许管理员创建 StyleBook 的副本及其依赖项。管理员随后可以使用此捆绑包进行额外的自定义,例如更新
parameters 和 components。
要使用此功能,请导航到 应用程序 > 配置 > Stylebooks,选择一个默认或自定义 StyleBook,然后单击 克隆。
有关详细信息,请参阅克隆 StyleBook。
已修复的问题
在 Build Feb 28, 2024 中解决的问题。
基础架构
-
从 NetScaler Console 迁移到 NetScaler Console 服务失败,并且某些 Azure Active Directory 组在 NetScaler Console 服务中不可用。出现此问题的原因是 NetScaler Console 中创建的 Azure Active Directory 组名称中存在空格。
-
如果用户属于多个 Azure Active Directory 组,则无法访问 NetScaler Console。
-
在 Web Insight 和 安全违规 中,GUI 中的“计划导出”工作流得到了增强,以提供更好的用户体验。
-
在 基础架构 > 网络报告 中,表格导出报告不包含服务、服务组、虚拟服务器和接口名称等详细信息。
-
只有在从高级带宽许可证池中检出至少一个 NetScaler 后,弹性许可证仪表板才会显示 NetScaler 详细信息。
February 06, 2024
基础架构
Citrix Cloud™ 中 NetScaler ADM 的品牌重塑
从 14.1 16.x 版本开始,NetScaler ADM 服务已更名为 NetScaler Console 服务。此后,应用程序交付管理 (Application Delivery Management) 在以下位置更名为 NetScaler Console:
-
Citrix Cloud 主页中我的服务下的磁贴。
-
Citrix Cloud 菜单 > 我的服务中的服务名称。
-
在Citrix Cloud 菜单 > 身份和访问管理 > 管理员 > 添加管理员/组中,添加管理员工作流中设置访问权限 > 自定义访问权限下的产品名称。
在升级作业中运行默认验证脚本
NetScaler Console 现在在升级作业工作流中包含一个默认验证脚本选项。这些默认脚本在升级作业之前和之后运行,并生成差异报告。您仍然可以选择运行自定义默认脚本。
有关详细信息,请参阅升级 NetScaler 实例。
自动化 NetScaler Console 站点的雷达对象部署
NetScaler 支持自动化 NetScaler Console 站点的雷达对象部署,无需在 NetScaler 实例上手动部署。
此增强功能仅在您编辑 NetScaler 实例时可用,并且仅适用于站点类型为数据中心(类型为私有)或分支机构。
当您从真实用户测量列表中选择部署到 NetScaler时,NetScaler 实例列表会自动填充,允许您选择特定的实例来部署雷达对象 (r20.gif)。
有关详细信息,请参阅自动化雷达对象部署。
已修复的问题
在 Build Feb 06, 2024 中解决的问题。
January 24, 2024
January 16, 2024
支持识别和修复 CVE-2023-6548 和 CVE-2023-6549
NetScaler Console 服务安全通报现在支持识别和修复 CVE-2023-6548 和 CVE-2023-6549。
-
识别 CVE-2023-6548 需要版本扫描。
-
识别 CVE-2023-6549 需要结合版本和配置扫描。
修复需要将易受攻击的 NetScaler 实例升级到包含修复的推荐版本。
注意:
安全通告不支持已达到生命周期结束 (EOL) 的 NetScaler 版本。我们建议您升级到 NetScaler 支持的版本。
有关如何使用 NetScaler ADM 升级 NetScaler 实例的更多信息,请参阅使用作业升级 NetScaler 实例。
有关更多信息,请参阅安全公告。
注意:
安全通告系统扫描可能需要几个小时才能完成,并在安全通告模块中反映 CVE-2023-6548 和 CVE-2023-6549 的影响。要更快地查看影响,您可以单击立即扫描启动按需扫描。
January 09, 2024
基础架构
在 NetScaler Console 站点中配置 ITM Radar
ITM 雷达增强了网络监控功能。部署在数据中心、虚拟机或云提供商中的站点现在可以托管雷达对象 (r20.gif),从而提供性能指标洞察。ITM 雷达对象主动收集有价值的最终用户应用程序统计信息,为站点提供强大的 ITM 雷达遥测数据,以实现更有效的网络监控和明智的流量管理决策。
有关详细信息,请参阅配置 ITM 雷达。
在 Splunk 和 New Relic 中查看网关洞察数据
在设置 > 生态系统集成中为 NetScaler Console 服务与 Splunk 和 New Relic 的集成创建新订阅时,您现在可以选择网关洞察选项。使用网关洞察选项配置订阅后,您可以在 Splunk 和 New Relic 中查看网关洞察数据。
有关详细信息,请参阅与 Splunk 集成和与 New Relic 集成。
立即将 SSL 数据导出到 Splunk 和 New Relic
在任务中查看升级建议详细信息
操作策略 - 配置请求、带宽和响应时间的通知
在操作策略(设置 > 操作 > 操作策略)中,当您在应用程序性能中配置操作策略时,您现在可以选择请求、带宽和响应时间选项。这些选项使您能够配置和接收总请求、总带宽、平均响应时间以及响应时间异常的通知。有关详细信息,请参阅配置操作策略以接收应用程序事件通知。
此外,您现在还可以从 Web Insight 中的图表趋势为这些指标配置操作策略。作为管理员,当您发现任何应用程序的这些指标出现异常流量模式或突然飙升时,此增强功能使您可以通过在图表中的特定点上单击 Create Action Policy 来创建相对操作策略。
已修复问题
在 Build Jan 09, 2024 中解决的问题。