
WAF 学习
NetScaler Web App Firewall (WAF) 可保护您的 Web 应用程序免受 SQL 注入和跨站点脚本等恶意攻击。为防止数据泄露并提供正确的安全保护,您必须监控流量以发现威胁和攻击的实时可操作数据。有时,报告的攻击可能是误报,需要将其作为例外处理。
NetScaler Console 上的学习引擎是一种重复模式过滤器,可让 WAF 学习 Web 应用程序的行为(正常活动)。根据监控,该引擎会为应用于 HTTP 流量的每个安全检查生成建议规则或例外列表。
使用学习引擎部署放宽规则比手动部署必要的放宽规则要容易得多。
下图解释了 NetScaler Console 中 WAF 学习工作原理的高级信息:
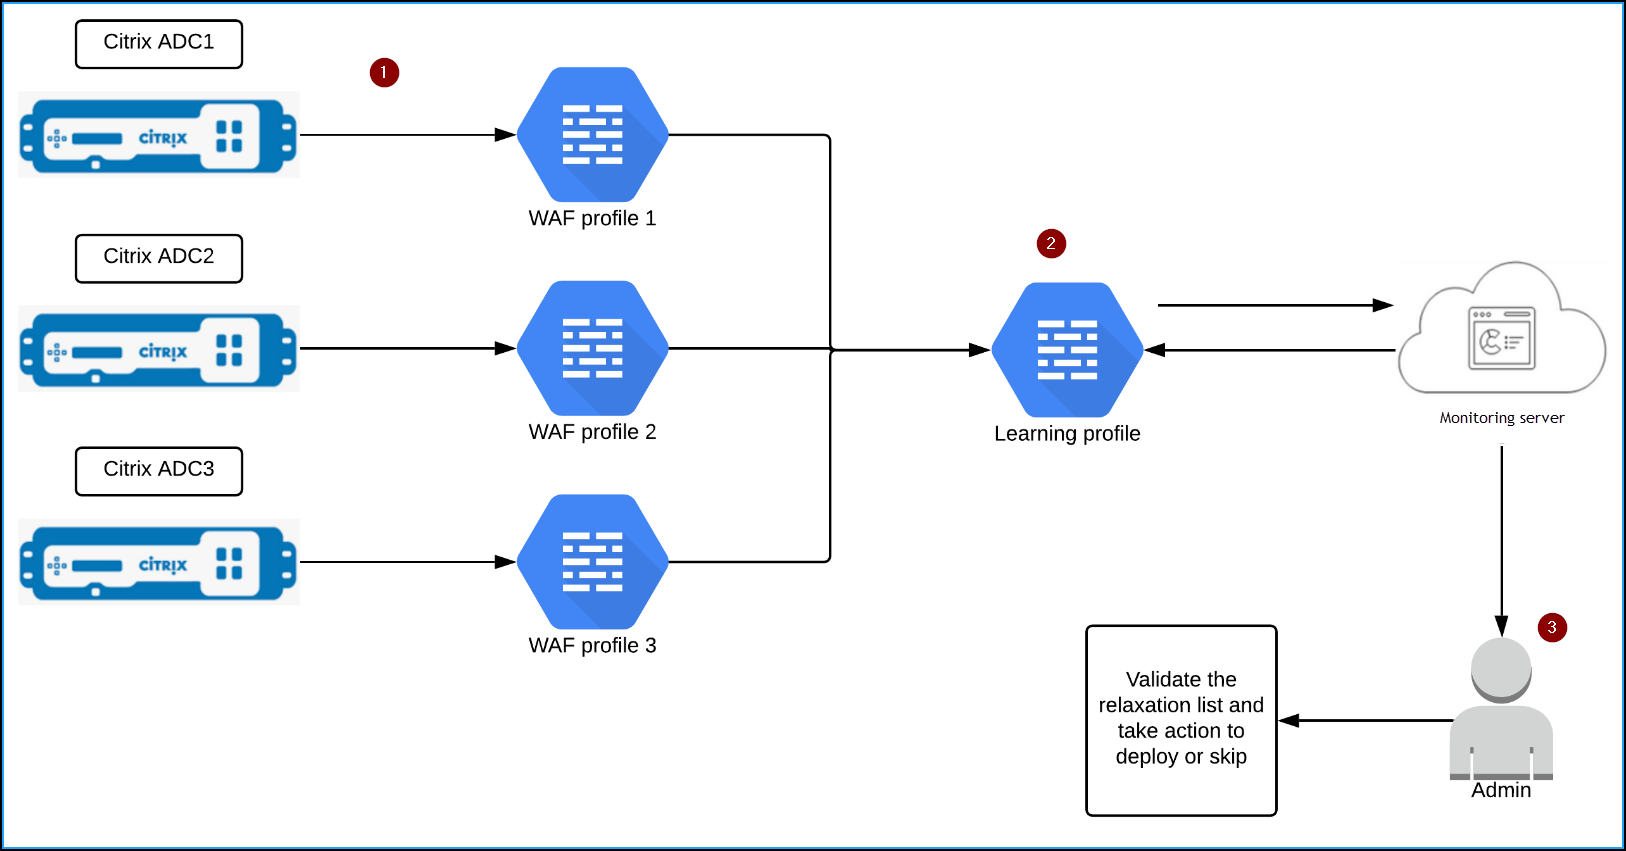
1 – 具有其 WAF 配置文件的 NetScaler 实例
2 – 在 NetScaler Console 中配置学习配置文件,添加 WAF 配置文件,并选择自动部署或手动部署放宽规则
3 – 管理员可以在 NetScaler Console 中验证放宽规则,并决定部署或跳过
入门
要部署学习功能,您必须:
-
在 NetScaler 实例中启用集中学习。在 NetScaler 实例中运行以下命令:
set appfw settings -centralizedLearning ON -
确保 NetScaler 实例版本为 13.0-76.6 或更高版本。
-
在 NetScaler 设备上配置 Web App Firewall 配置文件(一组安全设置)。有关详细信息,请参阅 创建 Web App Firewall 配置文件。
启用集中学习并配置 WAF 配置文件后,NetScaler Console 会为配置的安全检查生成一个例外(放宽)列表。作为管理员,您可以在 NetScaler Console 中查看例外列表,并决定部署或跳过。
使用 NetScaler Console 中的 WAF 学习功能,您可以:
-
配置包含以下安全检查的学习配置文件:
-
起始 URL
-
Cookie 一致性
-
信用卡注意对于信用卡安全检查,您必须在 NetScaler 实例中配置
doSecureCreditCardLogging并确保该设置为 OFF。 -
内容类型
-
表单字段一致性
-
字段格式
-
CSRF 表单标记
-
HTML 跨站点脚本
-
HTML SQL 注入注意对于 HTML SQL 注入检查,您必须在 NetScaler 实例中配置
set -sqlinjectionTransformSpecialChars ON和set -sqlinjectiontype sqlspclcharorkeywords。 -
HTML 命令注入注意仅在 NetScaler 实例 13.0-72.12 或更高版本中支持。
-
JSON SQL注意仅在 NetScaler 实例 13.1-14.10 或更高版本中支持。
-
JSON 命令注入注意仅在 NetScaler 实例 13.1-14.10 或更高版本中支持。
-
JSON XSS注意仅在 NetScaler 实例 13.1-14.10 或更高版本中支持。
-
-
检查 NetScaler Console 中的放宽规则,并决定采取必要的操作(部署或跳过)
-
通过电子邮件、Slack 和 ServiceNow 获取通知
-
使用操作摘要页面查看放宽详情
要在 NetScaler Console 中使用 WAF 学习功能,请执行以下操作: