
安全建议
安全、可靠且具有弹性的基础设施是任何组织的生命线。组织必须跟踪新的常见漏洞和披露 (CVE),并评估 CVE 对其基础设施的影响。他们还必须了解并规划补救措施以解决这些漏洞。
NetScaler Console 中的安全建议功能使您能够:
-
分析您的 NetScaler 配置设置,以识别可能使您的系统面临攻击的任何错误配置、薄弱环节或偏离最佳实践的情况。
-
跟踪任何新的常见漏洞和披露 (CVE),评估 CVE 的影响,了解补救措施,并解决这些漏洞。
-
检查您的 NetScaler 构建文件的完整性。
安全建议登录页面
安全建议登录页面提供了 NetScaler 部署安全状况的全面概览。该界面经过增强和设计,旨在为管理员和安全专业人员提供对其 NetScaler 基础设施整体运行状况和漏洞状态的即时洞察。
NetScaler Console 提供三种类型的安全建议:
-
安全配置建议 - 使您能够根据最佳实践配置 NetScaler 实例。
-
常见漏洞和披露 (CVE) 检测 - 使您能够识别使您的 NetScaler 实例面临风险的 CVE 并推荐补救措施。
-
文件完整性监控 - 使您能够识别您的 NetScaler 构建文件是否已进行任何更改或添加。
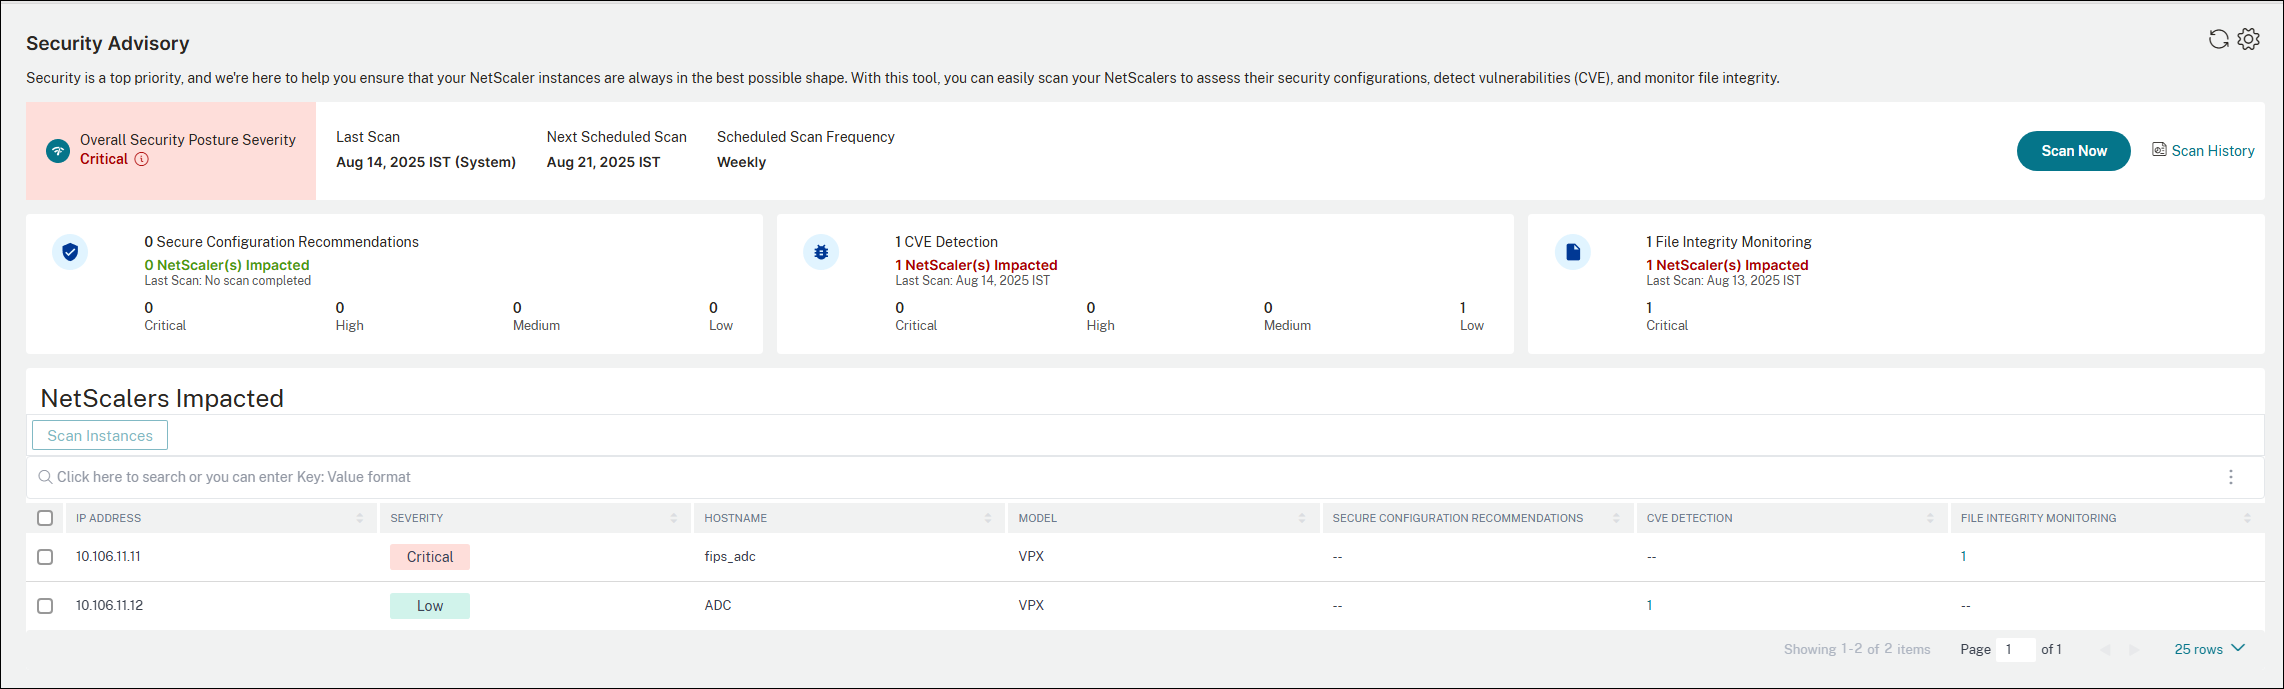
NetScaler Console 安全建议仪表板还包括以下内容:
-
整体安全态势严重性 - 表示安全态势的状态,并根据三种建议的最大严重性计算。状态可以是以下之一:
-
严重:检测到多个严重程度的观察结果,必须以最高优先级解决。
-
高:检测到必须立即修复的严重漏洞或错误配置。尽管不如严重发现那样紧急,但这些问题对安全性和稳定性构成重大风险。
-
中:必须及时解决的重要安全观察结果。这些问题不会构成即时的严重威胁,但如果置之不理,可能会被利用或导致更严重的问题。
-
低:不构成重大安全风险的次要安全问题或最佳实践违规。尽管它们不是即时威胁,但修复这些问题以改善整体安全状况仍然是一个好主意。
-
-
上次扫描 - 上次扫描的日期。仪表板中提供的数据基于上次扫描的结果。
-
下一次计划扫描 - 下一次计划系统扫描的日期。
-
计划扫描频率 - 系统扫描运行的频率。
-
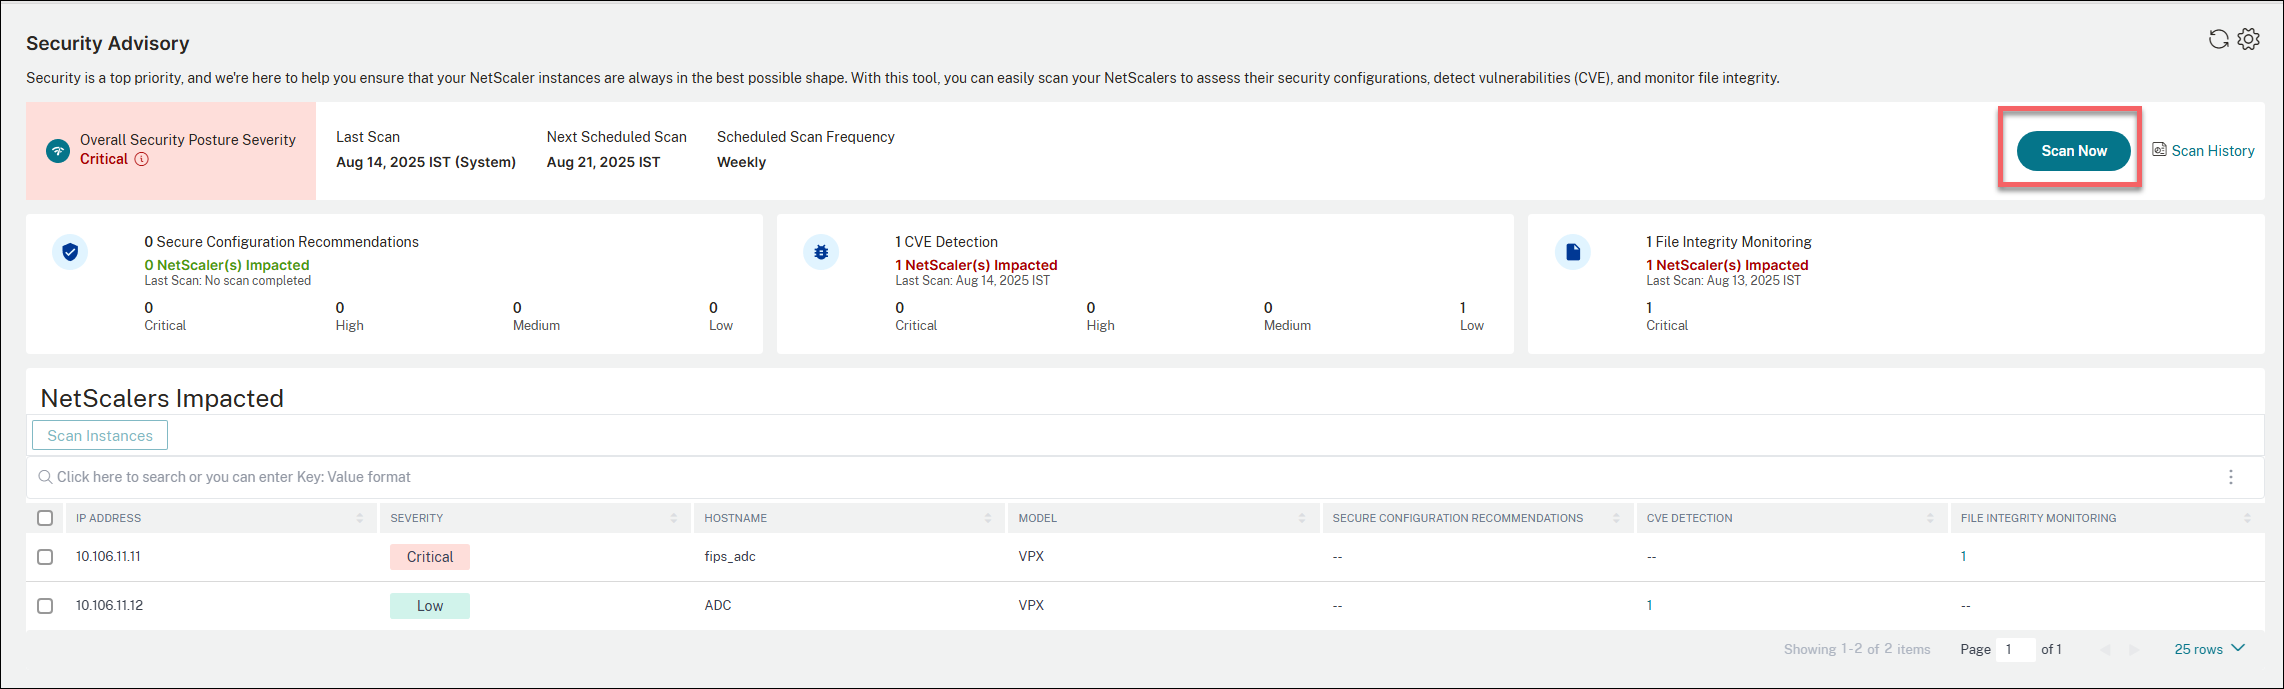
立即扫描 - 允许按需扫描,使您可以在系统扫描计划之外,根据需要随时扫描实例。
-
扫描历史记录 - 提供在您的 NetScaler 实例上运行的所有扫描的历史视图。
-
受影响的 NetScaler - 列出受影响的 NetScaler 实例。
-
设置 - 允许您根据需要配置系统扫描设置并设置事件通知。
借助仪表板上提供的信息,您可以快速识别关键漏洞、安全配置建议(包括缓解步骤)以及相关文档的链接。
登录页面允许您按严重性和 NetScaler IP 地址筛选问题。当选择特定严重性级别时,仅显示该严重性级别的 NetScaler 实例。
重要提示:
在安全建议 GUI 或报告中,并非所有 CVE 都可能显示,您可能只看到一个 CVE。作为一种变通方法,单击立即扫描并选择 CVE 以运行按需扫描。扫描完成后,所有范围内的 CVE(大约 15 个)将显示在 UI 或报告中。-->
安全配置建议
安全配置建议选项卡提供对配置观察结果的深入实例级分析,旨在为用户提供可操作的见解。有关更多信息,请参阅安全配置建议。
CVE 检测
CVE 检测主要侧重于识别和缓解安全漏洞。有关更多信息,请参阅CVE 检测。
文件完整性监控
文件完整性监控检查 NetScaler 实例核心文件是否存在未经授权或恶意更改。它是安全建议的关键部分。有关更多信息,请参阅文件完整性监控。
立即扫描
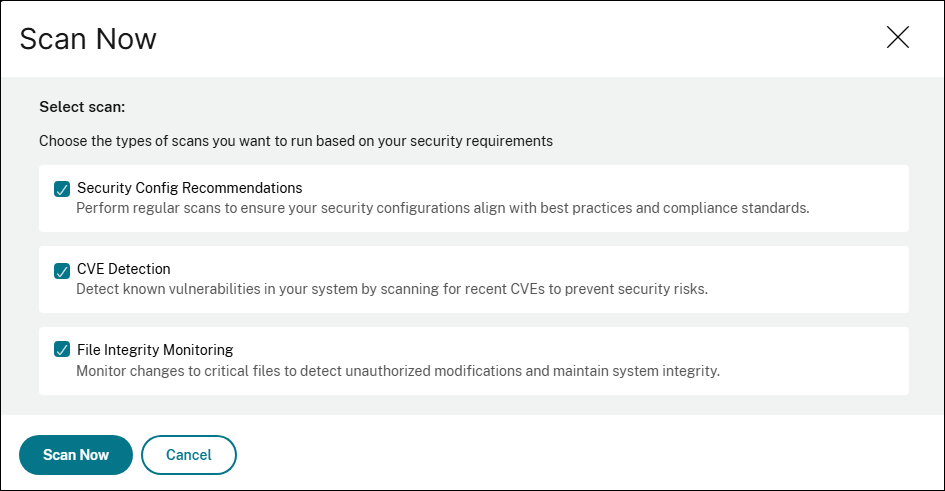
您可以根据需要随时扫描实例,并根据您的安全要求选择要运行的扫描类型。
执行以下步骤运行扫描:
-
单击立即扫描。
-
选择要运行的扫描类型。
-
安全配置建议
-
CVE 检测
-
文件完整性监控
-
-
单击“立即扫描”。扫描完成后,修订后的安全详细信息将显示在安全咨询仪表板中。
扫描历史记录
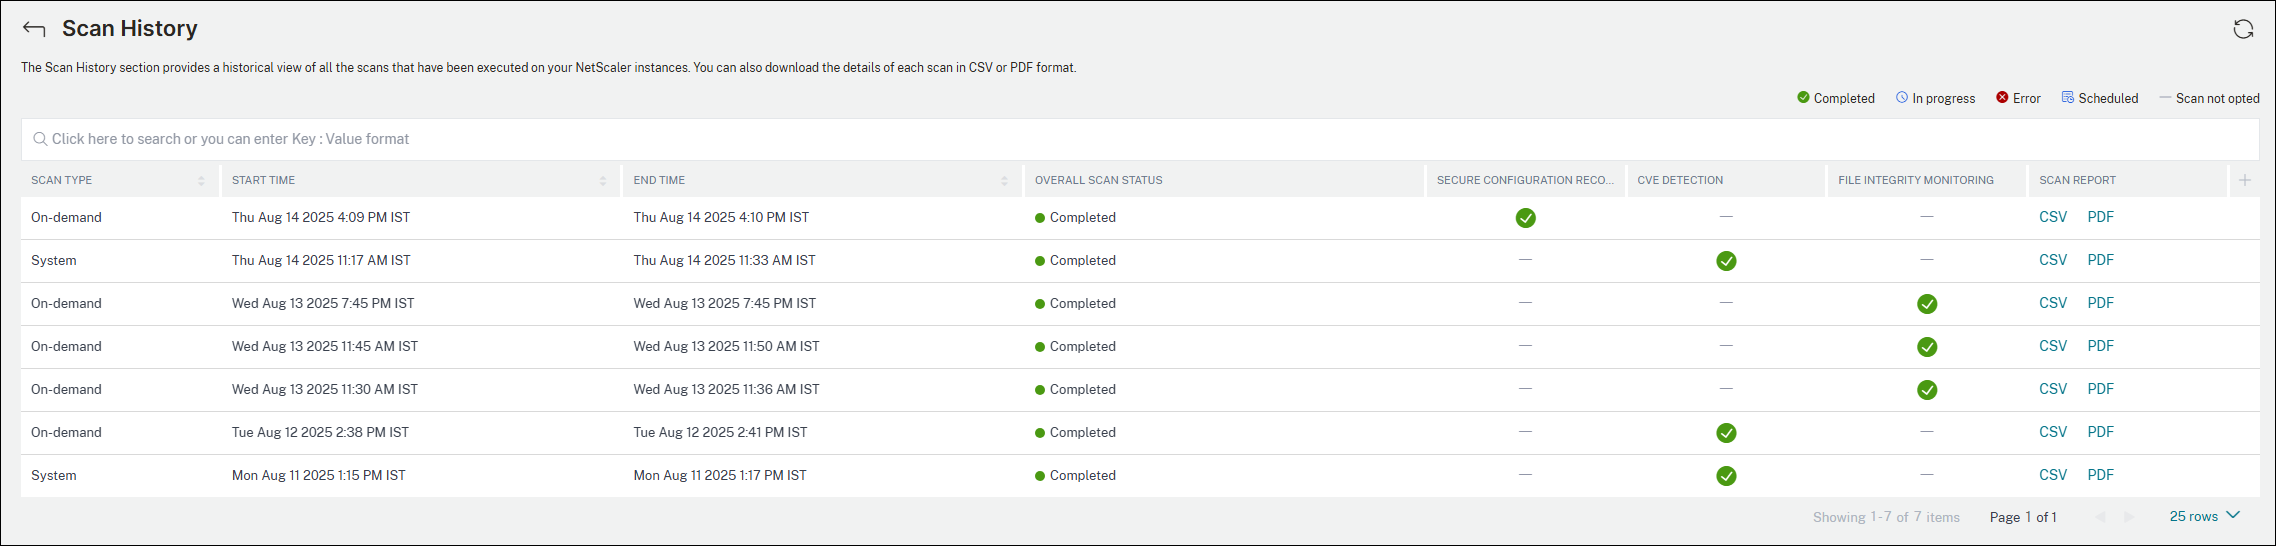
单击“扫描历史记录”以查看在您的 NetScaler 实例上运行过的所有历史扫描。
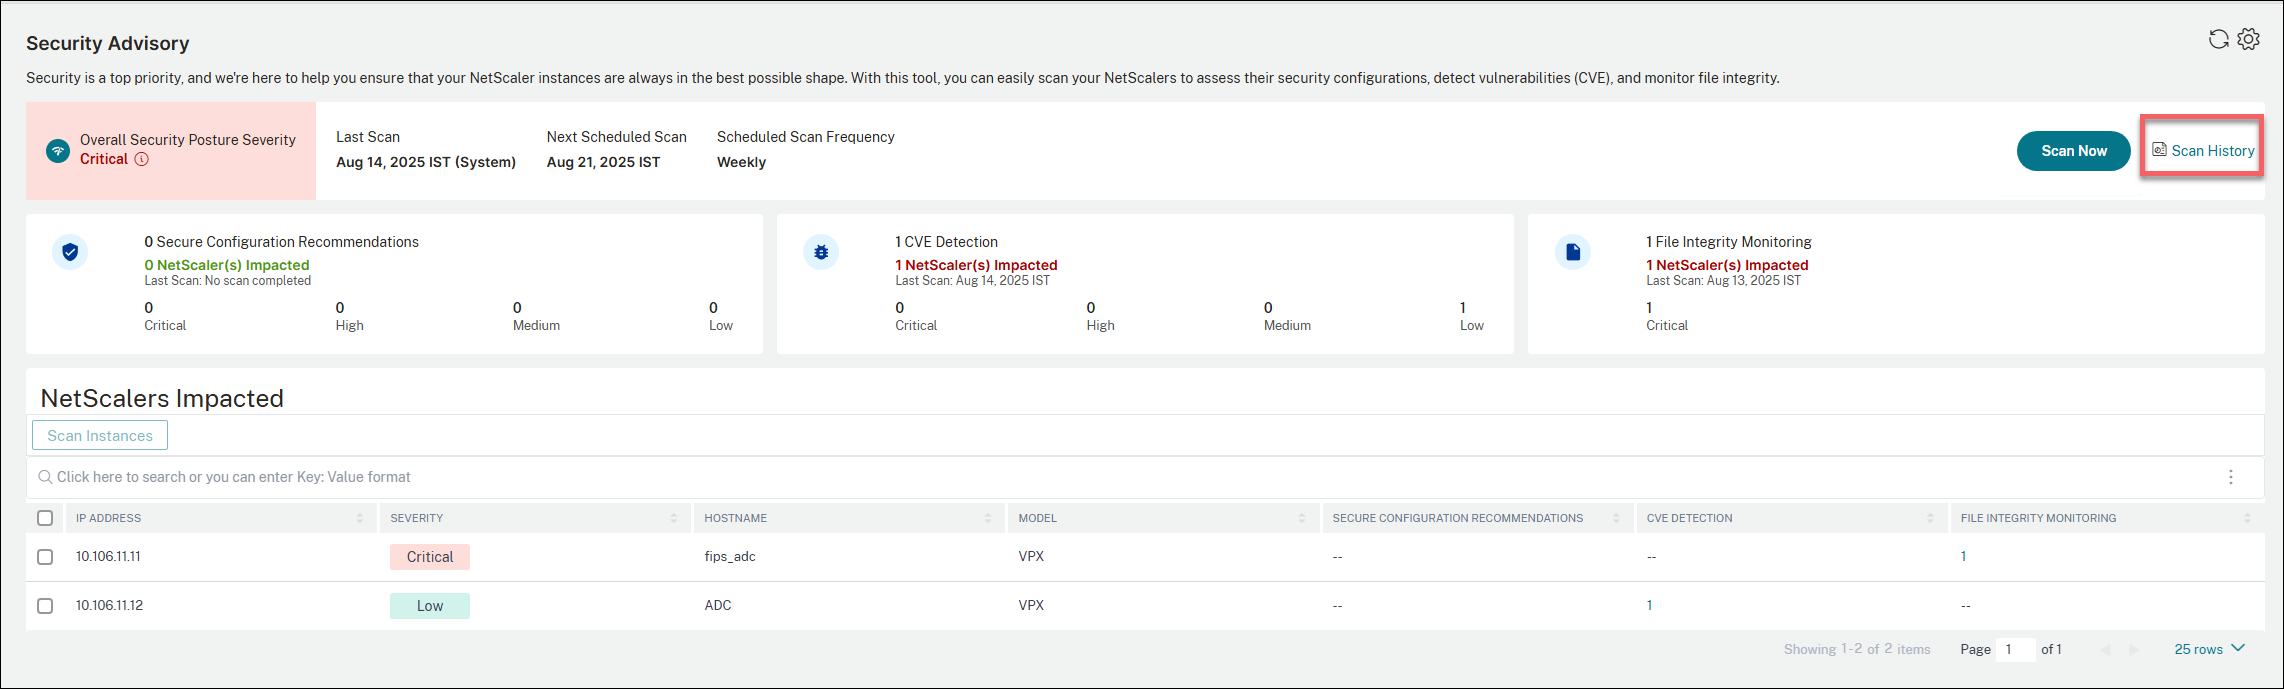
您可以查看扫描类型(按需扫描或系统扫描)、扫描的开始和结束时间、总体扫描状态,以及下载每项扫描的详细信息(CSV 或 PDF 格式)。
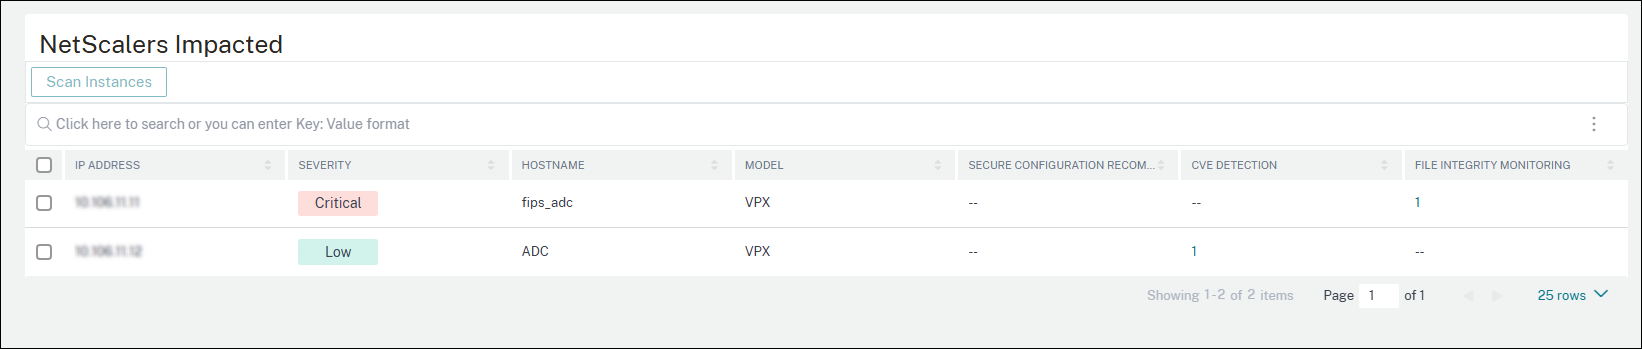
受影响的 NetScaler
“受影响的 NetScaler”部分列出了受安全配置、CVE 和监视文件完整性检查影响的所有 NetScaler 实例。
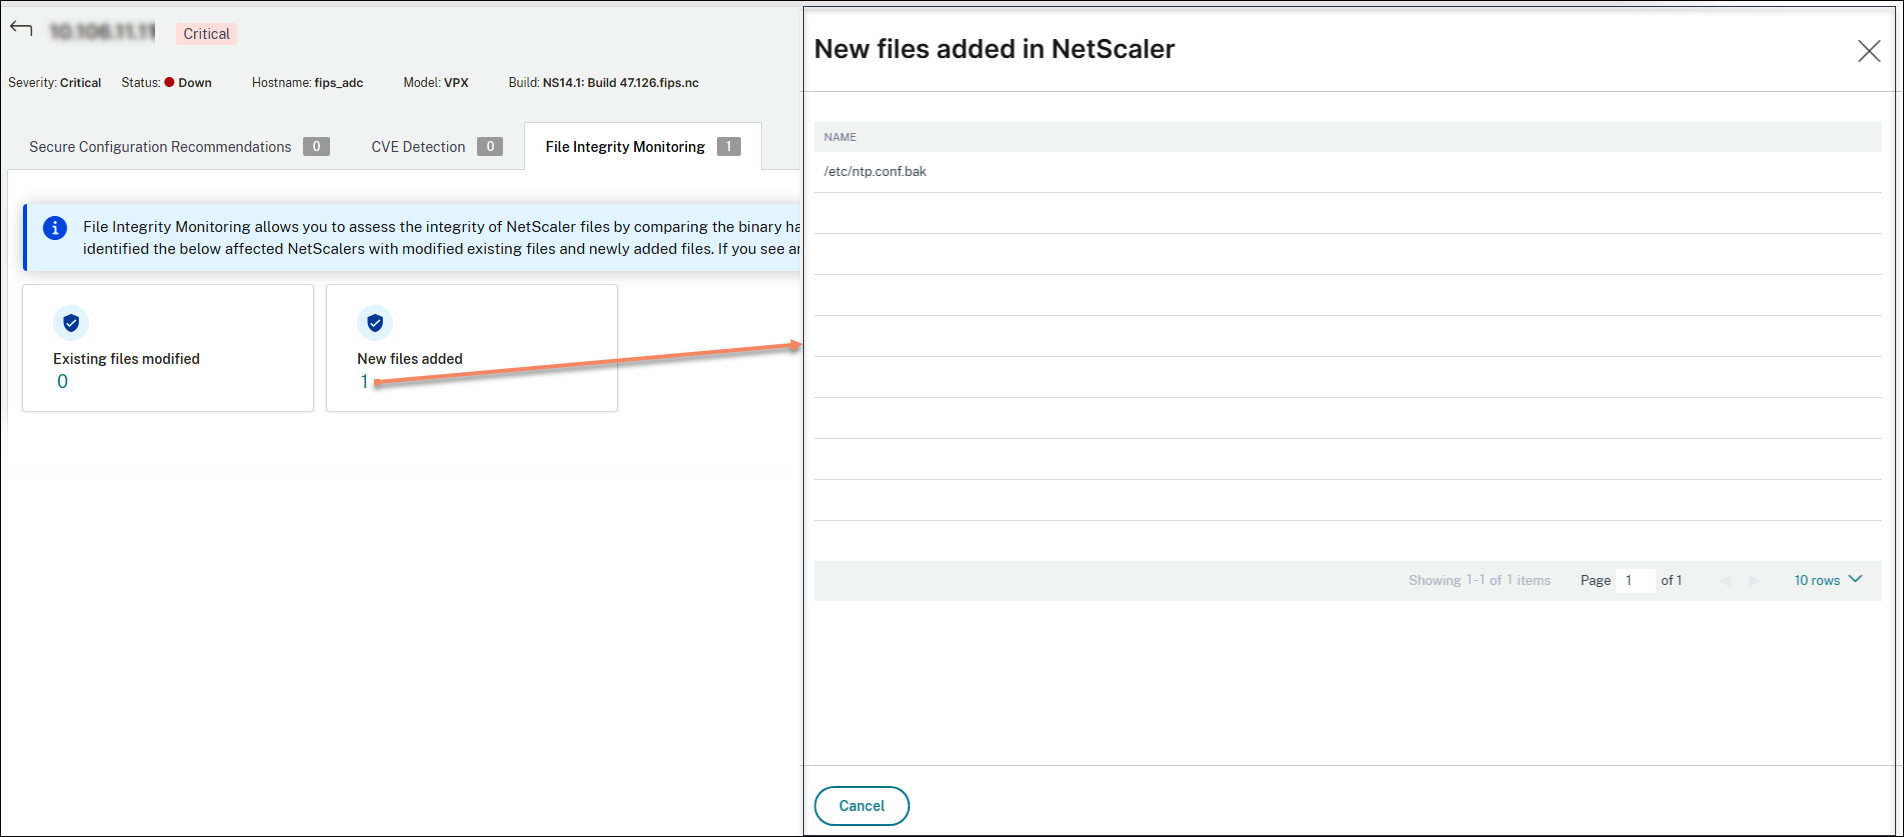
您还可以单击“安全建议配置”、“CVE 检测”或“文件完整性监控”下的数字以查看更多详细信息。以下是供您参考的示例图像。
设置
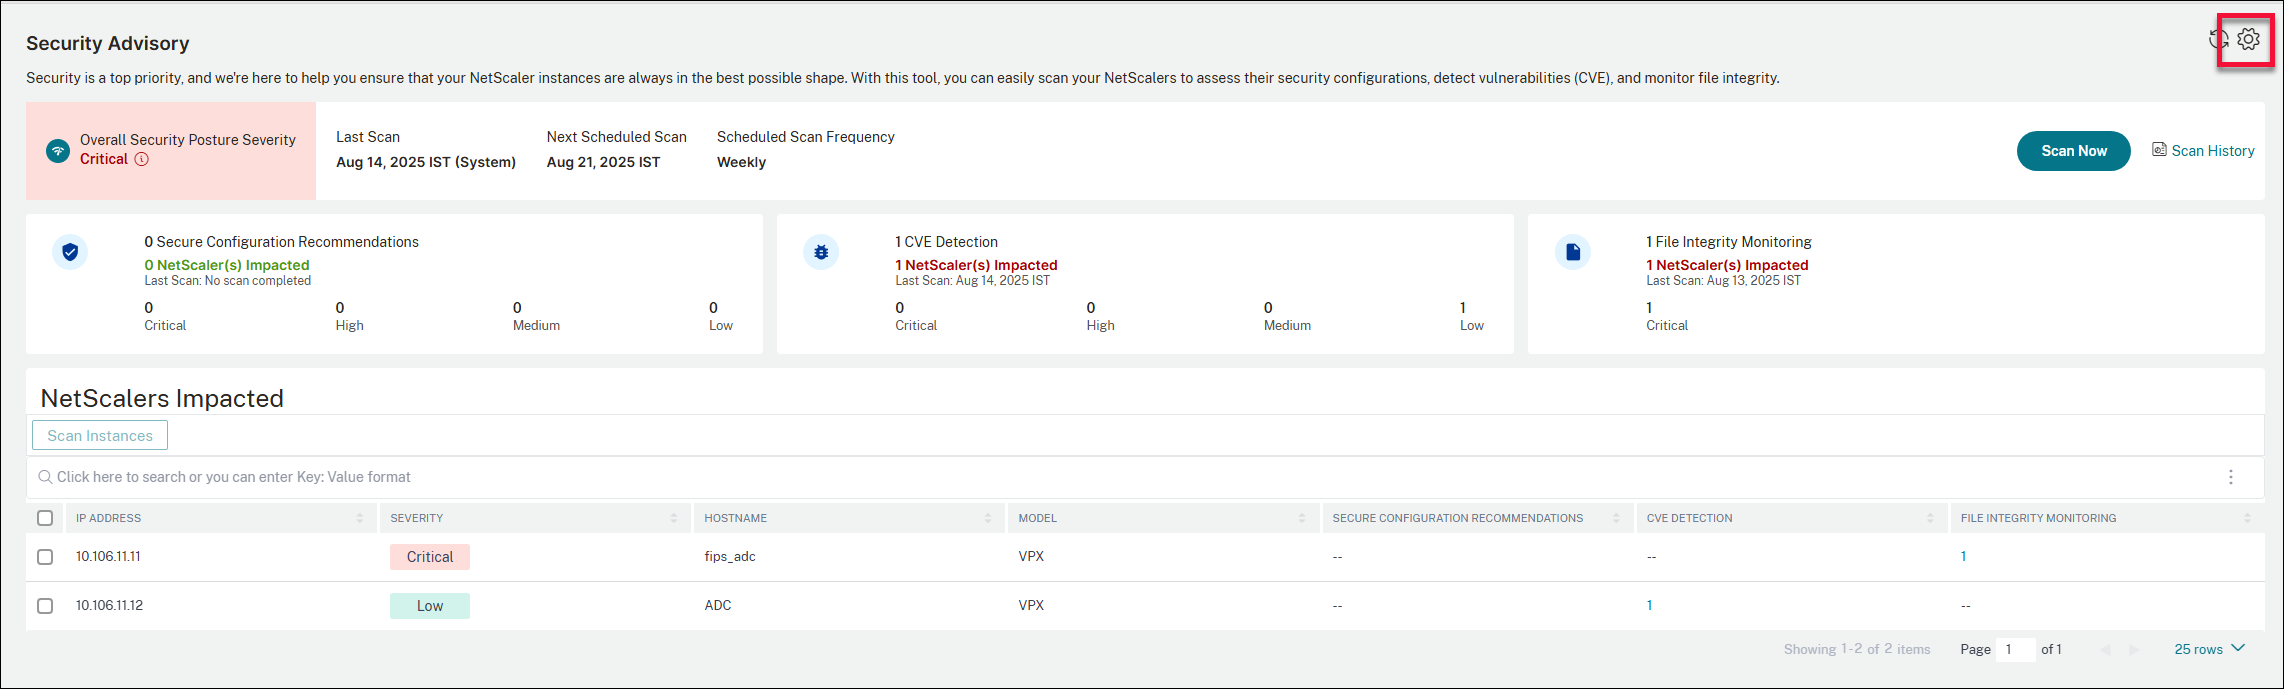
作为管理员,您可以接收 Citrix Cloud 通知,这些通知会告知有多少 NetScaler 实例存在 CVE 漏洞。要配置何时以及如何接收通知,请单击安全咨询页面右上角的设置图标。
您可以执行以下操作:
-
选择您必须接收通知的事件类型。
-
选择您希望如何收到通知。例如,通过电子邮件、Slack、PagerDuty。
-
选择必须包含在系统扫描中的扫描类型。默认情况下,系统扫描仅启用 CVE 扫描。
-
选择退出安全建议自定义扫描。
您还可以配置必须包含在系统扫描中的扫描类型。
Citrix Cloud 通知(/en-us/netscaler-console-service/media/secuirty-advisory-settings.png)
免责声明:
请注意,NetScaler 文件完整性监控(“该功能”)无法检测威胁行为者在针对相关环境时可能使用的所有技术、策略或程序 (TTP)。威胁行为者频繁更改 TTP 和基础设施,因此该功能对于某些威胁可能具有有限或不具有取证价值。强烈建议您聘请经验丰富的取证调查员来评估您的环境,以应对任何可能的威胁。
本文档及其包含的信息按“原样”提供。Cloud Software Group, Inc. 对本文档或其内容不作任何明示或暗示的保证或陈述,包括但不限于本文档或其中包含的信息没有错误,或符合任何适销性或特定用途适用性条件。