
查看放宽规则、空闲规则和拒绝规则
配置学习配置文件后,NetScaler Console 开始获取放宽规则、空闲规则和拒绝规则的列表。
-
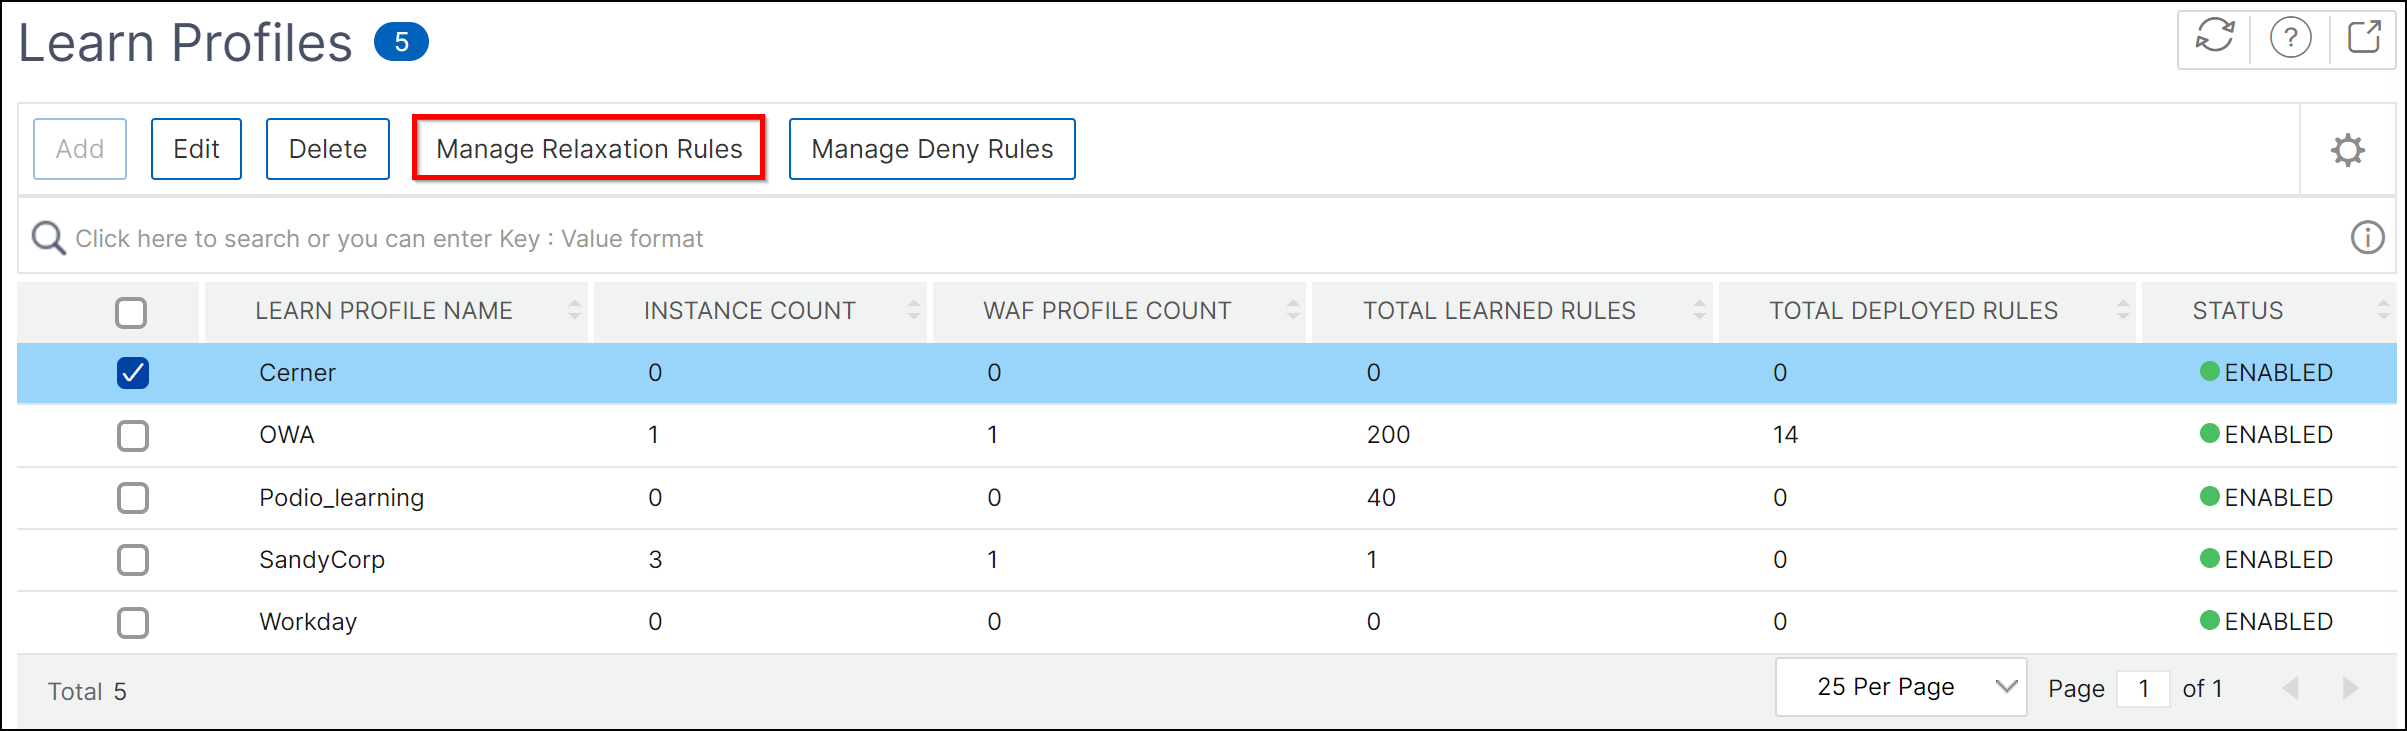
导航到 安全 > WAF 学习 > 学习配置文件。“Learn Profiles”页面显示 WAF 学习配置文件名称、关联的 NetScaler 实例总数、在该实例上创建的 WAF 配置文件总数、学习到的规则总数、已部署的规则总数和状态。
-
选择配置文件名称,然后单击 Manage Relaxation Rules。
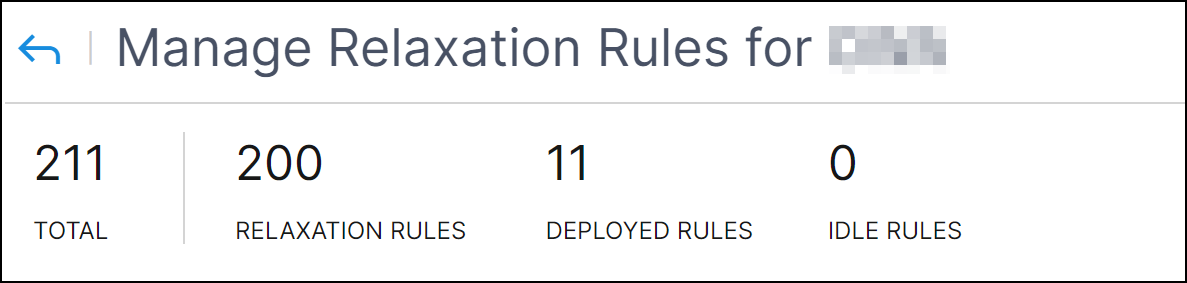
 您可以查看所选配置文件的规则总数、学习到的规则总数、已部署的规则总数和空闲规则总数。
-
在 Learned Rules 选项卡中,您可以查看放宽的规则。选择规则,验证,然后单击 Add & Deploy、Deploy、Edit & Deploy、Delete 或 Deploy as Deny。
-
Add & Deploy - 使您能够使用安全检查选项创建新规则。创建规则后,单击 Deploy。
-
Deploy - 使您能够部署放宽的规则。
-
Edit & Deploy - 使您能够在部署之前编辑规则。对于 SQL 安全检查,您可以编辑规则并将 Rule Type 更改为 Deny,然后部署。
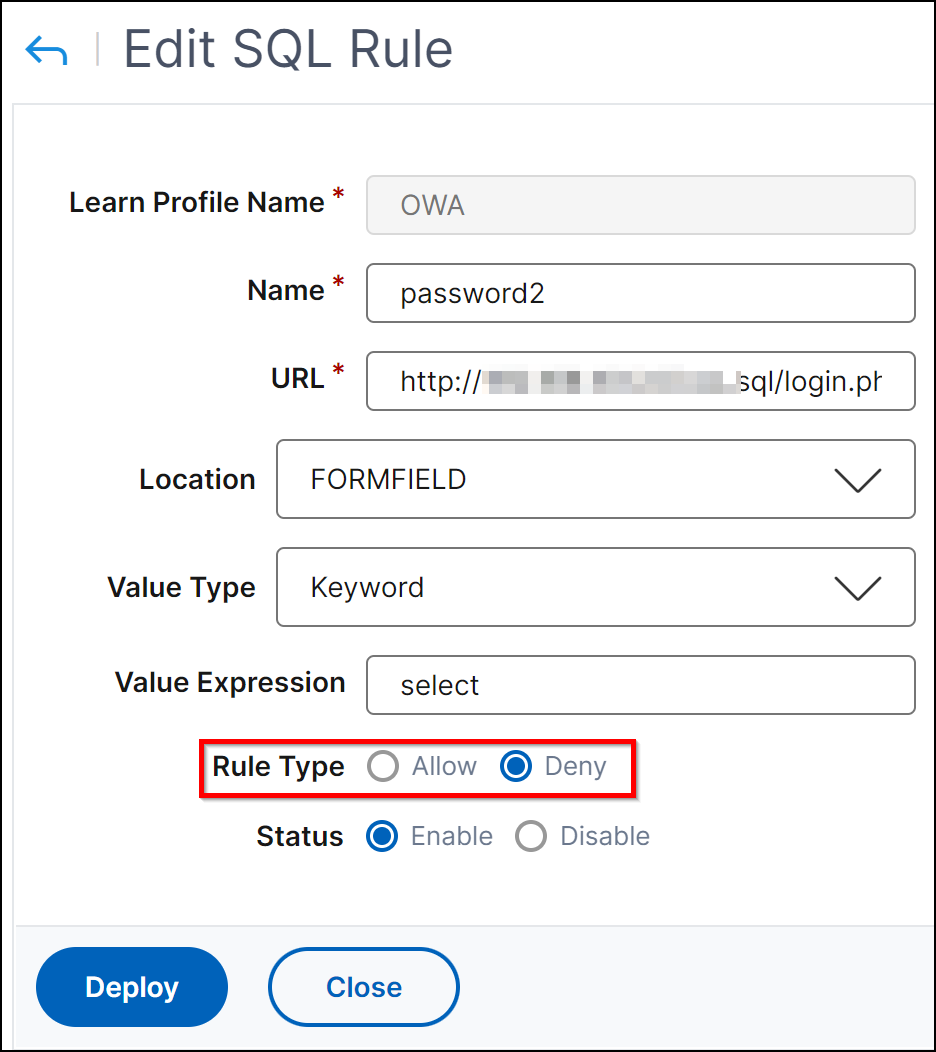 有关更多信息,请参阅 处理 HTML SQL 注入攻击的放宽和拒绝规则。
-
Delete - 使您能够删除规则而无需执行任何操作。
-
部署为拒绝 - 对于 SQL 安全检查,您可以使用此选项拒绝请求。
-
-
单击已部署规则选项卡以查看已部署的规则。选择一个规则,然后选择删除、启用或禁用该规则。
-
单击空闲规则选项卡以查看没有流量的空闲规则。如果要删除规则,请单击删除。
注意违规列表在配置的宽限期内可用。宽限期过后,NetScaler Console 会自动部署可用的违规。对于每个配置的学习配置文件,您最多可以查看 100 万条学习规则。 -
管理拒绝规则
除了放宽(允许)模式外,您还可以配置和使用拒绝规则来处理 HTML SQL 注入攻击安全检查。如果您在拒绝模式下配置 HTML SQL 注入安全检查,则检测到的违规将被阻止。
在管理拒绝规则选项卡中,您可以查看 HTML SQL 注入检查的拒绝规则。选择规则,验证,然后单击添加并部署、部署、编辑并部署、删除或部署为放宽。
-
添加并部署 - 使您能够使用安全检查选项创建新规则。创建规则后,单击部署。
-
部署 - 使您能够部署被拒绝的规则。
-
编辑并部署 - 使您能够在部署之前编辑规则。
-
删除 - 使您能够删除规则而无需执行任何操作。
-
部署为放宽 - 允许流量。