
緩和ルール、アイドルルール、および拒否ルールを表示する
学習プロファイルを構成すると、NetScaler Console は緩和ルール、アイドルルール、および拒否ルールのリストの取得を開始します。
-
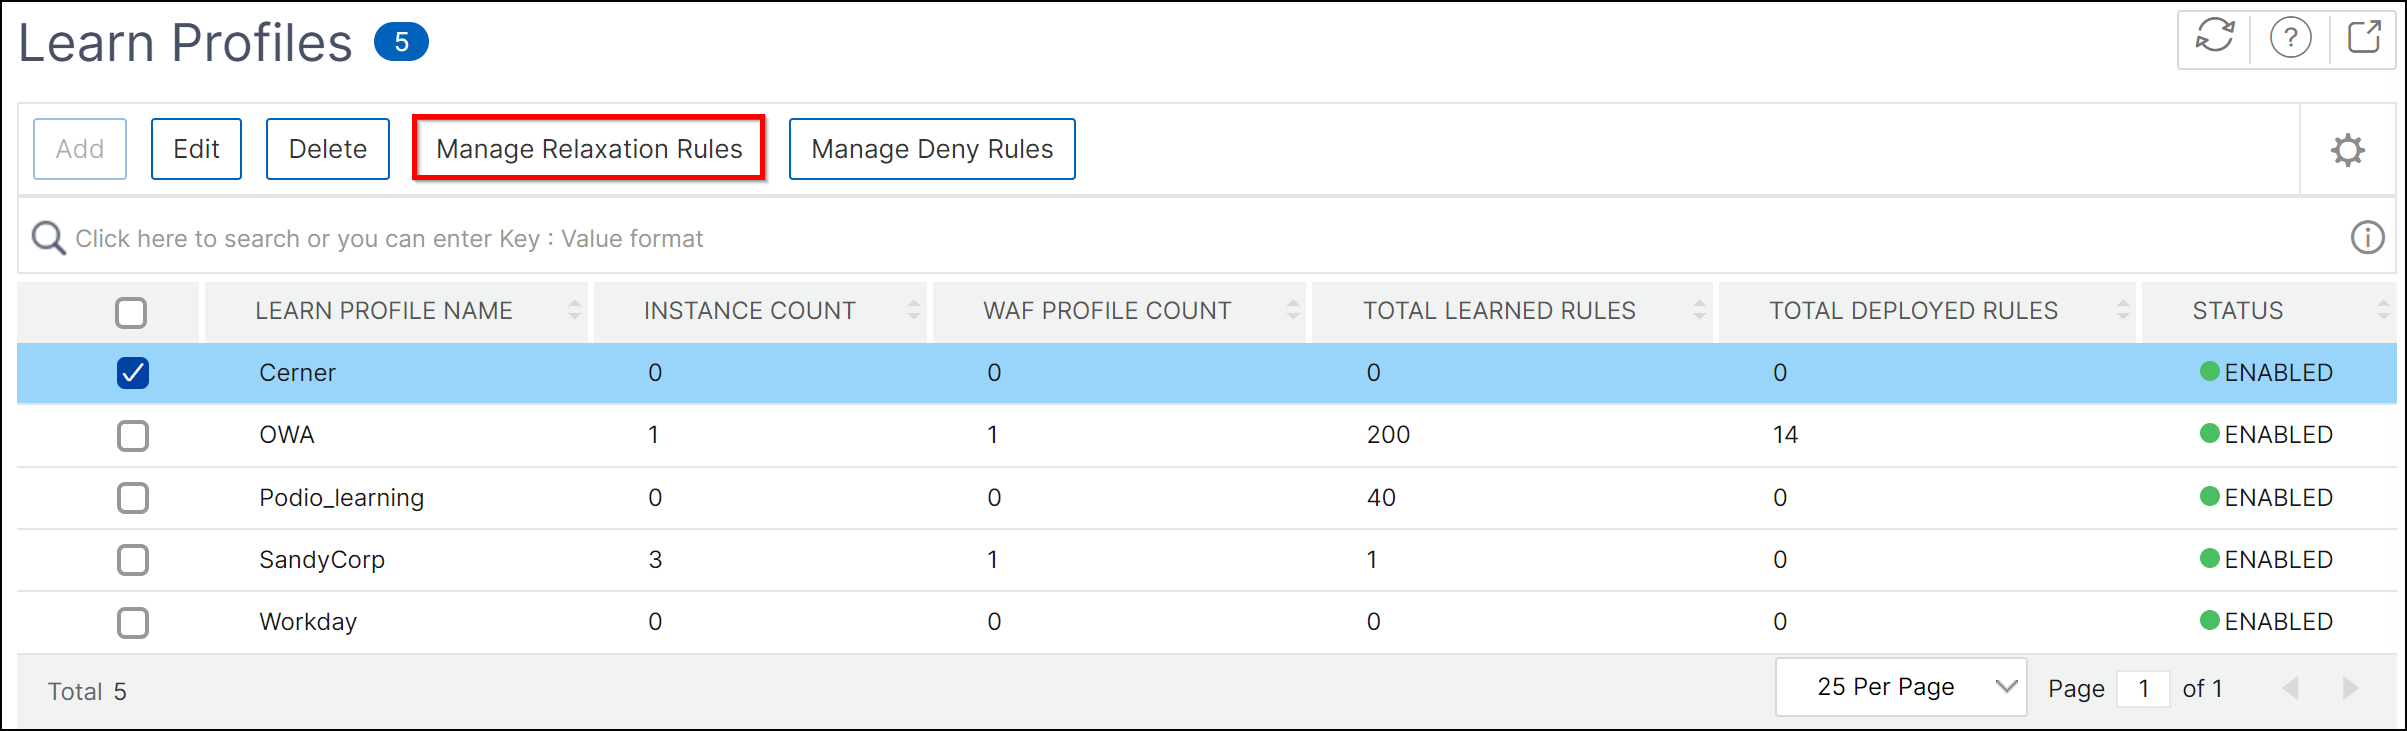
Security > WAF Learning > Learn Profiles の順に移動します。Learn Profiles ページには、WAF 学習プロファイル名、関連付けられている NetScaler インスタンスの合計数、インスタンスで作成された WAF プロファイルの合計数、学習済みルールの合計数、展開済みルールの合計数、およびステータスが表示されます。
-
プロファイル名を選択し、Manage Relaxation Rules をクリックします。
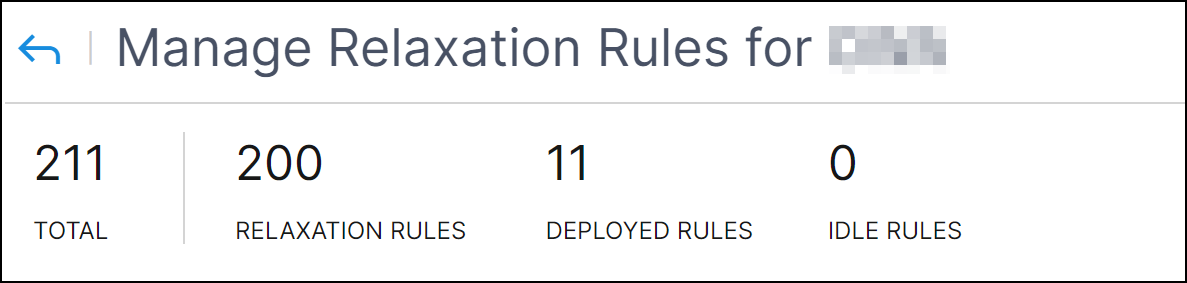
 選択したプロファイルの合計ルール数、学習済みルール数、展開済みルール数、アイドルルール数を表示できます。
-
Learned Rules タブで、緩和されたルールを表示できます。ルールを選択し、検証して、Add & Deploy、Deploy、Edit & Deploy、Delete、または Deploy as Deny をクリックします。
-
Add & Deploy - セキュリティチェックオプションを使用して新しいルールを作成できます。ルールを作成したら、Deploy をクリックします。
-
Deploy - 緩和されたルールを展開できます。
-
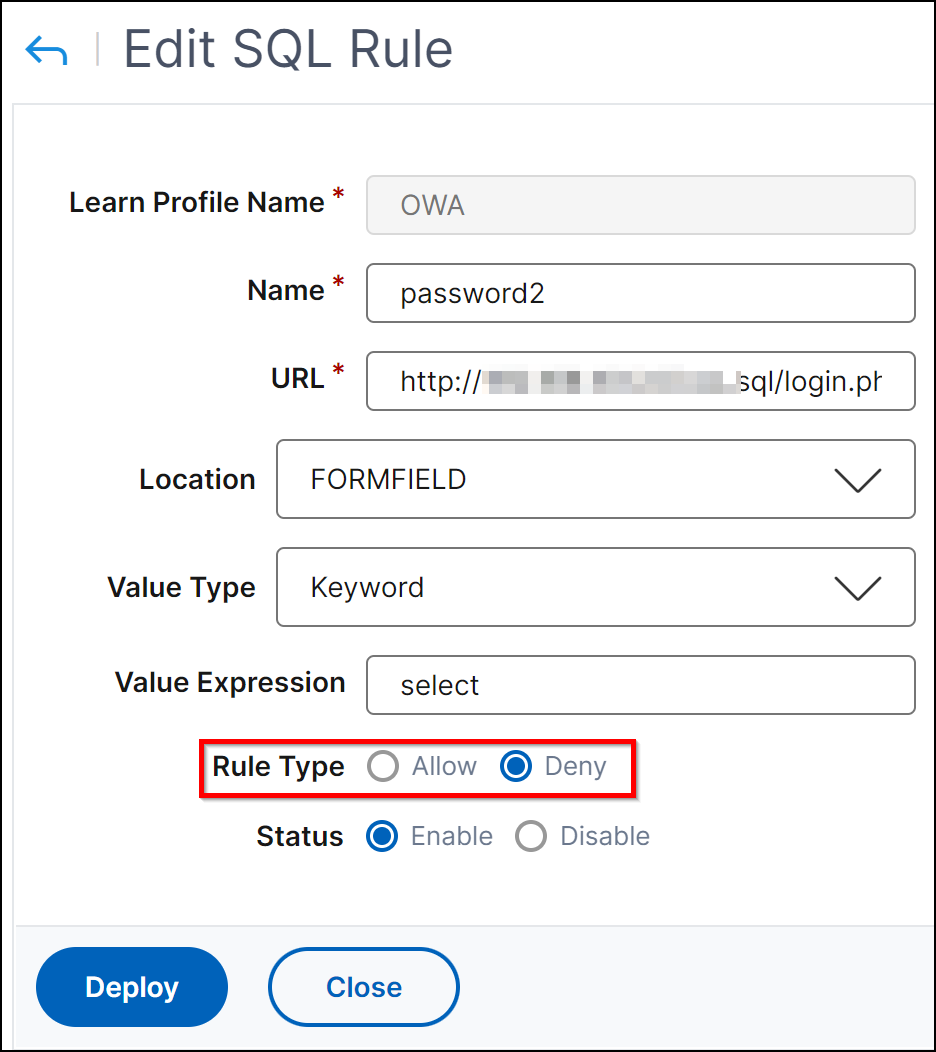
Edit & Deploy - 展開する前にルールを編集できます。SQL セキュリティチェックの場合、ルールを編集して Rule Type を Deny に変更してから展開できます。
 詳細については、「HTML SQL インジェクション攻撃を処理するための緩和ルールと拒否ルール」を参照してください。
-
Delete - 何もアクションを実行せずにルールを削除できます。
-
Deploy as Deny」 - SQLセキュリティチェックの場合、このオプションを使用してリクエストを拒否できます。
-
-
「Deployed Rules」タブをクリックして、デプロイされたルールを表示します。ルールを選択し、そのルールを削除、有効化、または無効化します。
-
「Idle Rules」タブをクリックして、トラフィックのないアイドルルールを表示します。ルールを削除する場合は、「Delete」をクリックします。
注違反リストは、設定された猶予期間が終了するまで利用可能です。猶予期間が終了すると、NetScaler Consoleは利用可能な違反を自動的にデプロイします。設定された学習済みプロファイルごとに、最大100万個の学習済みルールを表示できます。 -
拒否ルールを管理する
リラクゼーション(許可)モードに加えて、HTML SQLインジェクション攻撃セキュリティチェックを処理するための拒否ルールも構成して使用できます。HTML SQLインジェクションセキュリティチェックを拒否モードで構成すると、検出された違反はブロックされます。
「Manage Deny Rules」タブで、HTML SQLインジェクションチェックの拒否されたルールを表示できます。ルールを選択し、検証して、「Add & Deploy」、「Deploy」、「Edit & Deploy」、「Delete」、または「Deploy as Relaxation」をクリックします。
-
「Add & Deploy」 - セキュリティチェックオプションを使用して新しいルールを作成できます。ルールを作成したら、「Deploy」をクリックします。
-
「Deploy」 - 拒否されたルールをデプロイできます。
-
「Edit & Deploy」 - デプロイする前にルールを編集できます。
-
「Delete」 - 何もアクションを実行せずにルールを削除できます。
-
「Deploy as Relaxation」 - トラフィックを許可します。