
WAF学習
NetScaler Web App Firewall (WAF) は、SQLインジェクションやクロスサイトスクリプティングなどの悪意のある攻撃からWebアプリケーションを保護します。データ侵害を防ぎ、適切なセキュリティ保護を提供するには、脅威や攻撃に関するリアルタイムで実用的なデータをトラフィックで監視する必要があります。報告された攻撃が誤検知である場合があり、それらは例外として提供する必要があります。
NetScaler Console の学習エンジンは、WAF が Web アプリケーションの動作 (通常の活動) を学習できるようにする反復パターンフィルターです。監視に基づいて、エンジンは HTTP トラフィックに適用される各セキュリティチェックに対して、推奨されるルールまたは例外のリストを生成します。
学習エンジンを使用すると、必要な緩和策として手動で展開するよりも、緩和ルールを展開する方がはるかに簡単です。
次の図は、NetScaler Console での WAF 学習の仕組みに関する概要情報を示しています。
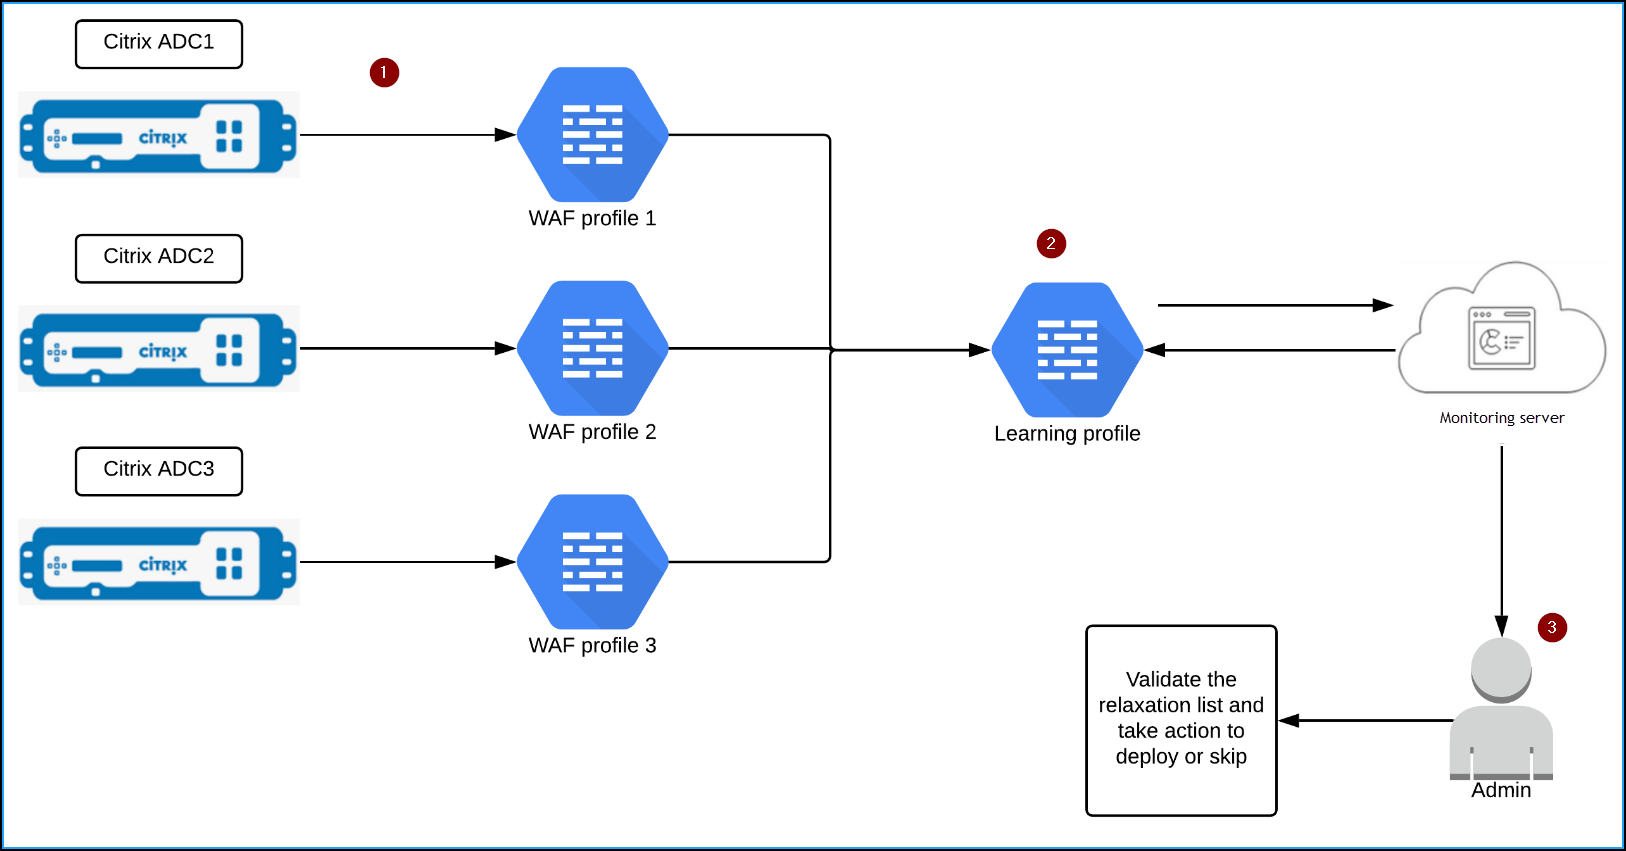
1 – WAFプロファイルを持つNetScalerインスタンス
2 – NetScaler Console で学習プロファイルを構成し、WAF プロファイルを追加して、緩和ルールを自動展開するか手動展開するかを選択します
3 – 管理者は NetScaler Console で緩和ルールを検証し、展開するかスキップするかを決定できます
はじめに
学習機能を展開するには、次の操作を行う必要があります。
-
NetScalerインスタンスで集中学習を有効にします。NetScalerインスタンスで次のコマンドを実行します。
set appfw settings -centralizedLearning ON -
NetScalerインスタンスのバージョンが13.0-76.6以降であることを確認してください。
-
NetScalerアプライアンスでWeb App Firewallプロファイル(セキュリティ設定のセット)を構成します。詳細については、「Web App Firewallプロファイルの作成」を参照してください。
集中学習を有効にし、WAFプロファイルを構成すると、NetScaler Consoleは構成されたセキュリティチェックの例外(緩和)リストを生成します。管理者として、NetScaler Consoleで例外リストを確認し、展開するかスキップするかを決定できます。
NetScaler ConsoleのWAF学習機能を使用すると、次のことができます。
-
以下のセキュリティチェックで学習プロファイルを構成します。
-
開始URL
-
Cookieの一貫性
-
クレジットカード注クレジットカードセキュリティチェックの場合、NetScalerインスタンスで
doSecureCreditCardLoggingを構成し、設定がOFFであることを確認する必要があります。 -
コンテンツタイプ
-
フォームフィールドの一貫性
-
フィールド形式
-
CSRFフォームタグ付け
-
HTMLクロスサイトスクリプティング
-
HTML SQLインジェクション注HTML SQLインジェクションチェックの場合、NetScalerインスタンスで
set -sqlinjectionTransformSpecialChars ONとset -sqlinjectiontype sqlspclcharorkeywordsを構成する必要があります。 -
HTMLコマンドインジェクション注NetScalerインスタンス13.0-72.12以降でのみサポートされています。
-
JSON SQL注NetScalerインスタンス13.1-14.10以降でのみサポートされています。
-
JSONコマンドインジェクション注NetScalerインスタンス13.1-14.10以降でのみサポートされています。
-
JSON XSS注NetScalerインスタンス13.1-14.10以降でのみサポートされています。
-
-
NetScaler Consoleで緩和ルールを確認し、必要なアクション (展開またはスキップ) を決定します。
-
メール、Slack、ServiceNowを介して通知を受け取ります。
-
アクションサマリーページを使用して、緩和の詳細を表示します
NetScaler ConsoleでWAF学習を使用するには: