A+ SSL評価分析
注記:
準拠していないSSL証明書の一括アップグレードには、タスクのSSL A+評価アップグレードを使用できます。
アプリケーションは、SSLトランザクションにセキュアな暗号とプロトコルを使用する必要があります。そうしないと、アプリケーションにアクセスするユーザーのプライバシー、データ整合性、およびセキュリティに影響を与える可能性があります。NetScaler Consoleは、アプリケーションの仮想サーバーSSL設定をNetScalerセキュアフロントエンドプロファイルでレビューします。A+評価に必要な設定は、セキュアフロントエンドプロファイルにプリロードされています。
アプリケーション所有者は、自分のアプリケーションが**A+評価であるかどうかを評価できます。また、アプリケーションのプロトコルと暗号スイートのスコアを表示することもできます。アプリケーションがA+**評価でない場合は、**A+**評価にアップグレードできます。
アプリケーションのSSL評価を表示するには:
-
Applications > Dashboardに移動します。
-
SSL評価に基づいてアプリケーションをフィルタリングします。
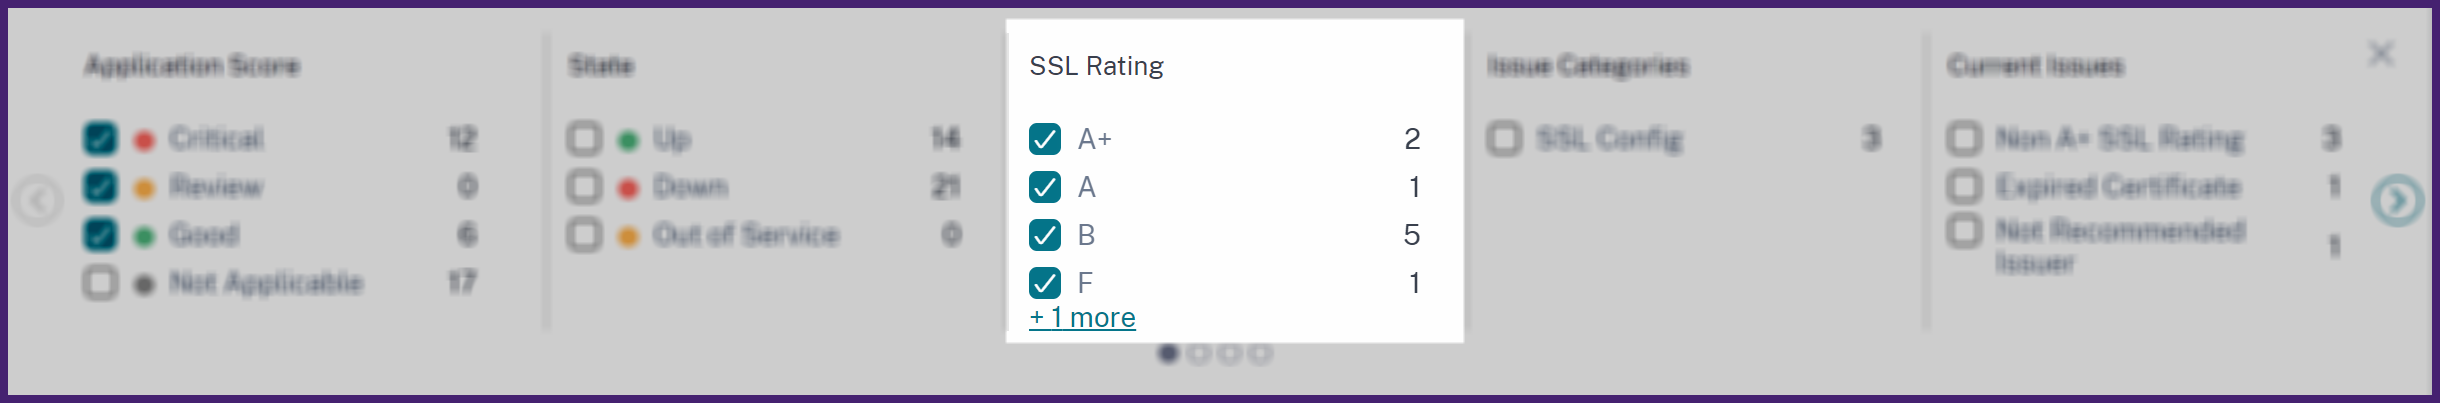 評価がないアプリケーションは、NAに分類されます。
-
GUIから必要なアプリケーショングリッドを選択します。
-
SSLタブを選択します。このタブには、アプリケーションのSSL評価が表示されます。
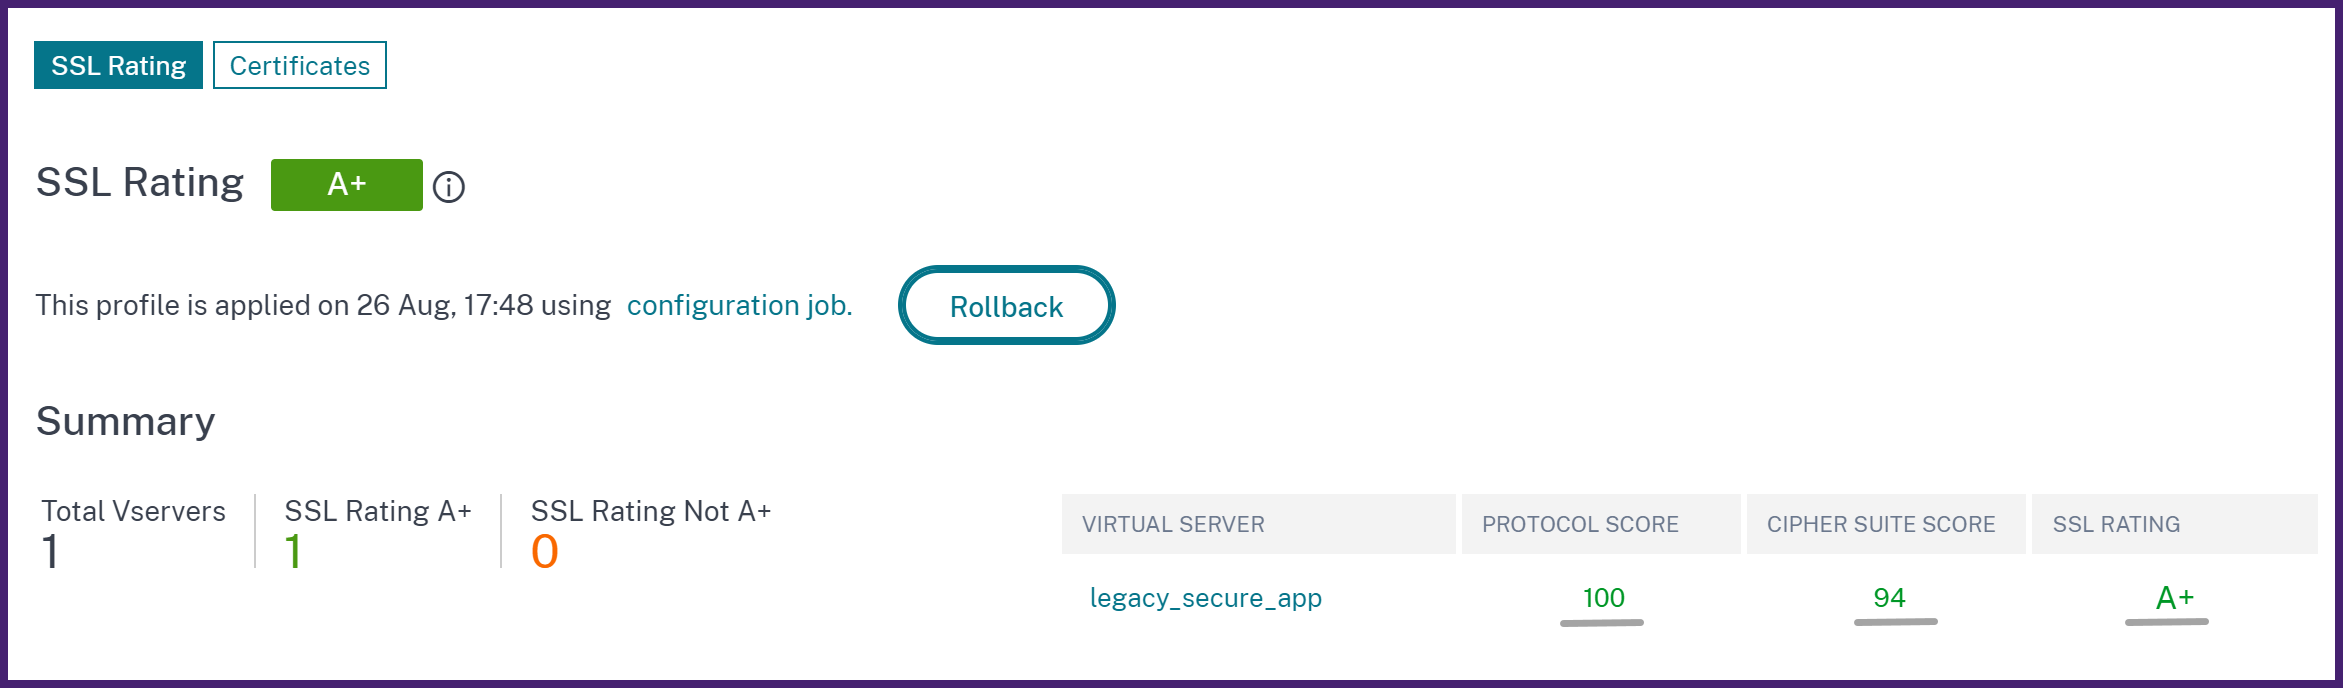
SSLタブには、アプリケーションの評価を変更またはアップグレードするための次のいずれかのオプションが用意されています。
-
SSL評価をロールバックする(#roll-back-ssl-rating)
A+ SSL評価にアップグレードする
アプリケーションをA+ SSL評価にアップグレードすると、NetScalerインスタンスのデフォルトSSLプロファイルのステータスに応じて、以下の変更が発生します。
-
デフォルトのSSLプロファイルが無効になっている場合、NetScaler ConsoleはSSL仮想サーバーの推奨SSL設定に変更します。
-
デフォルトのSSLプロファイルが有効になっている場合、NetScaler Consoleはセキュアプロファイルに基づいて、推奨されるA+設定を持つ新しいSSLプロファイルを作成します。
A+評価のないアプリケーションは、影響を受ける仮想サーバーの詳細をSSLタブに表示します。
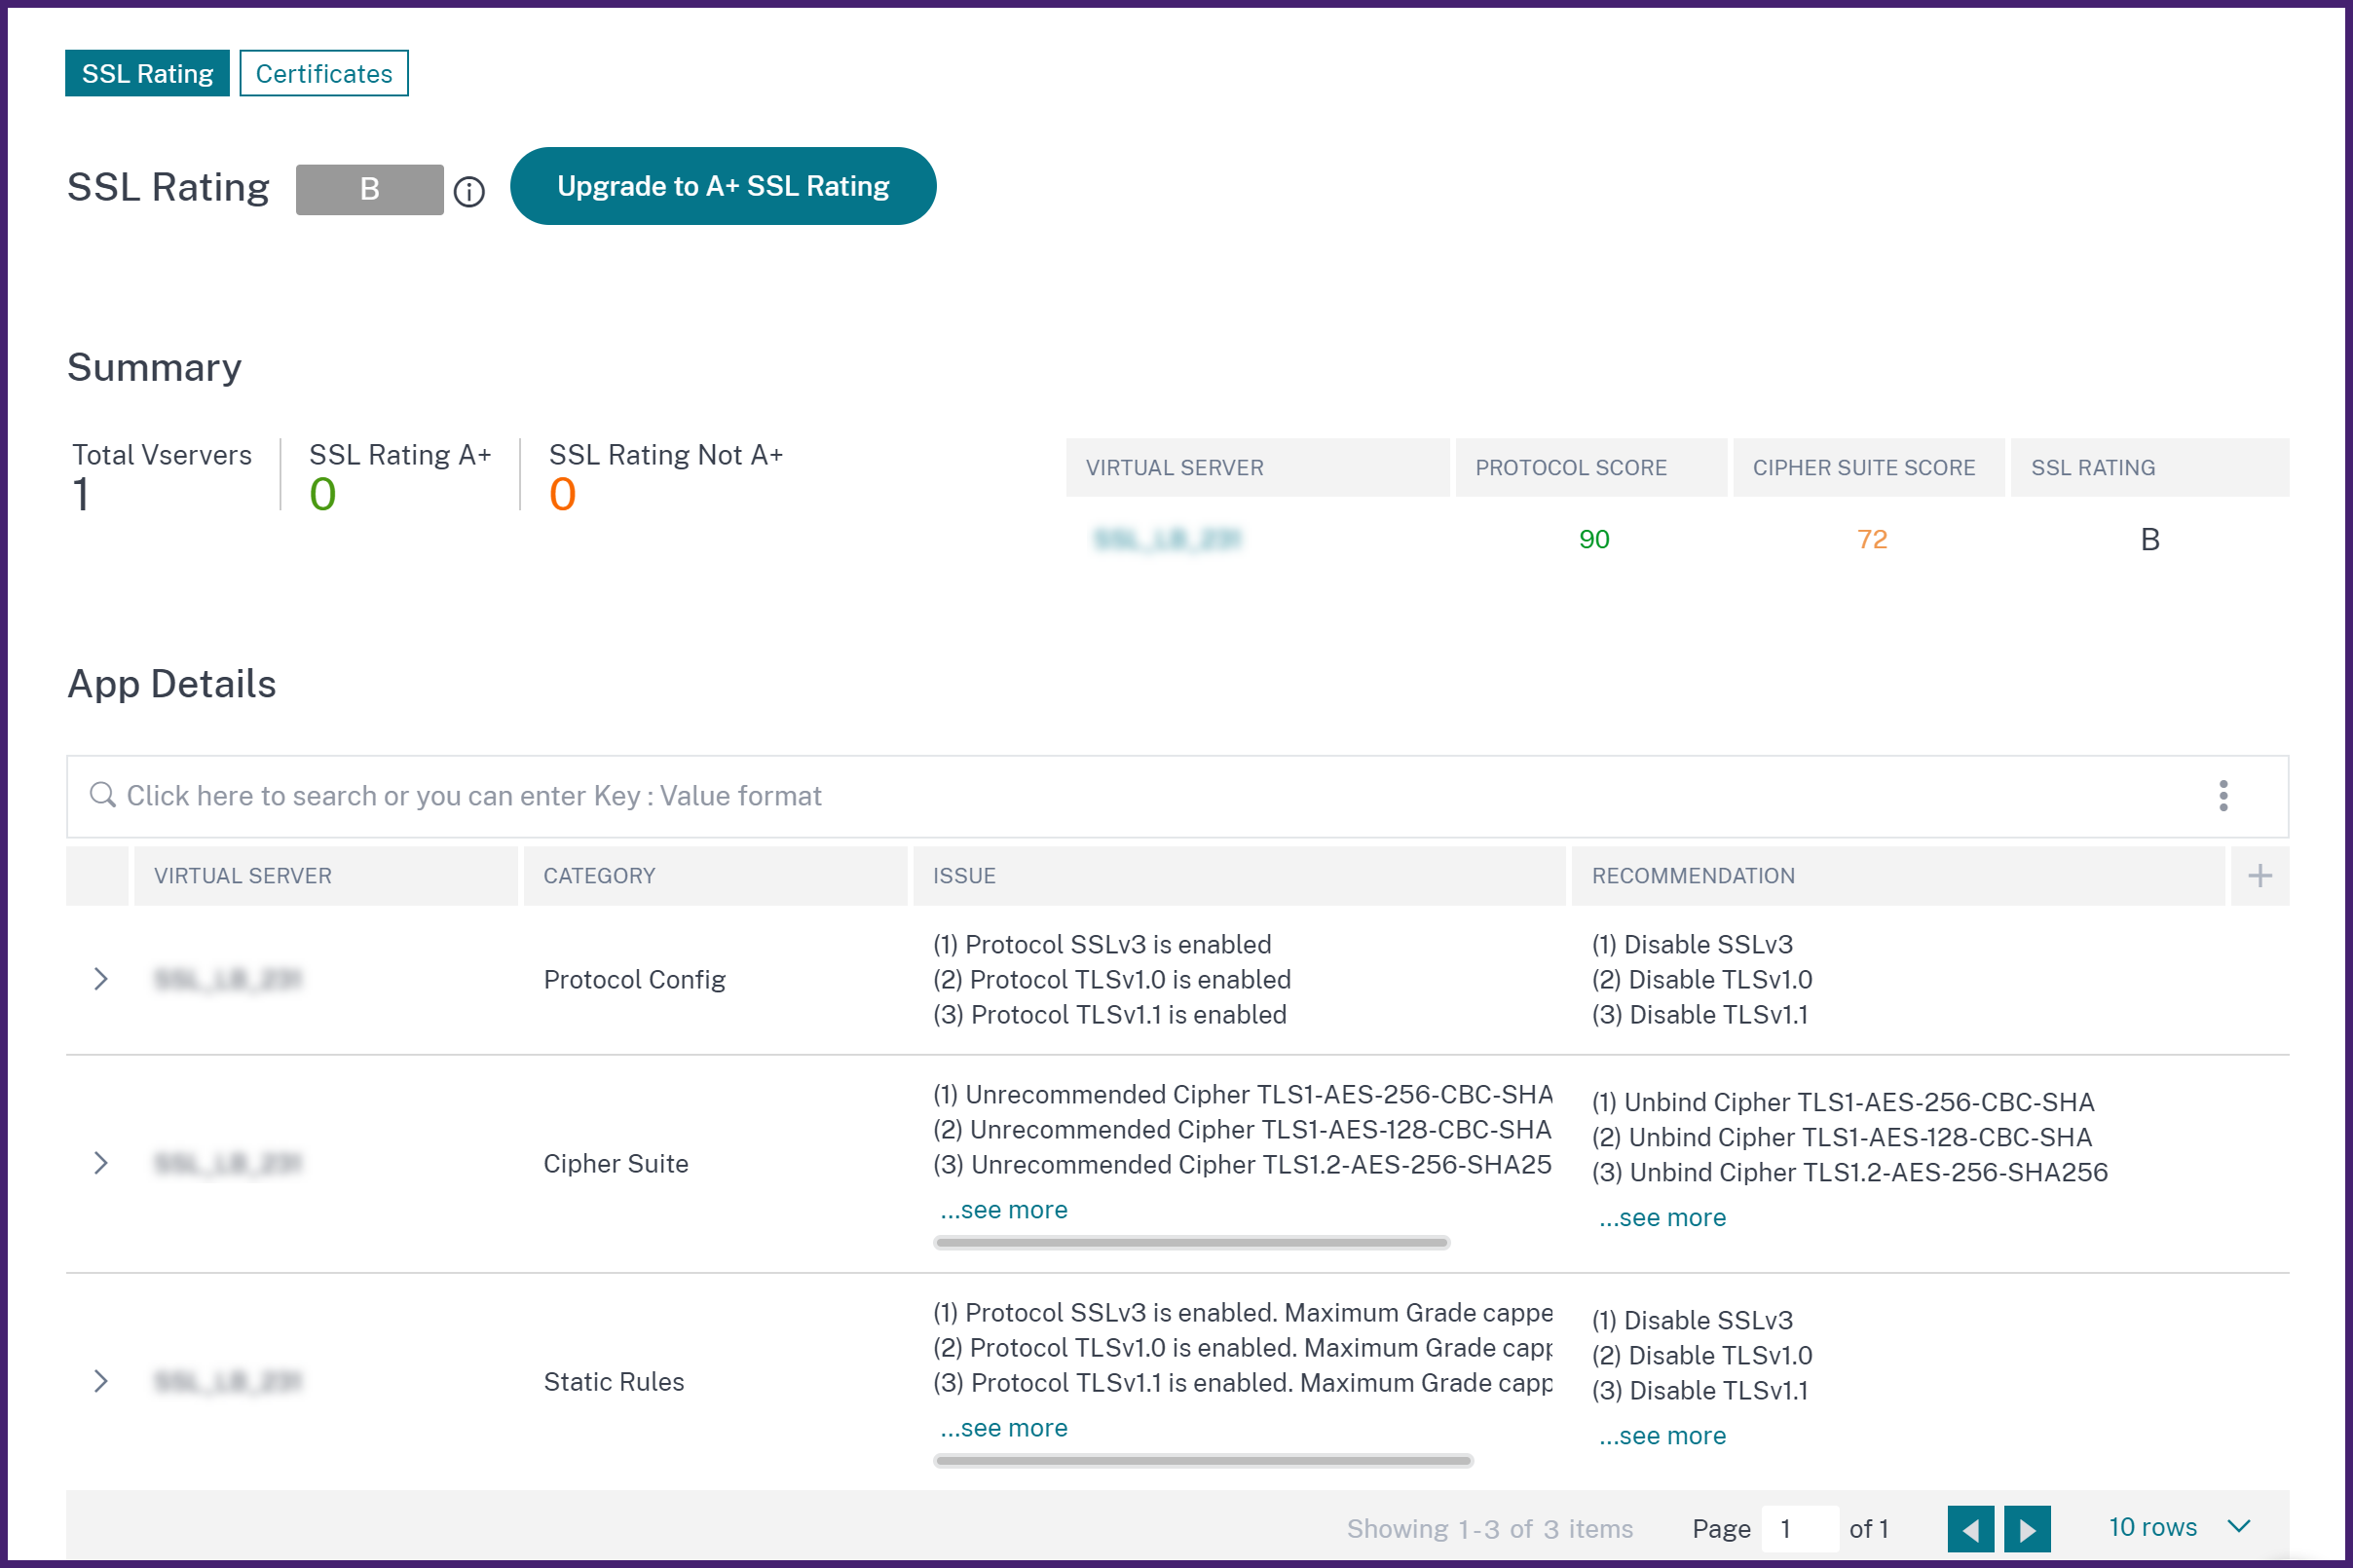
App Detailsでは、セキュアなフロントエンドプロファイルに準拠していない仮想サーバーの詳細を確認できます。また、Recommendation列には修復策が表示されます。これらの対策は、アプリケーションをセキュアなフロントエンドプロファイルに準拠させるために提供されます。
この例では、仮想サーバーにいくつかのセキュリティ問題があります。Protocol TLSv1.0 enabledはそのような問題の1つです。App Detailsセクションでは、この問題を解決するための適切なアクションを推奨しています。それぞれの推奨事項に従って、これらの問題をすべて解決するには、次の手順を実行します。
-
Upgrade to A+ ratingをクリックします。
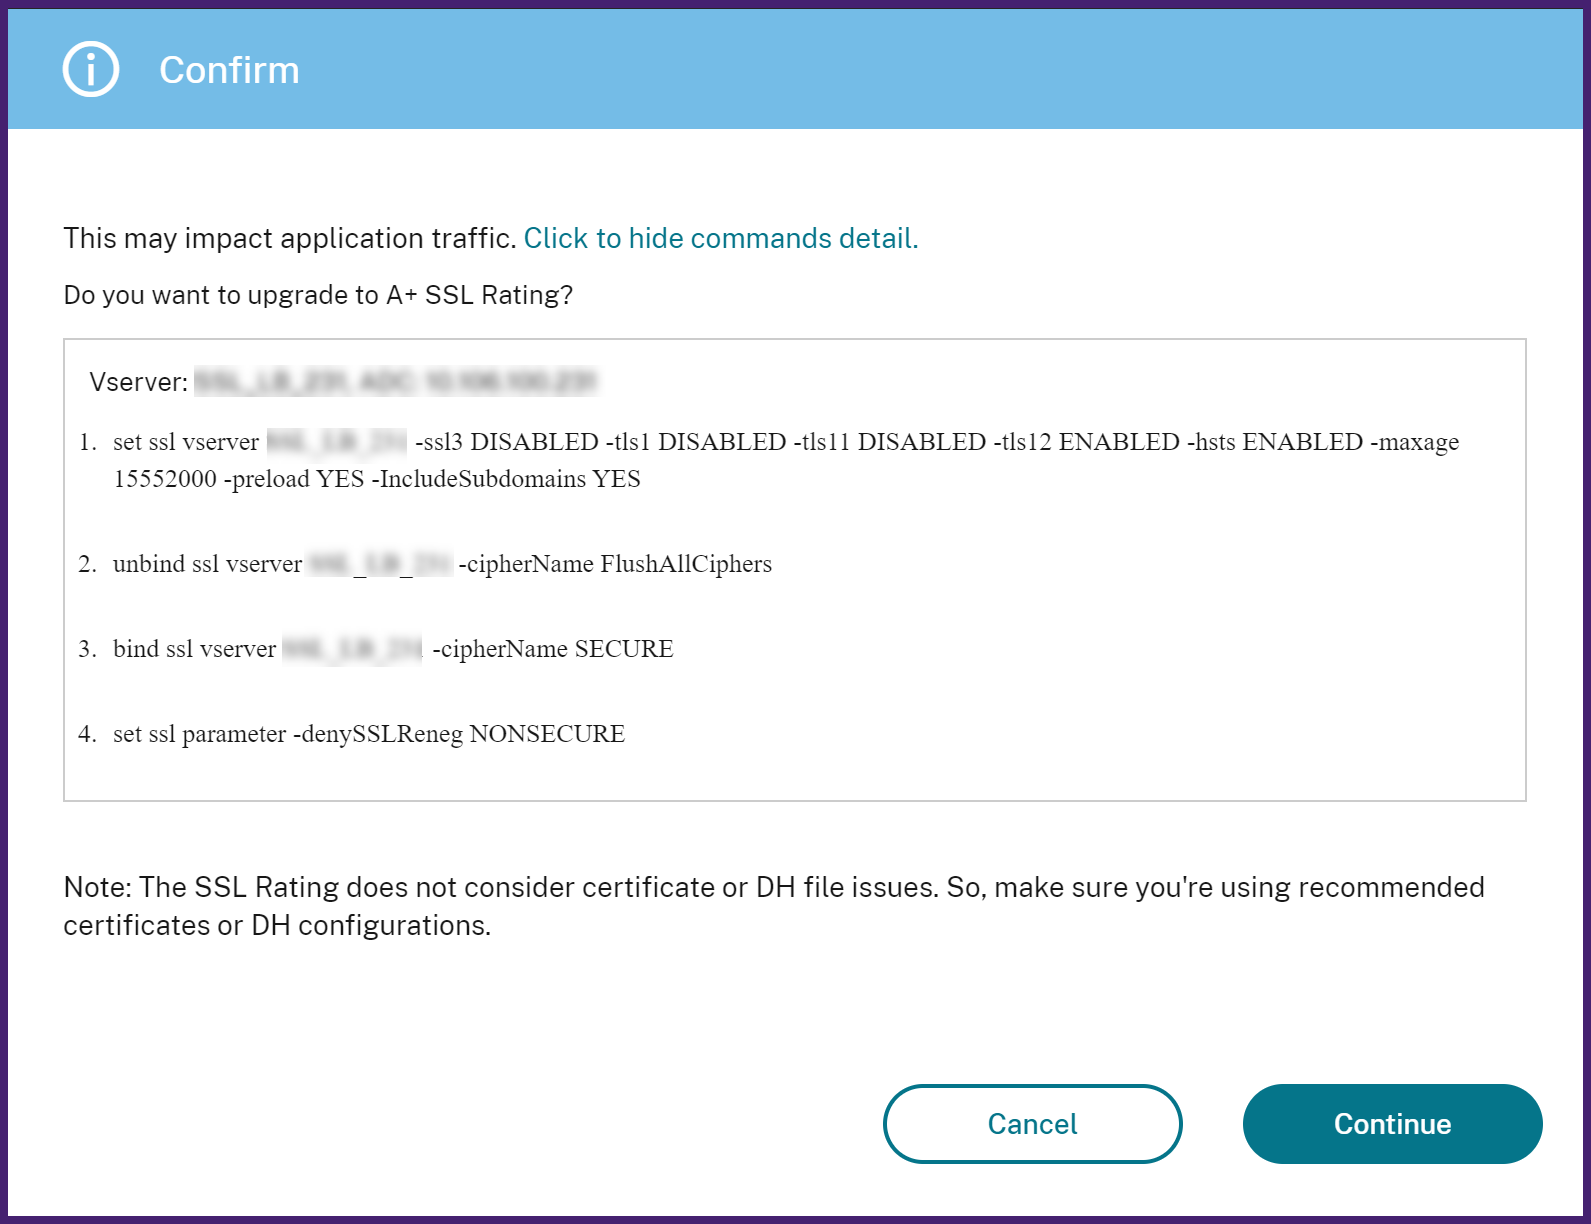 確認メッセージには、仮想サーバーで実行されるコマンドが表示されます。これらのコマンドは、アプリケーションのトラフィックに影響を与える可能性があります。
-
コマンドを確認し、Confirmをクリックします。
SSL評価をロールバックする
注記:
アプリケーションをA+ SSL評価にアップグレードした場合、アップグレード後7日以内であれば元の評価に戻すことができます。
アプリケーションをA+評価にアップグレードした後、SSL insightで受信トラフィックを分析できます。このページには、SSLトランザクションがネゴシエートされる暗号とプロトコルが表示されます。
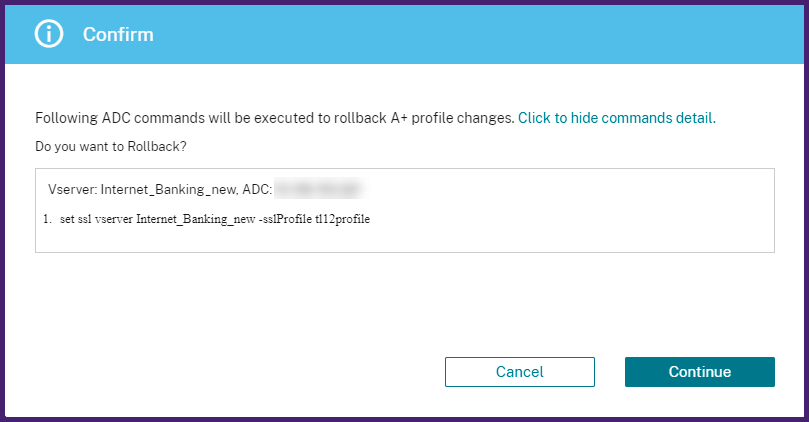
ただし、正当なトラフィックの一部がドロップされていることに気付いた場合は、アプリケーションに設定されているセキュアなフロントエンドプロファイルをロールバックできます。このアクションにより、SSL評価が以前の評価に戻ります。
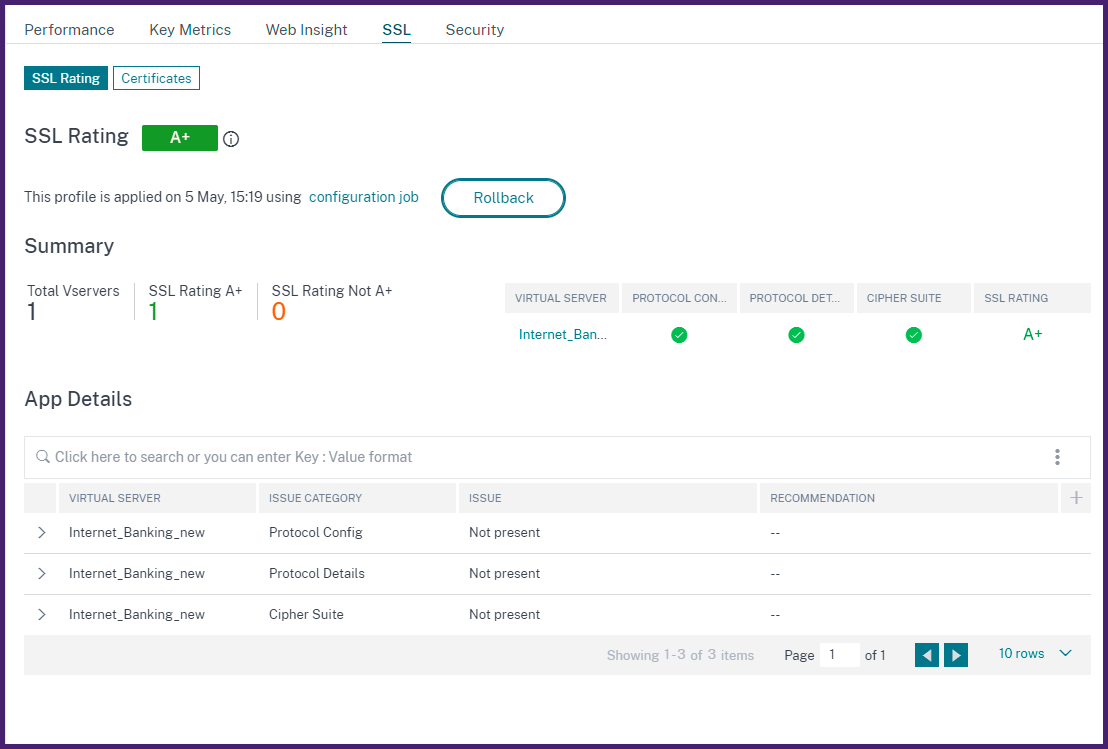
SSL評価をロールバックするには、次の手順を実行します。
アプリケーショントラフィックに対するSSL評価の影響を判断する
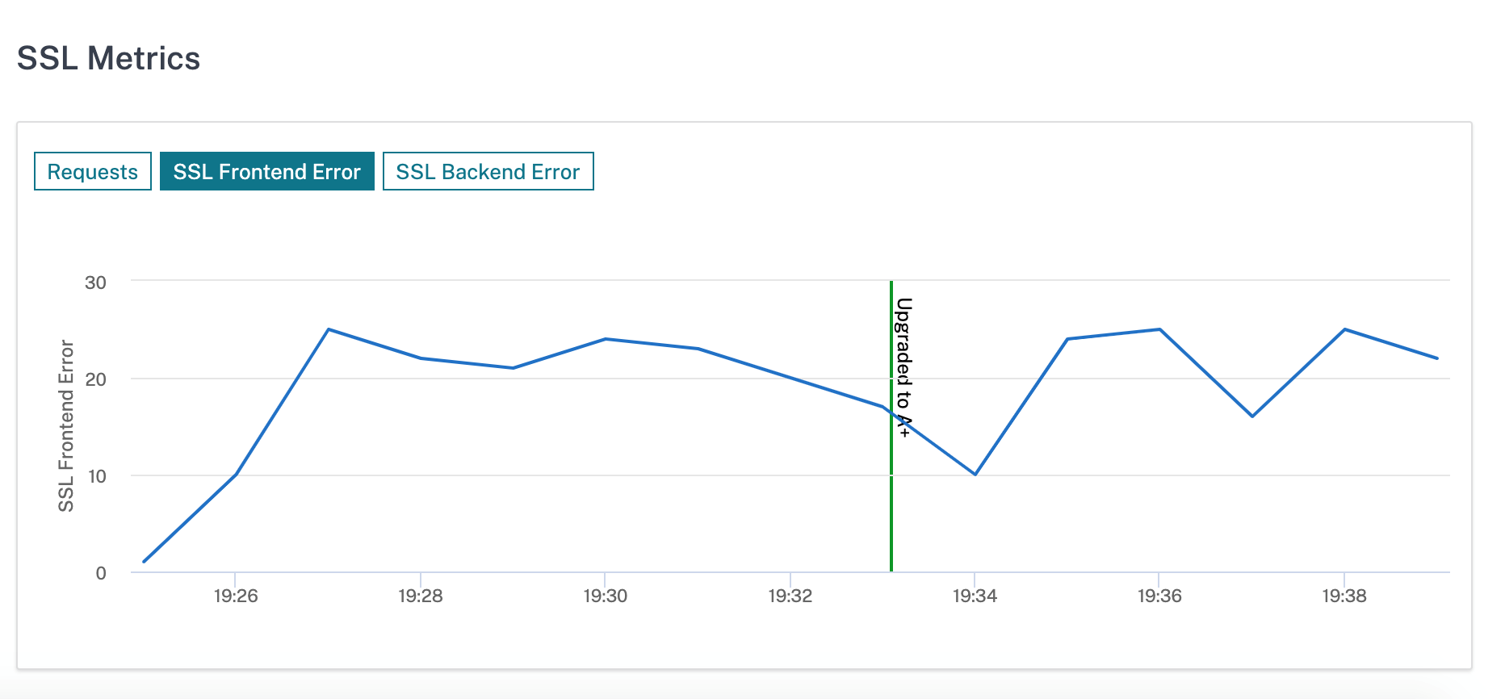
次のグラフの例では、SSL評価を**A+**にアップグレードした後、一部の接続が切断されています。