
Azureでのアプリベースのプロビジョニング
NetScaler Consoleサービスは、「アプリベース」のプロビジョニングを導入しました。これは、クラウドデータセンターでのNetScaler展開を合理化および簡素化し、そこからアプリケーションを配信するように設計されています。
NetScaler Consoleサービスは、顧客のクラウド資格情報を受け入れ、NetScalerインスタンス、NetScaler Consoleエージェント、およびAzure内の必要なクラウドエンティティの起動をオーケストレーションすることで、アプリケーション配信に必要なインフラストラクチャをセットアップします。NetScaler管理者は、NetScalerインスタンスにFlexedライセンスとCloud Marketplaceライセンスの両方を活用でき、ライセンスオプションの柔軟性を確保します。
管理者は、NetScaler Consoleサービスから、シンプルでアプリ中心の方法で配信設定を定義することにより、クラウドに存在するアプリケーションを配信できます。その後、サービスはADCとAzureインフラストラクチャの両方を構成してアプリケーションを配信します。アプリケーションが配信されると、NetScaler管理者はNetScaler Consoleサービスの豊富な分析機能と監視機能にアクセスできるようになり、アプリケーションを効果的に管理および監視できます。
Azureでのアプリプロビジョニング(/en-us/netscaler-console-service/media/app-provioning-in-azure.png)
前提条件
Azure Marketplaceで以下の製品のプログラムによる展開を構成します。
-
NetScaler VPX - 以下のいずれかのバリアントのプログラムによる展開を構成します。
-
NetScaler VPX BYOL - Flexedライセンスを購入済みで、NetScalerインスタンスのライセンス供与のためにNetScaler Consoleサービスで利用可能な場合は、サブスクライブしてください。
-
NetScaler VPX Premium - 1 Gbps - Azure Marketplaceからサブスクリプションベースのライセンスが必要な場合は、サブスクライブしてください。
-
NetScaler エージェントサービス(https://portal.azure.com/#view/Microsoft_Azure_Marketplace/LegalTermsSkuProgrammaticAccessBlade/legalTermsSkuProgrammaticAccessData~/{"product":{"publisherId":"citrix","offerId":"netscaler_console","planId":"netscaler_agent_service","standardContractAmendmentsRevisionId":null,"isCspEnabled":true}})
-
-
VNetを選択 - アプリケーション配信用のインフラストラクチャをセットアップするためのVNetを選択します。 VNetは/22以上のCIDRを持つ必要があります。インフラストラクチャ展開プロセス中に、ADCインフラストラクチャ専用のサブネットが作成され、/24のアドレス空間が消費されます。展開に基づいてリストからVNetを選択します。
-
展開をDMZに似たものにしたい場合は、アプリケーションとは別の専用VNet。
-
アプリケーションも存在する同じVNet。
-
クラウドアクセスプロファイル
クラウドアクセスプロファイルは、顧客のAzureアカウントの権限をNetScaler Consoleサービスに付与するために使用されます。クラウドアクセスプロファイルを作成する際、管理者はAzure CLIでPowerShellスクリプトをダウンロードして実行する必要があります。このスクリプトは、サブスクリプションレベルで所有者権限を持つサービスプリンシパルを顧客のAzureアカウントに作成します。
-
インフラストラクチャ > プロビジョニング > アプリベース > クラウドアクセスプロファイル に移動します。
-
画面の指示に従って、サブスクリプションのクラウドアクセスプロファイルを作成します。
注:
このプロファイルを作成するには、NetScaler管理者がAzureサブスクリプションの所有者である必要があります。
アプリケーション環境
アプリケーション環境は、アプリケーションを配信するためにVNetに設定された配信インフラストラクチャを表します。管理者がNetScaler Consoleサービスでアプリケーション環境を作成すると、ゲートウェイ、セキュリティグループ、サブネット、NetScalerインスタンス、NetScaler Consoleエージェントを含む、アプリケーションの配信と監視のためのすべてのリソースがアプリケーション環境の一部として展開されます。詳細については、FAQセクションを参照してください。
-
InfraStructure > Provisioning > App based > Environments に移動します。
-
画面の指示に従って、アプリケーション環境を作成します。
アプリケーション配信
アプリケーション配信は、アプリケーションベースのプロビジョニング機能の主要コンポーネントであり、必須のアプリケーション配信およびセキュリティ情報を含みます。 アプリケーション配信設定の一部として、次のエンティティを定義します。
-
エンドポイントは、プロトコル、ポート、証明書、暗号など、クライアントがアプリケーションにアクセスする方法を表します。たとえば、エンドポイントのSSLプロファイルは、サポートされている暗号とプロトコルを含むSSL構成のセットを表します。事前定義されたA+ SSLプロファイルはデフォルトで利用可能です。
-
サービスは、特定のHTTPリクエストに基づいてアクセスする必要があるアプリケーションのコンポーネントを表します。たとえば、eコマースアプリケーションのコンポーネントは、異なるアプリケーションサーバーにインストールされ、アクセスされたURLに基づいてリクエストをルーティングする必要がある注文サービス、カタログサービス、または支払いサービスである可能性があります。アプリケーションサービスのサービスプロファイルは、ロードバランシング、SSL、ヘルスチェック設定など、配信インフラストラクチャがアプリケーションサービスにアクセスして監視する方法を表します。
-
コンテンツポリシーは、特定のサービスに対するリクエストまたはレスポンスが到着したときに、L7コンテンツがどのように検査および変更されるかを定義します。これは、ヘッダー、URL、またはIPアドレスに基づいてHTTPリクエストに対して事前定義されたアクションを実行するために使用されます。アクションの一部には、ヘッダーのエンリッチメント、リクエストのリダイレクト、またはリクエストの破棄などがあります。
-
InfraStructure > Provisioning > App based > App Delivery に移動します。
-
画面の指示に従って、新しいアプリケーションを作成します。
よくある質問
クラウドでアプリケーションを配信するためにNetScaler Consoleサービスによって作成されるエンティティは何ですか?
NetScaler Consoleサービスは、顧客のVNetに以下のエンティティを作成します。
-
NetScaler VPXクラスター。
-
VPXインスタンスは、仮想マシン スケール セット (VMSS) として展開されます。
-
App Environmentの作成中に単一ノードクラスターが作成されます。このクラスターは最大10ノードまでスケールアップできます。
-
-
NetScaler Consoleエージェント。
-
サブネット: 管理用、クライアント用、サーバー用にそれぞれ1つずつサブネット。
-
セキュリティグループ: NetScalerの管理用、クライアント用、サーバー用NICにそれぞれ1つずつセキュリティグループ。
-
管理セキュリティグループ: このセキュリティグループは、NetScalerインスタンスおよびNetScaler Consoleエージェントの管理NICに関連付けられています。NetScalerインスタンス、NetScaler Consoleエージェント、およびその他のコントロールプレーンのトラフィック間の通信を許可するルールで構成されています。
-
クライアントセキュリティグループ: このセキュリティグループは、NetScalerインスタンスのクライアントNICに関連付けられており、NetScaler仮想サーバーへのデータトラフィックを許可するために使用されます。
-
サーバーセキュリティグループ: このセキュリティグループは、NetScalerインスタンスのサーバーNICに関連付けられており、デフォルトのルールは含まれていません。
-
-
NATゲートウェイ: NATゲートウェイは、NetScaler ConsoleエージェントがNetScaler Consoleサービスにアクセスし、NetScalerインスタンスがインターネットにアクセスできるようにします。
-
Azure Key Vault: NetScalerおよびエージェントのシークレットをすべてVaultに保存します。
NetScalerのオートスケールに使用されるメトリックは何ですか?
NetScalerをオートスケールするために、以下のメトリックが使用されます。
-
VMSSのインスタンスの最小数は1、最大数は10です。
-
1容量単位でスケールアウトします。つまり、 cpu_use > 70% または throughput > 70% が60秒間連続して5回発生した場合です。
-
1容量単位でスケールインします。つまり、 cpu_use =< 30% かつ throughput =< 30% が60秒間連続して5回発生した場合です。
管理者は、クラウドでNetScaler Consoleサービスによって作成されたリソースをどのように識別できますか?
すべてのAzureリソースは、デフォルトで「UsedFor: AppDeliveryByNetScaler」というタグで作成されます。さらに、リソースはApp Environment作成ワークフロー中に指定されたタグを使用してタグ付けされます。
NetScaler管理者は、App EnvironmentでNetScalerをどのようにアップグレードできますか?
NetScalerをアップグレードするには、次の手順を実行します。
-
Azureコンソールから、App EnvironmentのVMSSの現在のインスタンス数にスケーリングポリシーの値を設定して、VMSSのスケーリングを無効にします。命名規則:
vmss-adc-<App Environment Name>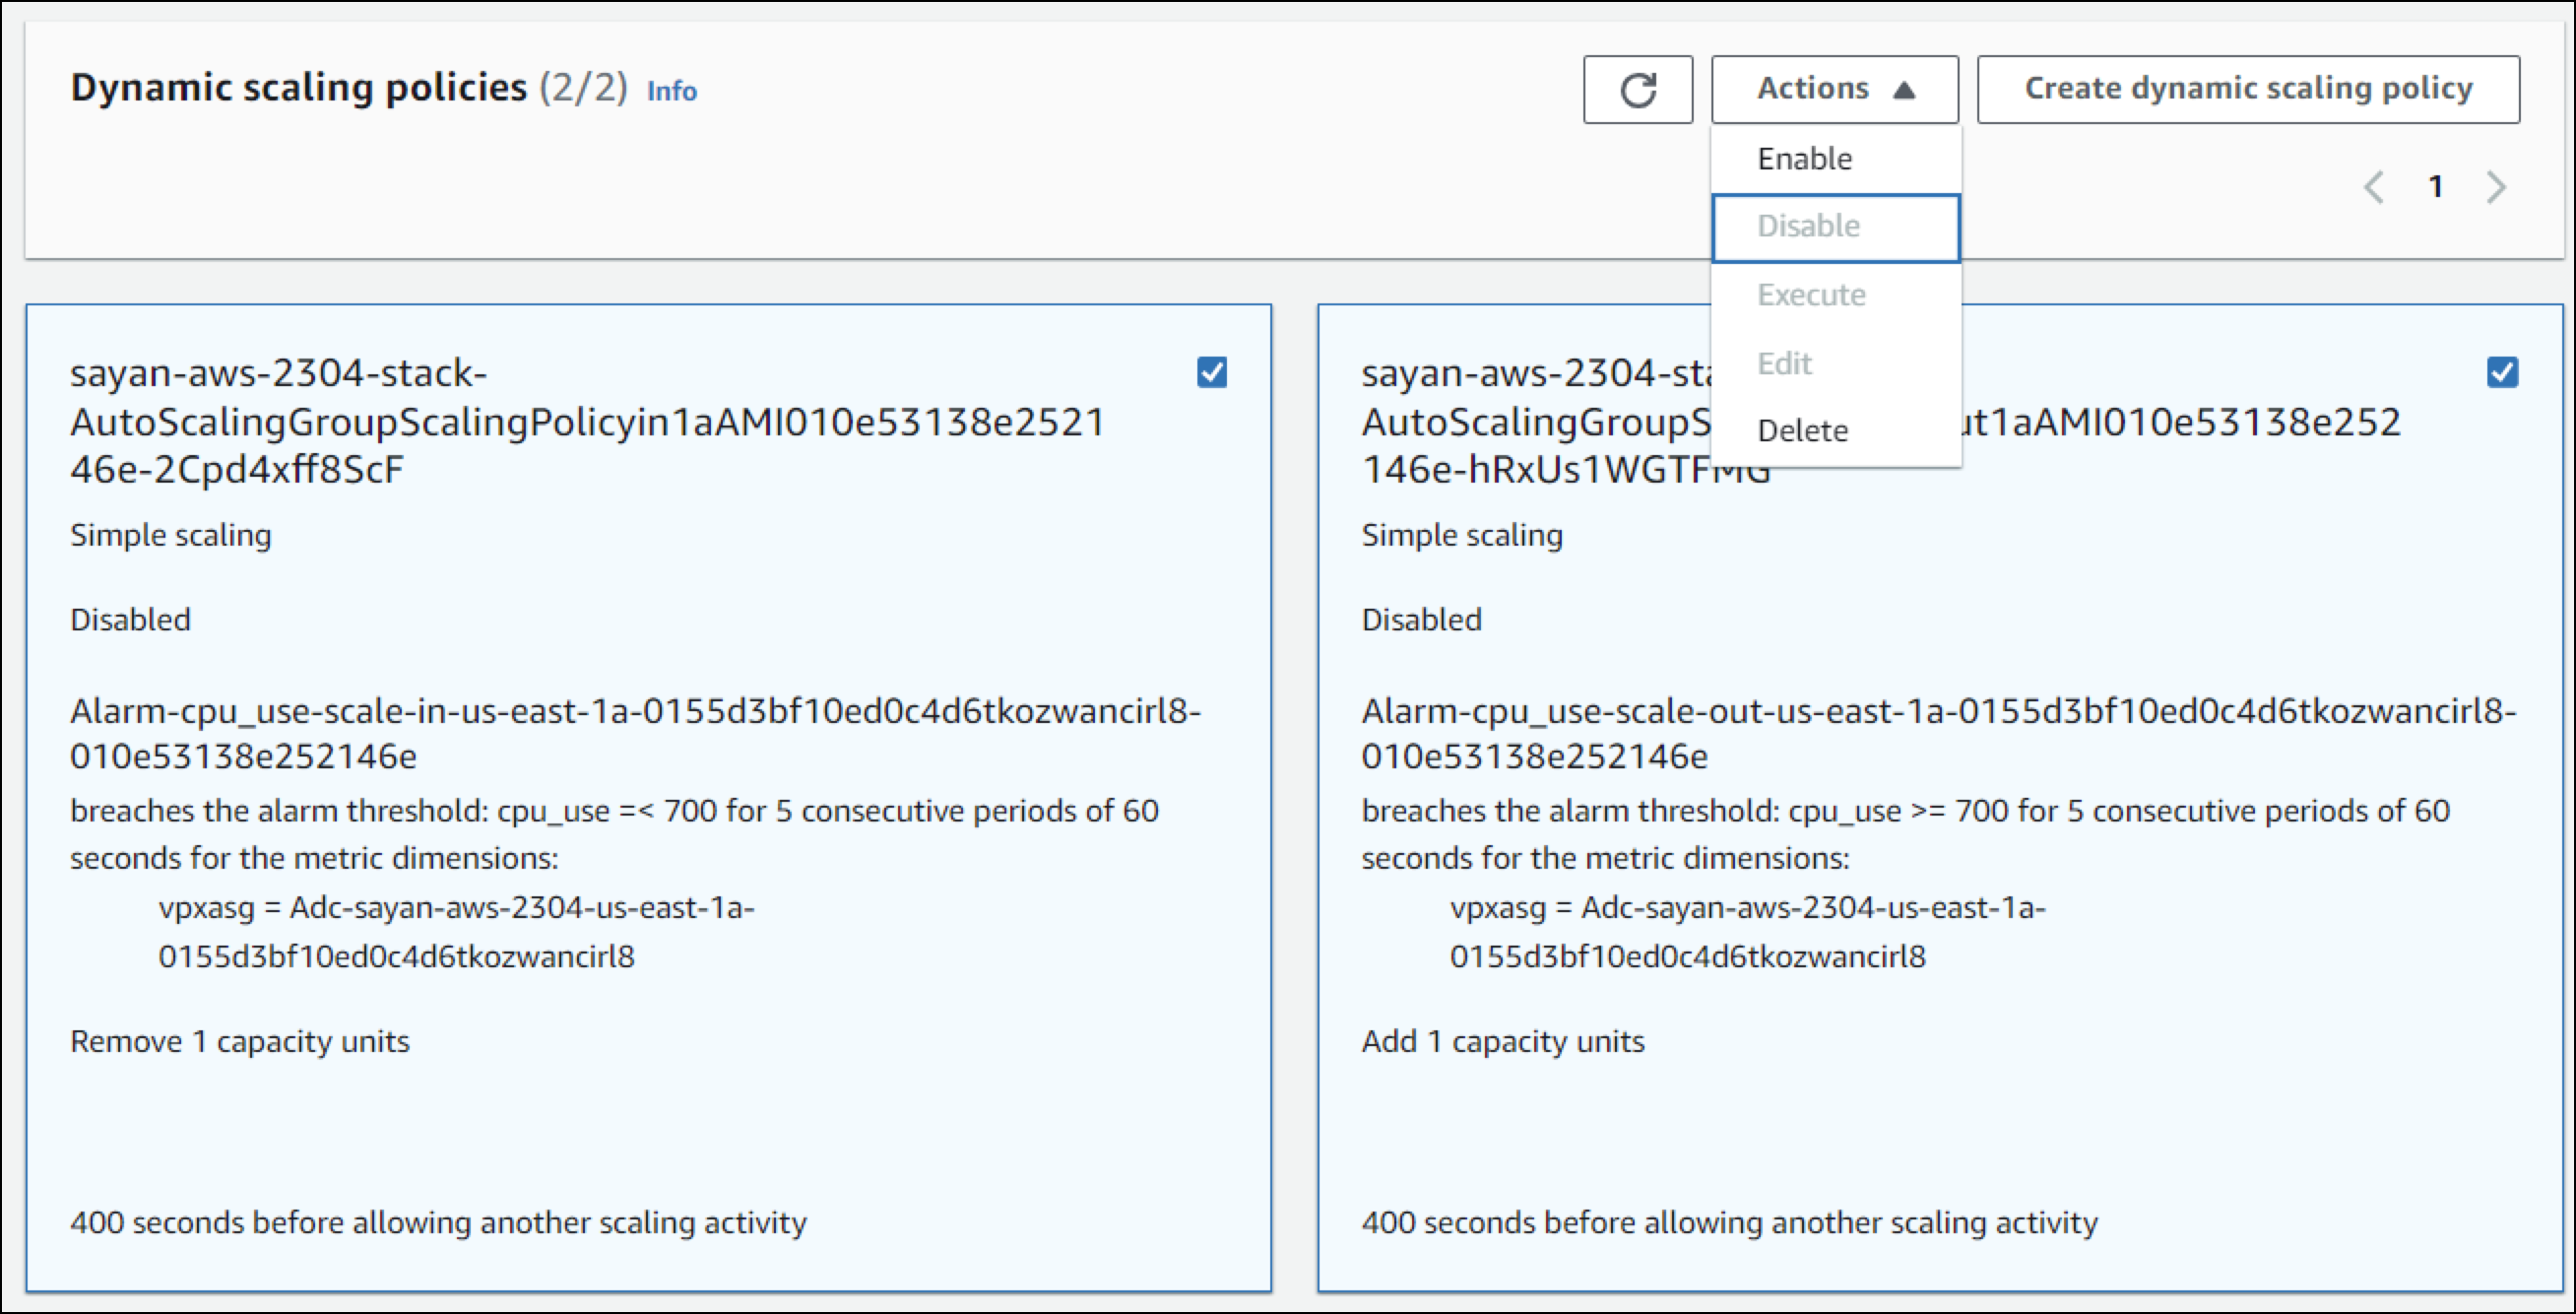
-
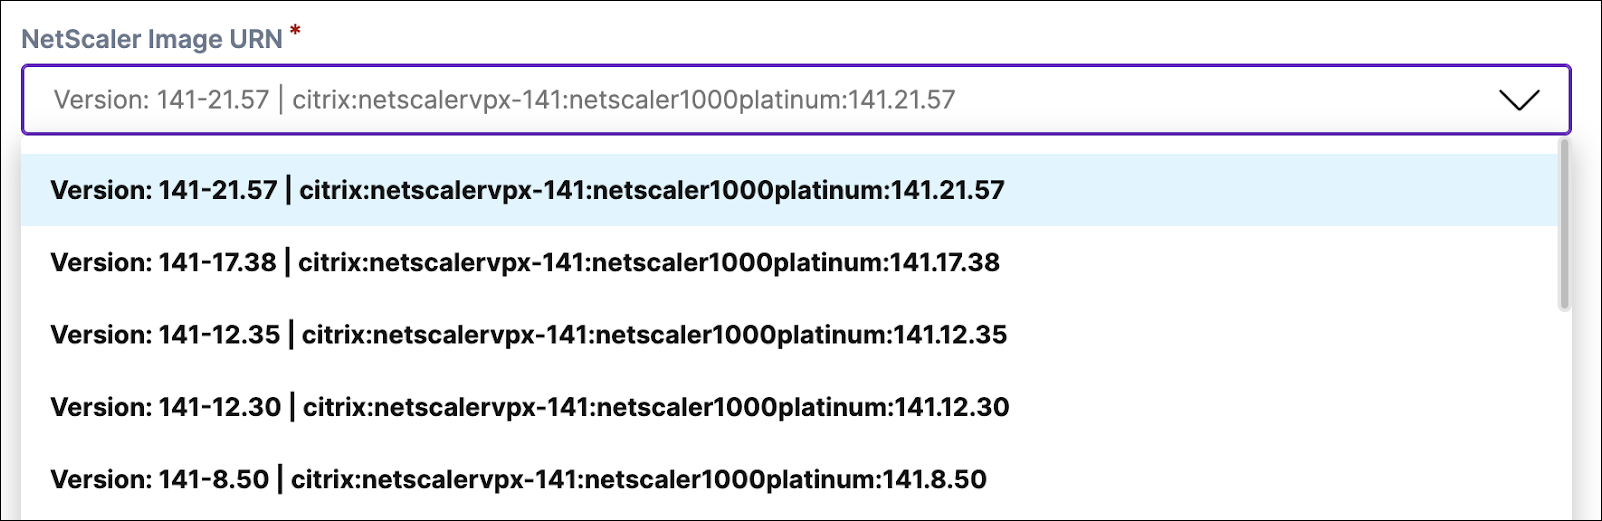
NetScaler Consoleサービスから、App Environmentを編集し、アップグレードするバージョンを選択します。
-
NetScaler Consoleサービスから、アップグレードジョブ機能を使用して、前の手順で選択したバージョンにADCをアップグレードします。ADCをアップグレードする(/en-us/netscaler-console-service/media/upgrade-job-in-app-provisioning-aws.png)
-
Azure Consoleから、VMSSの動的スケーリングを再度有効にします。インスタンス制限は初期値に設定する必要があります。つまり、minimum=1、maximum=10、default=1です。