
Webアプリケーションファイアウォール StyleBook
NetScaler Web App Firewallは、既知および未知の攻撃、すべてのアプリケーション層およびゼロデイ脅威からWebアプリケーションとサイトを保護するWebアプリケーションファイアウォール(WAF)です。
NetScaler Consoleでは、NetScalerインスタンスでアプリケーションファイアウォール構成をより便利に作成できるデフォルトのStyleBookが提供されるようになりました。
アプリケーションファイアウォール構成の展開
次のタスクは、ビジネスネットワーク内のNetScalerインスタンスに、アプリケーションファイアウォールとIPレピュテーションポリシーとともにロードバランシング構成を展開するのに役立ちます。
アプリケーションファイアウォール設定でLB構成を作成するには:
-
NetScaler Consoleで、アプリケーション > 構成 > StyleBooks に移動します。StyleBooksページには、NetScaler Consoleで使用できるすべてのStyleBookが表示されます。下にスクロールして、アプリケーションファイアウォールポリシーとIPレピュテーションポリシーを含むHTTP/SSLロードバランシングStyleBookを見つけます。
lb-appfwのように名前を入力してStyleBookを検索することもできます。構成の作成 をクリックします。StyleBookは、このStyleBookで定義されているすべてのパラメータの値を入力できるユーザーインターフェイスページとして開きます。 -
次のパラメータの値を入力します。
-
負荷分散アプリケーション名。ネットワークに展開するアプリケーションファイアウォール付きの負荷分散構成の名前。
-
負荷分散アプリケーション仮想IPアドレス。NetScalerインスタンスがクライアント要求を受信する仮想IPアドレス。
-
負荷分散アプリケーション仮想ポート。ユーザーが負荷分散アプリケーションにアクセスするために使用するTCPポート。
-
負荷分散アプリケーションプロトコル。リストからフロントエンドプロトコルを選択します。
-
アプリケーションサーバープロトコル。アプリケーションサーバーのプロトコルを選択します。
アプリケーションファイアウォール設定でロードバランシング構成を作成する(/en-us/netscaler-console-service/media/waf-stylebook-1.png) -
-
オプションとして、高度なロードバランサー設定を有効にして構成できます。高度なロードバランサー設定を指定します(/en-us/netscaler-console-service/media/waf-stylebook-2.png)
-
オプションで、ロードバランシング仮想サーバーのトラフィックを認証するための認証サーバーを設定することもできます。オプション、高度なロードバランサー仮想サーバー(/en-us/netscaler-console-service/media/waf-stylebook-3.png)
-
サーバーIPとポートセクションで「+」をクリックして、アプリケーションサーバーとそれらにアクセスできるポートを作成します。IPとポートの詳細を指定します(/en-us/netscaler-console-service/media/waf-stylebook-4.png)
-
アプリケーションサーバーのFQDN名を作成することもできます。アプリケーションサーバーのFQDN名を作成します(/en-us/netscaler-console-service/media/waf-stylebook-5.png)
-
SSL証明書の詳細を指定することもできます。アプリケーションサーバーにSSL証明書の詳細を指定します(/en-us/netscaler-console-service/media/waf-stylebook-6.png)
-
ターゲットのNetScalerインスタンスでモニターを作成することもできます。ターゲットインスタンスでモニターを作成します(/en-us/netscaler-console-service/media/waf-stylebook-7.png)
-
仮想サーバーでアプリケーションファイアウォールを構成するには、WAF設定を有効にします。そのVIP上のすべてのトラフィックにアプリケーションファイアウォール設定を適用したい場合は、アプリケーションファイアウォールポリシー規則がtrueであることを確認してください。そうでない場合は、アプリケーションファイアウォール設定を適用するリクエストのサブセットを選択するためにNetScalerポリシー規則を指定します。次に、適用する必要があるプロファイルの種類(HTMLまたはXML)を選択します。WAF設定を有効にします(/en-us/netscaler-console-service/media/waf-stylebook-8.png)
-
オプションで、アプリケーションファイアウォールプロファイル設定チェックボックスを有効にすることで、詳細なアプリケーションファイアウォールプロファイル設定を構成できます。
-
オプションで、アプリケーションファイアウォール署名を構成したい場合は、仮想サーバーが展開されるNetScalerインスタンス上に作成された署名オブジェクトの名前を入力します。注このStyleBookを使用して署名オブジェクトを作成することはできません。
-
次に、StartURL設定、DenyURL設定などの他のアプリケーションファイアウォールプロファイル設定も構成できます。
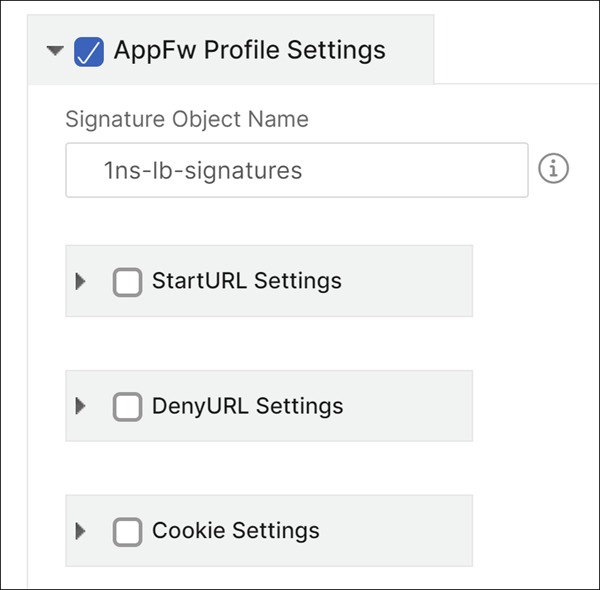 アプリケーションファイアウォールと構成設定の詳細については、「Application Firewall」を参照してください。
-
ターゲットインスタンスセクションで、アプリケーションファイアウォールとともにロードバランシング仮想サーバーを展開するNetScalerインスタンスを選択します。注このウィンドウで、更新アイコンをクリックして、NetScaler Consoleで最近検出されたNetScalerインスタンスを利用可能なインスタンスのリストに追加することもできます。
-
不要なリクエストを送信しているIPアドレスを特定するために、IPレピュテーションチェックを有効にすることもできます。IPレピュテーションリストを使用して、評判の悪いIPからのリクエストを事前に拒否できます。
-
作成をクリックして、選択したNetScalerインスタンスに構成を作成します。ヒントインスタンスで実際の構成を実行する前に、ターゲットインスタンスで作成する必要がある構成オブジェクトを確認するために、ドライランを選択することをお勧めします。構成が正常に作成されると、StyleBookは必要なロードバランシング仮想サーバー、アプリケーションサーバー、サービス、サービスグループ、アプリケーションファイアウォールラベル、アプリケーションファイアウォールポリシーを作成し、それらをロードバランシング仮想サーバーにバインドします。次の図は、各サーバーで作成されたオブジェクトを示しています。WAFによってインスタンスに作成されたオブジェクト(/en-us/netscaler-console-service/media/waf-stylebook-12.png)
-
NetScaler Consoleで作成されたConfigPackを表示するには、Applications > Configurationsに移動します。WAF構成パック(/en-us/netscaler-console-service/media/waf-stylebook-13.png)