OpenShiftコンソールを使用してNetScalerエージェントオペレーターをインストールする
注:
OpenShiftエージェントは、NetScaler Consoleサービスでのみサポートされています。
オペレーターは、Kubernetesアプリケーションを効果的、自動的、かつスケーラブルな方法でデプロイおよび管理できるオープンソースツールキットです。管理者として、NetScaler® ADM Agent Operatorを使用してOpenShiftクラスターにエージェントをデプロイできます。
注:
OpenShiftクラスターで構成されたエージェントは、デフォルトでは自動的にアップグレードされません。
前提条件
デプロイする前に、以下を確認してください。
-
ポッドの権限を制御するための特権セキュリティコンテキスト制約があることを確認してください。エージェントの場合、サービスアカウントに特権セキュリティコンテキスト制約を取得するには、次のコマンドを実行します。
oc adm policy add-scc-to-user privileged -z adm-agent-serviceaccount -
エージェントログインシークレットを作成するには、次のコマンドを実行します。
kubectl create secret generic admlogin --from-literal=username=nsroot --from-literal=password=<adm-agent-password> -n <namespace>注:-
<adm-agent-password>はパスワードの例です。エージェントのパスワードを設定する必要があり、NetScaler CPX はこれらの資格情報を使用してエージェントに登録します。 -
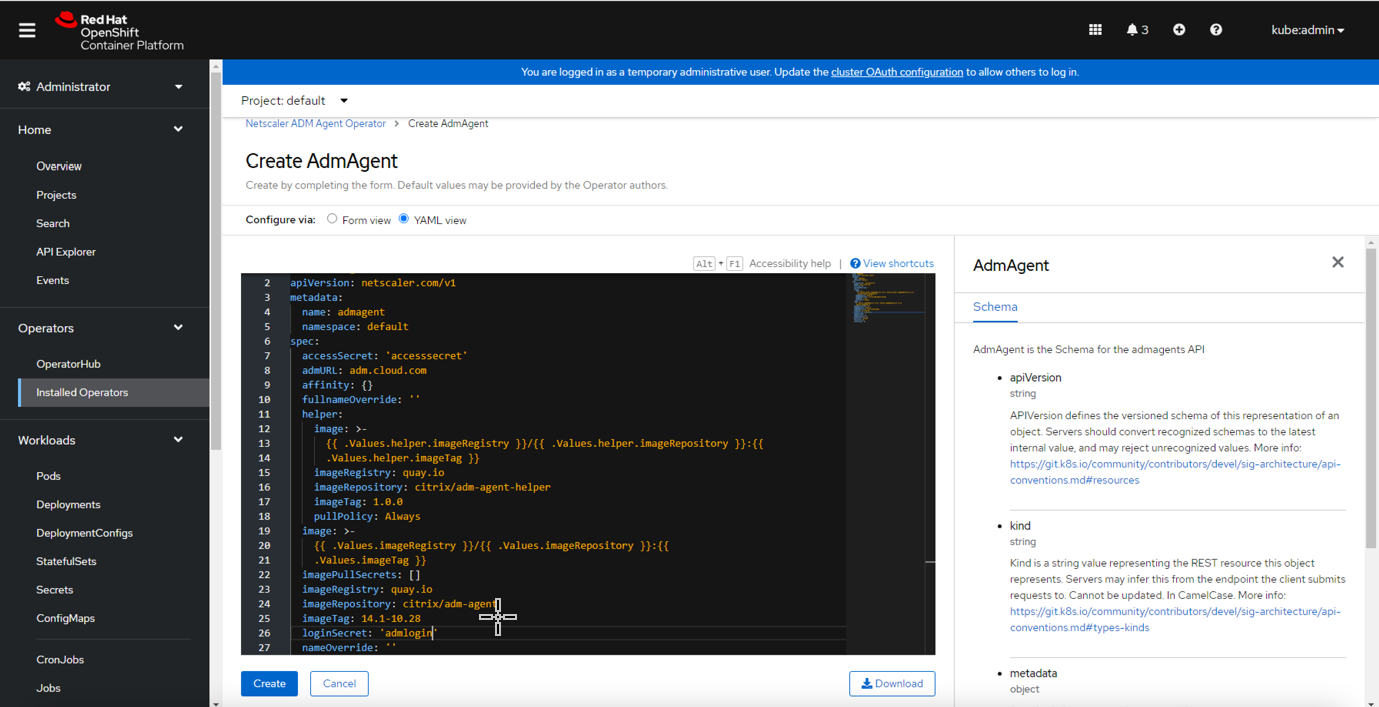
インスタンスの作成時に、エージェントYAMLの
loginSecretに admlogin を指定します。
NetScaler CPX™とエージェントを異なる名前空間にデプロイする場合は、以下を確認してください。-
NetScaler CPXがデプロイされている名前空間に
citrix-cpx=enabledでラベルを付けます。 -
エージェントオペレーターをインストールする際に、
helper.requiredをtrueまたはfalseに設定します。注:デフォルトでは、helper.requiredはfalseに設定されています。このパラメーターがfalseに設定されている場合、NetScaler CPXとエージェントが異なる名前空間にある場合は、すべての名前空間にadmloginシークレットを作成する必要があります。
-
-
エージェントのYAMLで必要となる
accessSecretがあります。これらの資格情報は、エージェントがNetScaler Consoleサービスに接続するために必要です。kubectl create secret generic <secretname> --from-literal=accessid=<ID> --from-literal=accesssecret=<Secret> -n namespace注:インスタンス作成時に、エージェントYAMLのaccessSecretにシークレット名を入力します。NetScaler ConsoleにアクセスするためのアクセスIDとシークレットは、以下の手順で取得できます。-
Citrix Cloud™管理コンソールにログオンします。
-
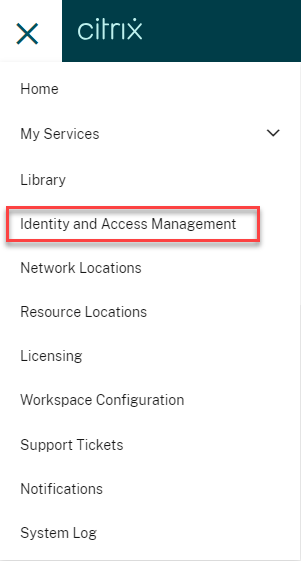
Citrix Cloudメニューから、Identity and Access Managementを選択します。
-
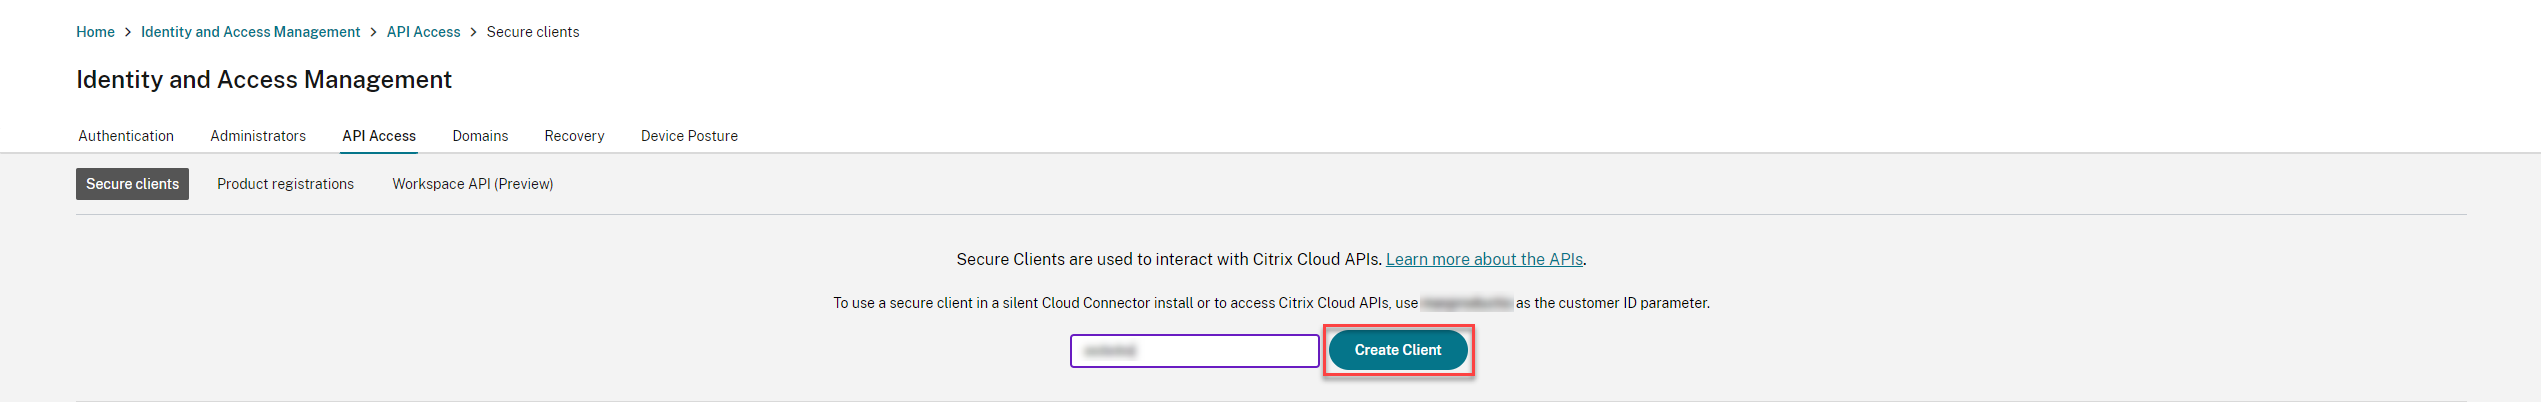
API Accessタブから、安全なクライアント名を入力し、Create Clientをクリックします。
-
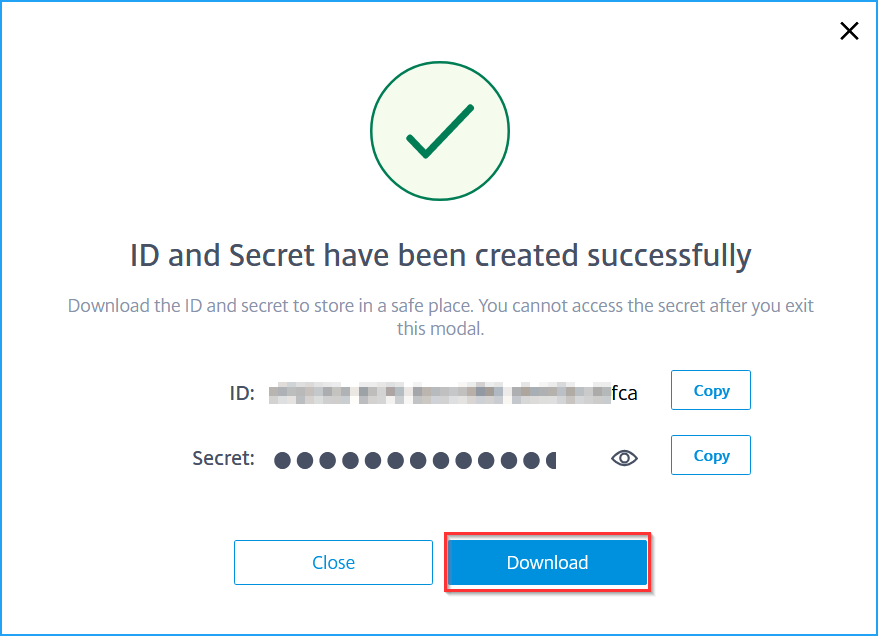
IDとシークレットが生成されます。ダウンロードをクリックして、CSVファイルを保存します。
-
エージェントオペレーターをインストールする
-
OpenShiftクラスターコンソールにログオンします。
-
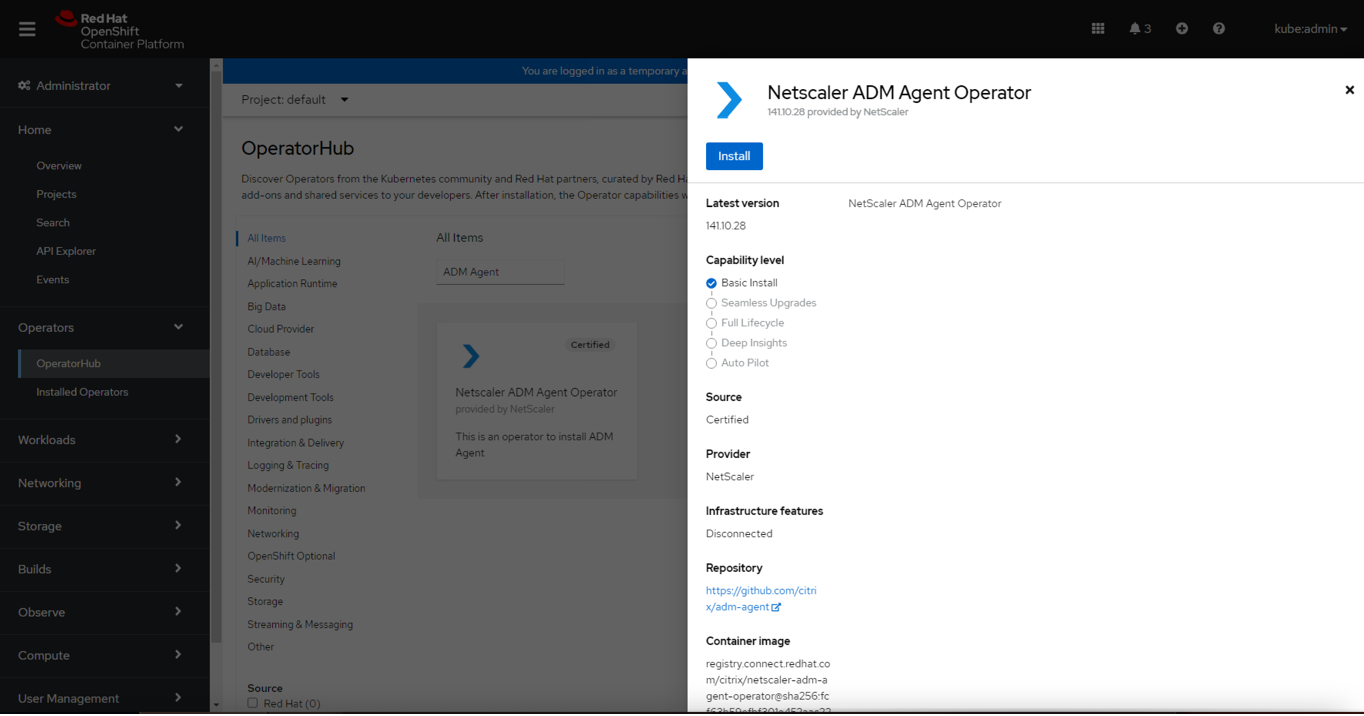
オペレーター > OperatorHubに移動します。
-
検索バーにエージェント名を入力し、NetScaler ADM Agent Operatorを選択して、インストールをクリックします。
-
オペレーターのインストールページには、2つのオプションがあります。
-
クラスター上のすべての名前空間 (デフォルト) - エージェントオペレーターがクラスターで利用可能なすべての名前空間をサブスクライブできるようにし、クラスター上の任意の名前空間からエージェントオペレーターのインスタンスを起動できるようにします。
-
クラスター上の特定の名前空間 - エージェントオペレーターがクラスター上の選択された名前空間をサブスクライブできるようにし、選択された名前空間からのみエージェントオペレーターのインスタンスを起動できるようにします。この例では、エージェントオペレーターはDefaultという名前空間に割り当てられています。更新承認の下で自動を選択し、インストールをクリックします。
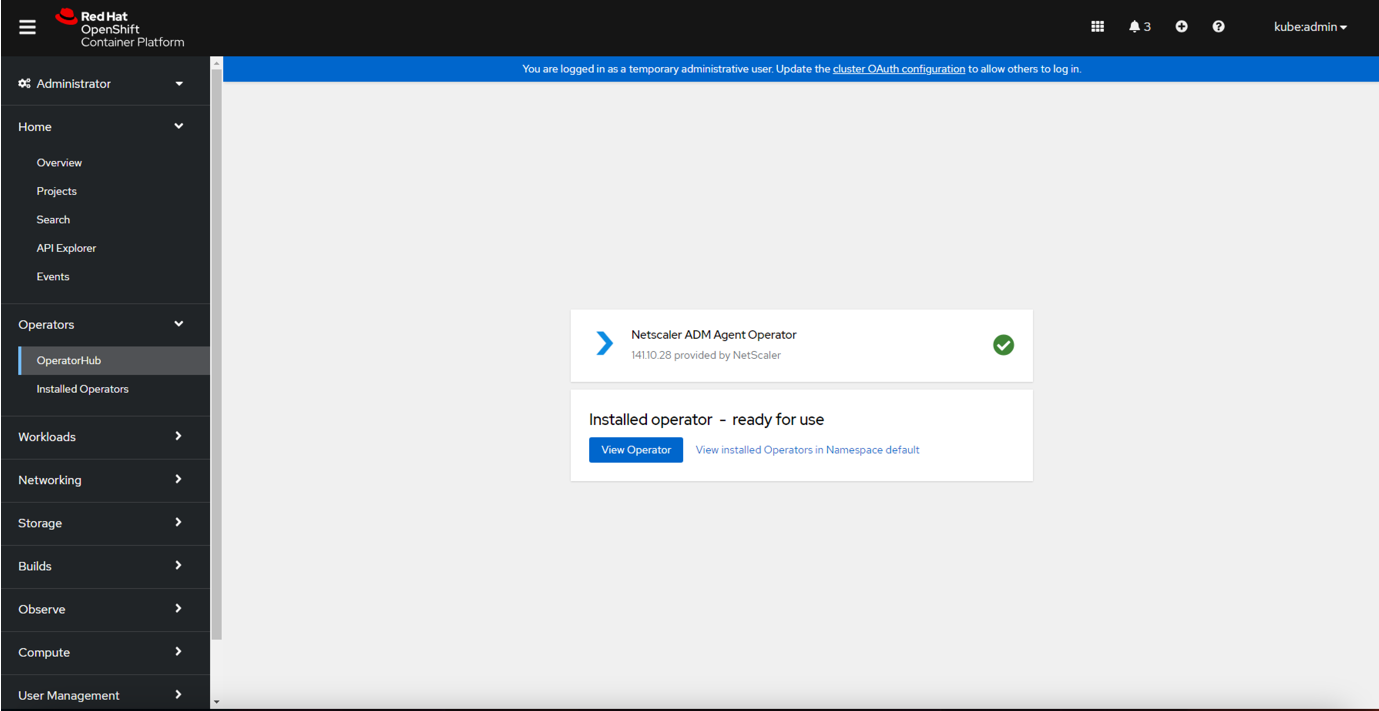
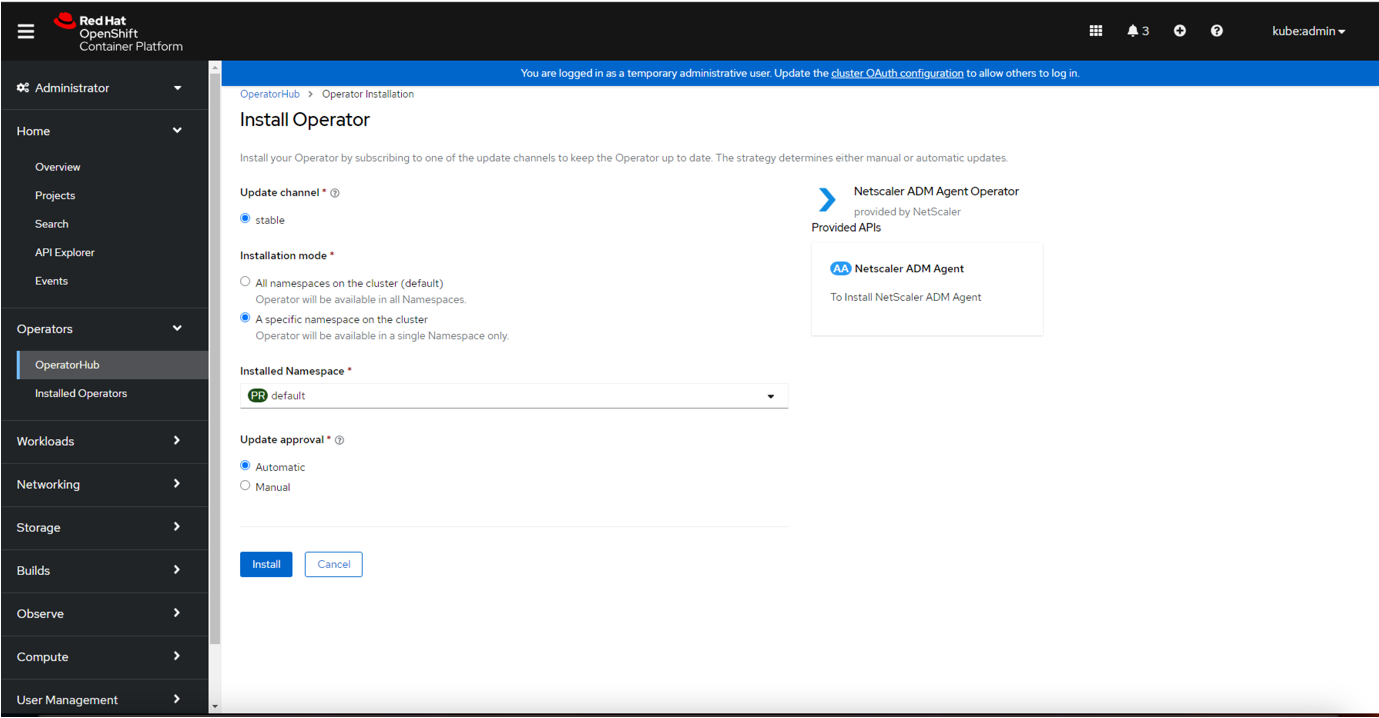 エージェントオペレーターが正常にサブスクライブされるまで待ちます。
-
-
ワークロード > Pods に移動し、
netscaler-adm-agent-operator-controllerPod が起動して 稼働中であることを確認します。 -
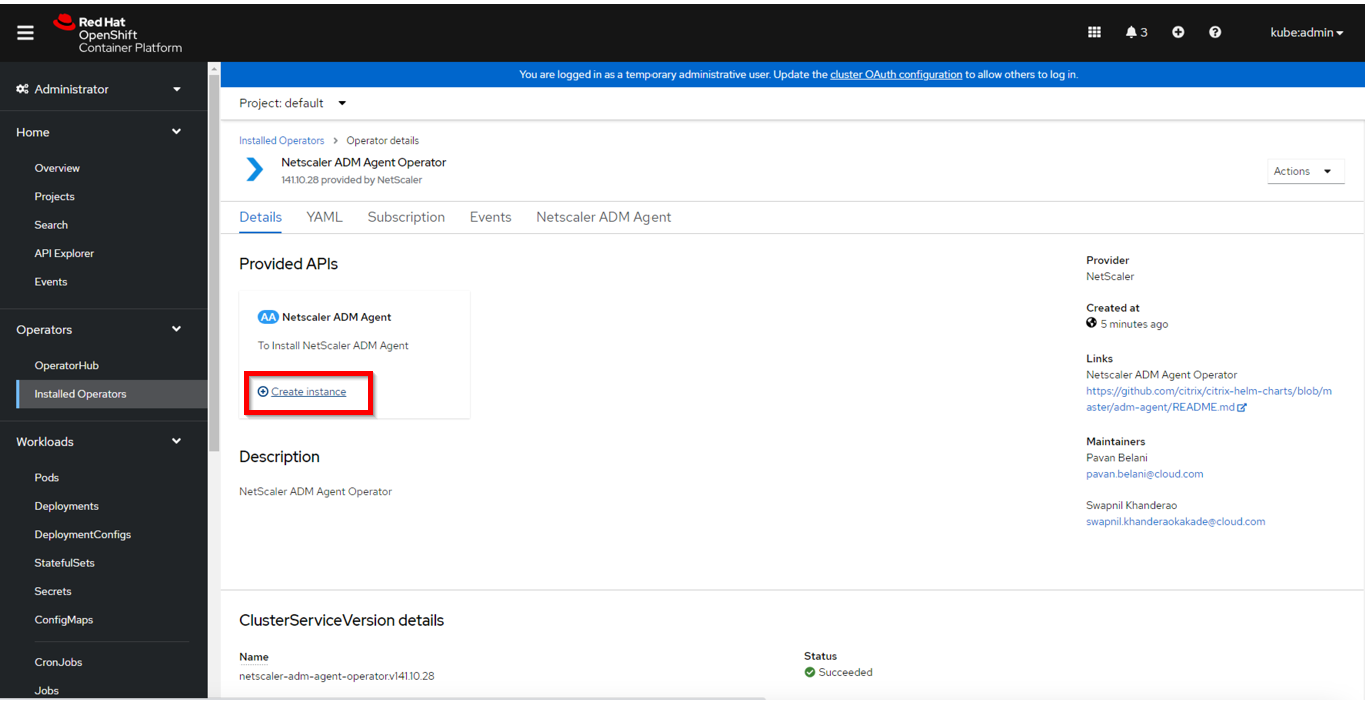
Pod が起動して実行されたら、インスタンスの作成 をクリックします。
-
パラメータを更新するには、YAML ビュー を選択し、作成 をクリックします。注:OpenShift クラスターごとにエージェントのインスタンスは 1 つのみであることを確認してください。
-
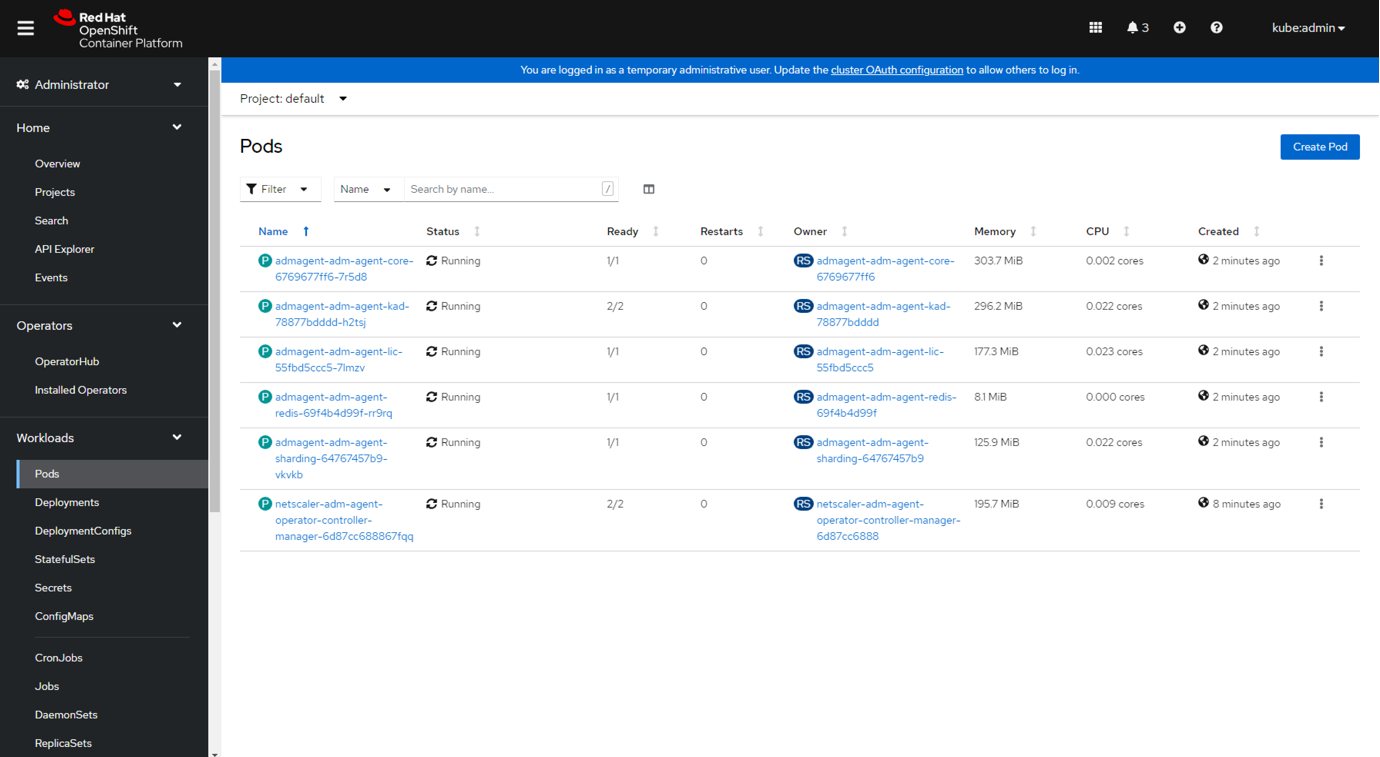
ワークロード > Pod に移動し、エージェント Pod が起動して実行されていることを確認します。
エージェントインスタンスを削除する
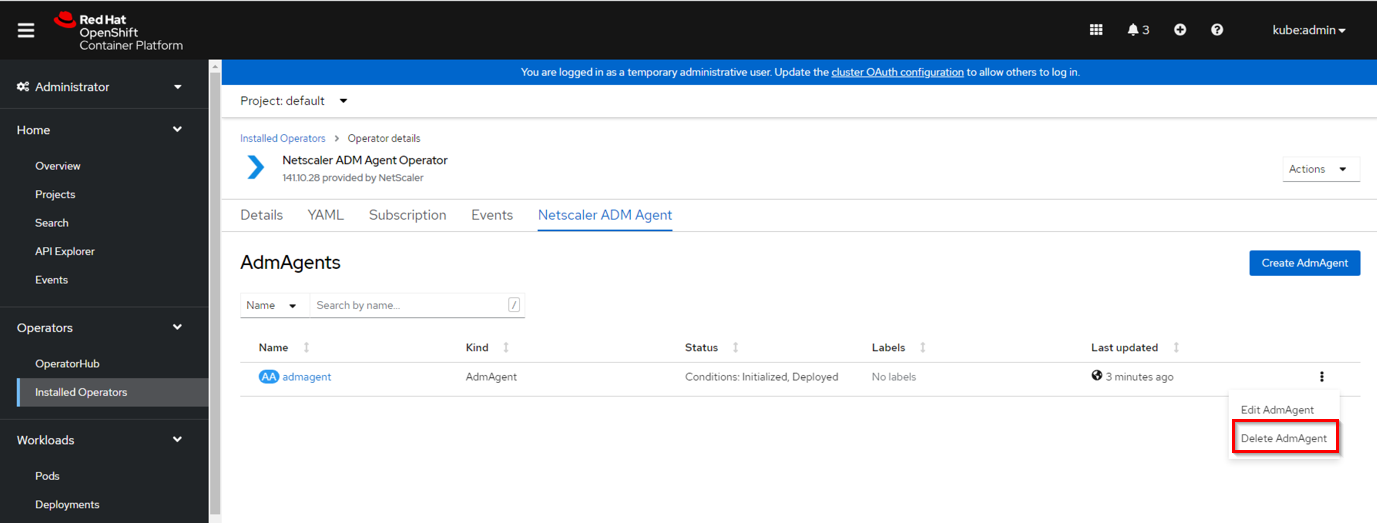
クラスターからエージェントのインスタンスを削除するには、オペレーター > インストール済みオペレーター に移動します。NetScaler ADM Agent Operator タブでインスタンスを選択し、リストから AdmAgent の削除 を選択します。
エージェントオペレーターをアンインストールする
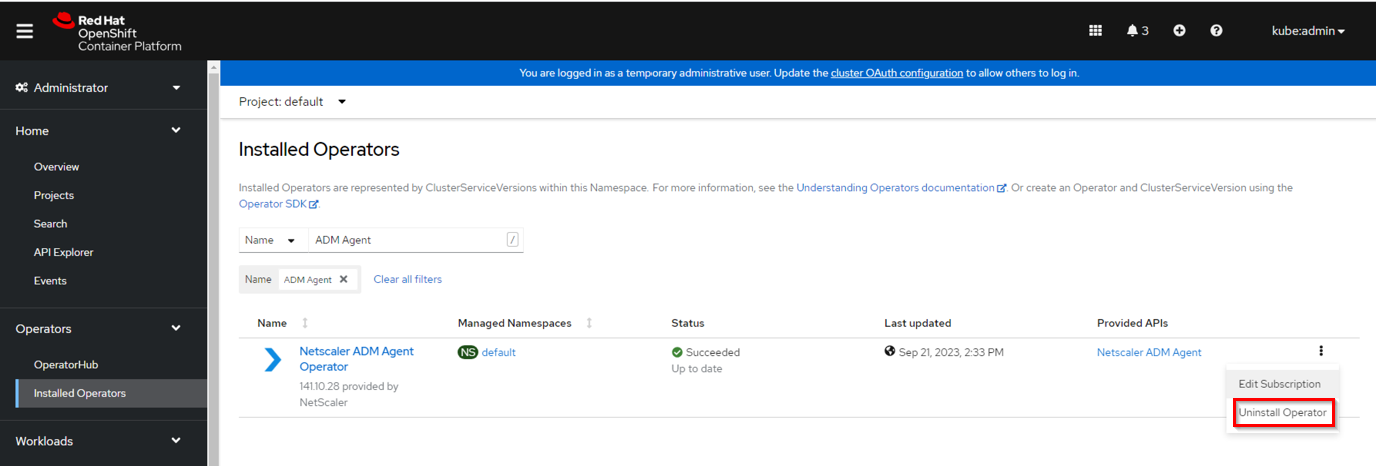
クラスターからエージェントオペレーター Pod をアンインストールする場合は、オペレーター > インストール済みオペレーター に移動し、リストから オペレーターのアンインストール を選択します。