
ロールベースのアクセス制御を構成する
NetScaler Consoleは、企業内の個々のユーザーの役割に基づいてアクセス権限を付与できる、きめ細かなロールベースのアクセス制御(RBAC)を提供します。
NetScaler Consoleでは、すべてのユーザーがCitrix Cloudに追加されます。組織の最初のユーザーとして、まずCitrix Cloudでアカウントを作成し、Citrix Cloudの資格情報を使用してNetScaler Console GUIにログオンする必要があります。スーパー管理者ロールが付与され、デフォルトですべてのNetScaler Consoleアクセス権限を持ちます。後で、Citrix Cloudで組織内の他のユーザーを作成できます。
後で作成され、通常のユーザーとしてNetScaler Consoleにログオンするユーザーは、委任された管理者として知られています。これらのユーザーは、デフォルトではユーザー管理権限を除くすべての権限を持っています。ただし、適切なポリシーを作成し、それらの委任されたユーザーに割り当てることで、特定のユーザー管理権限を付与できます。ユーザー管理権限は、設定 > ユーザーとロールにあります。
特定の権限を割り当てる方法の詳細については、「委任された管理者ユーザーに追加の権限を割り当てる方法」を参照してください。
ポリシー、ロール、グループの作成方法、およびユーザーをグループにバインドする方法の詳細については、以下のセクションで説明します。
例:
次の例は、NetScaler ConsoleでRBACを実現する方法を示しています。
NetScalerグループの責任者であるクリスは、彼の組織におけるNetScaler Consoleのスーパー管理者です。彼は、セキュリティ管理者、アプリケーション管理者、ネットワーク管理者の3つの管理者ロールを作成します。
-
セキュリティ管理者であるデイビッドは、SSL証明書の管理と監視に対して完全なアクセス権を持つ必要がありますが、システム管理操作に対しては読み取り専用アクセス権を持つ必要があります。
-
アプリケーション管理者であるスティーブは、特定のアプリケーションと特定の構成テンプレートのみにアクセスする必要があります。
-
ネットワーク管理者であるグレッグは、システムおよびネットワーク管理へのアクセスが必要です。
-
クリスはまた、ローカルユーザーか外部ユーザーかに関わらず、すべてのユーザーにRBACを提供する必要があります。
次の図は、管理者およびその他のユーザーが持つ権限と、組織内での彼らの役割を示しています。
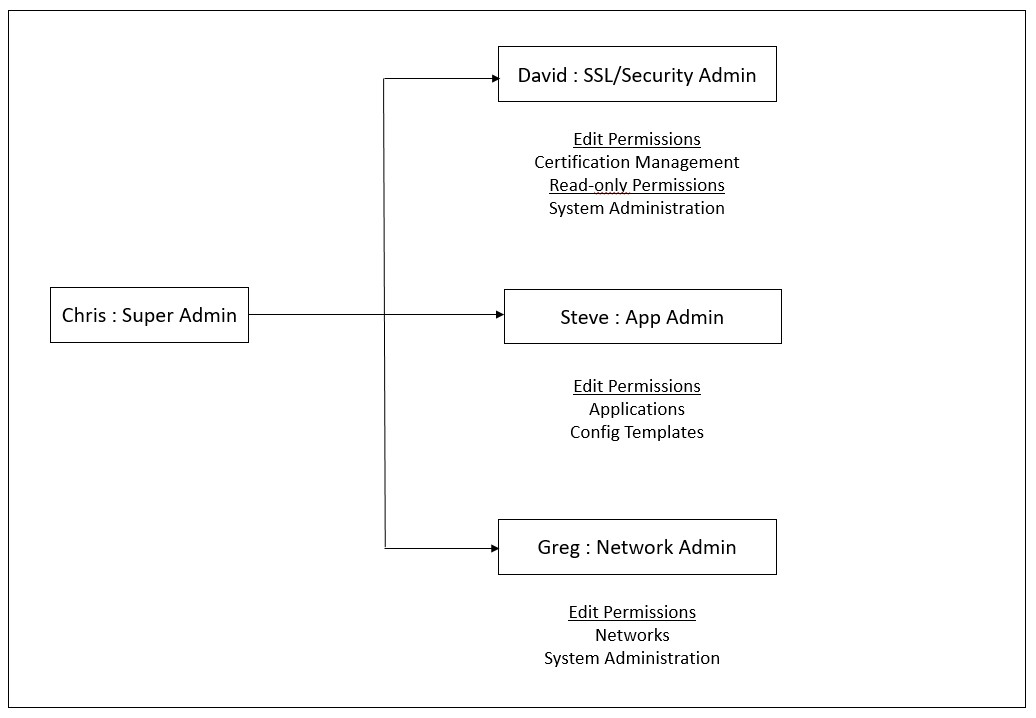
Chrisがユーザーにロールベースのアクセス制御を提供するには、まずCitrix Cloudでユーザーを追加する必要があり、その後でNetScaler Consoleでユーザーを確認できます。Chrisは、各ユーザーの役割に応じてアクセスポリシーを作成する必要があります。アクセスポリシーは役割に厳密に紐付けられています。そのため、Chrisは役割も作成し、その後グループを作成する必要があります。役割は個々のユーザーではなくグループにのみ割り当てることができるためです。
アクセスとは、ファイルの表示、作成、変更、削除など、特定のタスクを実行する機能です。役割は、企業内のユーザーの権限と責任に基づいて定義されます。たとえば、あるユーザーはすべてのネットワーク操作を実行することを許可されるかもしれませんが、別のユーザーはアプリケーションのトラフィックフローを監視し、構成テンプレートの作成を支援することができます。
ポリシーはユーザーの役割を決定します。ポリシーを作成した後、役割を作成し、各役割を1つ以上のポリシーにバインドし、ユーザーに役割を割り当てることができます。ユーザーのグループに役割を割り当てることもできます。グループとは、共通の権限を持つユーザーの集まりです。たとえば、特定のデータセンターを管理しているユーザーはグループに割り当てることができます。役割とは、特定の条件に基づいて特定のグループにユーザーを追加することで、ユーザーに付与されるIDです。NetScaler Consoleでは、役割とポリシーの作成はNetScalerのRBAC機能に固有のものです。役割とポリシーは、企業ニーズの変化に応じて、個々のユーザーの権限を個別に更新することなく、簡単に作成、変更、または廃止できます。
役割は機能ベースまたはリソースベースにすることができます。たとえば、SSL/セキュリティ管理者とアプリケーション管理者を考えてみましょう。SSL/セキュリティ管理者は、SSL証明書の管理および監視機能に完全にアクセスできる必要がありますが、システム管理操作には読み取り専用アクセス権が必要です。アプリケーション管理者は、自分のスコープ内のリソースのみにアクセスできます。
したがって、スーパー管理者であるChrisとしての役割で、組織のセキュリティ管理者であるDavidのアクセスポリシー、役割、およびユーザーグループを構成するために、NetScaler Consoleで次の例のタスクを実行します。
NetScaler Consoleでユーザーを構成する
スーパー管理者として、NetScaler ConsoleではなくCitrix Cloudでアカウントを構成することで、より多くのユーザーを作成できます。新しいユーザーがNetScaler Consoleに追加された場合、適切なグループをユーザーに割り当てることによってのみ、その権限を定義できます。
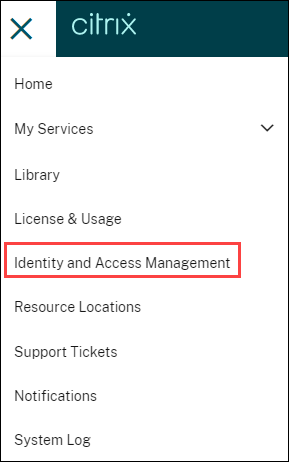
Citrix Cloud™に新しいユーザーを追加するには:
-
-
このタブには、Citrix Cloudで作成されたユーザーが一覧表示されます。
-
リストからIDプロバイダーを選択します。
-
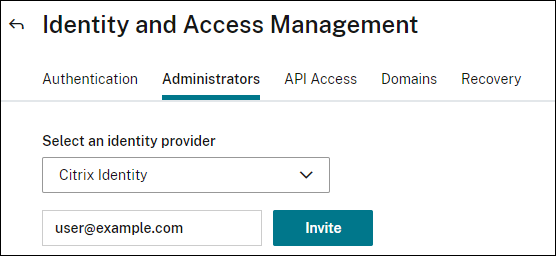 注記:ユーザーはCitrix Cloudからメール招待を受け取ります。ユーザーは、氏名とパスワードを入力して登録プロセスを完了するために、メールに記載されているリンクをクリックする必要があります。その後、資格情報を使用してNetScaler Consoleにログオンします。
-
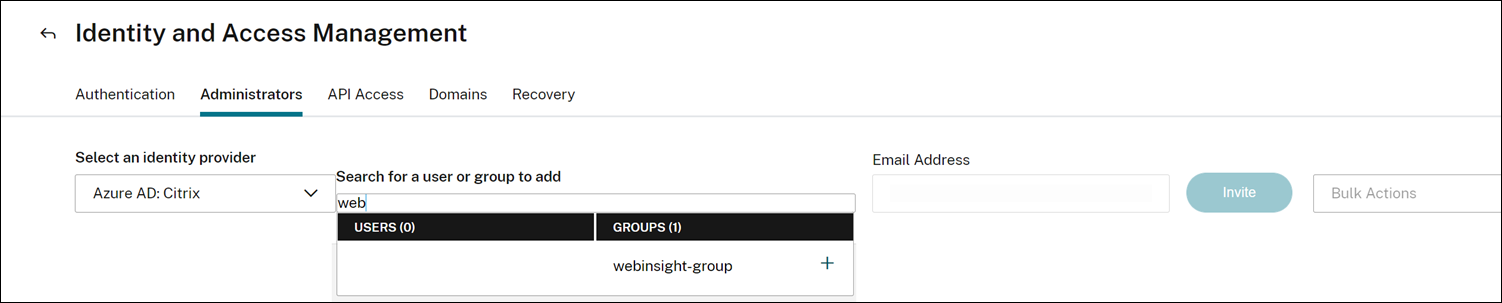
Azure Active Directory (AD): このオプションは、Azure ADがCitrix Cloudに接続されている場合にのみ表示されます。「Azure Active DirectoryをCitrix Cloudに接続する」を参照してください。このオプションを選択してユーザーまたはグループを招待する場合、選択したユーザーまたはグループに対してカスタムアクセスのみを指定できます。ユーザーはAzure ADの資格情報を使用してNetScaler Consoleにログインできます。また、選択したAzure ADに属するユーザーに対してCitrix Identityを作成する必要はありません。招待されたグループにユーザーが追加された場合、新しく追加されたユーザーに招待を送信する必要はありません。このユーザーはAzure ADの資格情報を使用してNetScaler Consoleにアクセスできます。
-
-
指定したユーザーまたはグループに対してカスタムアクセスを選択します。
-
Application Delivery Managmentを選択します。このオプションには、NetScaler Consoleで作成されたユーザーグループが一覧表示されます。ユーザーを追加するグループを選択します。|シトリックス アイデンティティ|アジュール エーディー| |-|-| |
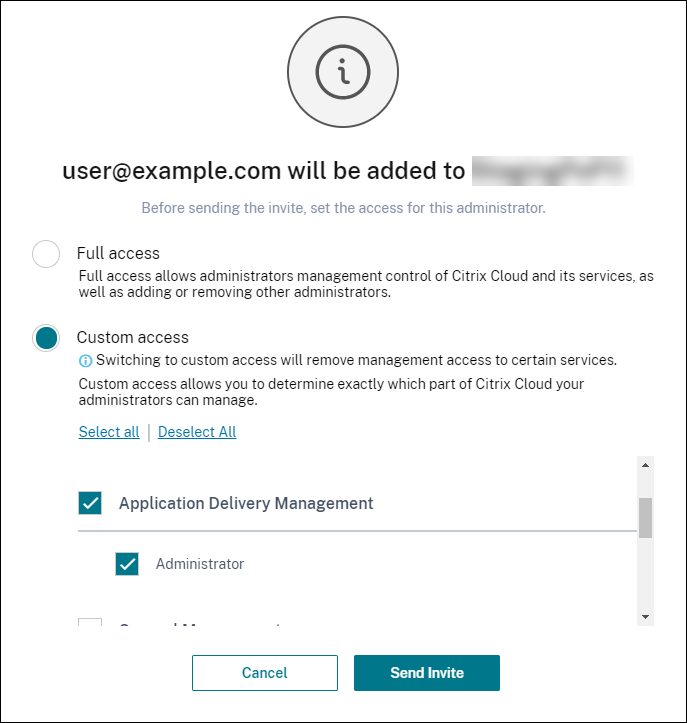 |
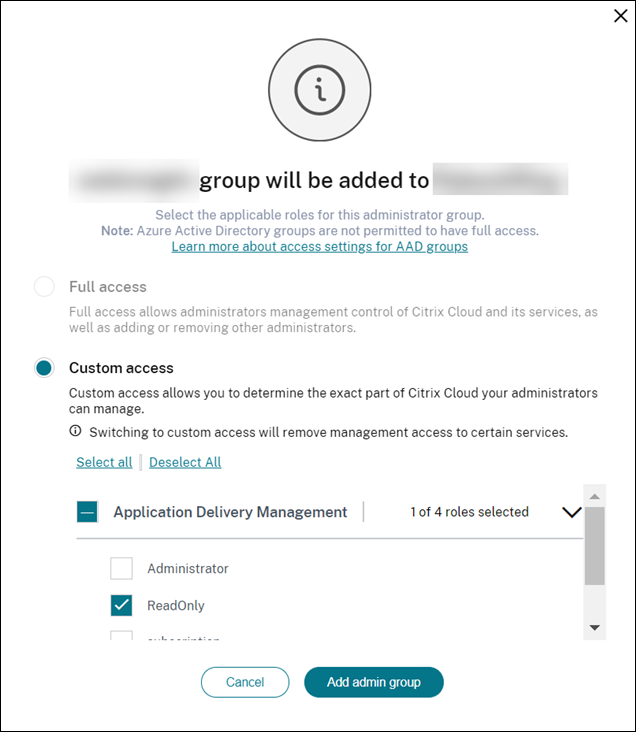 | |招待を送信をクリックします。|管理者グループの追加をクリックします。|
管理者は、NetScaler Consoleのユーザーリストに新しいユーザーが表示されるのは、ユーザーがNetScaler Consoleにログオンした後のみです。
NetScaler Consoleでユーザーを構成するには:
-
NetScaler Console GUIで、設定 > ユーザーとロール > ユーザー に移動します。
-
ユーザーはユーザーページに表示されます。
-
ユーザーを選択して編集をクリックすると、そのユーザーに付与されている権限を編集できます。また、設定ノードの下にあるグループページでグループ権限を編集することもできます。注:
-
ユーザーはCitrix CloudからのみNetScaler Consoleに追加されます。そのため、管理者権限を持っていても、NetScaler Console GUIでユーザーを追加または削除することはできません。グループ権限のみを編集できます。ユーザーはCitrix Cloudから追加または削除できます。
-
ユーザーの詳細情報は、そのユーザーがNetScaler Consoleに少なくとも一度ログインした後にのみ、サービスGUIに表示されます。
-
NetScaler Consoleでアクセスポリシーを構成する
アクセスポリシーは権限を定義します。ポリシーは、ロールを作成することで、ユーザーグループまたは複数のグループに適用できます。ポリシーはユーザーロールを決定します。ポリシーを作成した後、ロールを作成し、各ロールを1つ以上のポリシーにバインドし、ユーザーグループにロールを割り当てる必要があります。NetScaler Consoleには、5つの事前定義されたアクセスポリシーが用意されています。
-
admin\_policy。すべてのNetScaler Consoleノードへのアクセスを許可します。ユーザーは表示権限と編集権限の両方を持ち、すべてのNetScaler Consoleコンテンツを表示でき、すべての編集操作を実行できます。つまり、ユーザーはリソースに対する追加、変更、削除の操作を実行できます。
-
adminExceptSystem\_policy。設定ノードへのアクセスを除く、NetScaler Console GUIのすべてのノードへのユーザーアクセスを許可します。
-
readonly\_policy。読み取り専用権限を付与します。ユーザーはNetScaler Consoleのすべてのコンテンツを表示できますが、いかなる操作も実行する権限はありません。
-
appadmin\_policy。NetScaler Consoleのアプリケーション機能にアクセスするための管理権限を付与します。このポリシーにバインドされたユーザーは、次のことができます。
-
カスタムアプリケーションの追加、変更、削除
-
サービス、サービスグループ、およびコンテンツスイッチングやキャッシュリダイレクションなどのさまざまな仮想サーバーの有効化または無効化
-
-
appreadonly\_policy。アプリケーション機能に対する読み取り専用権限を付与します。このポリシーにバインドされたユーザーはアプリケーションを表示できますが、追加、変更、削除、有効化、または無効化の操作を実行することはできません。
これらの事前定義されたポリシーを編集することはできませんが、独自の(ユーザー定義)ポリシーを作成できます。
以前は、ポリシーをロールに割り当て、ロールをユーザーグループにバインドすると、NetScaler Console GUIでノードレベルのユーザーグループに権限を付与できました。たとえば、負荷分散ノード全体にのみアクセス権限を付与することができました。ユーザーは、負荷分散下のすべてのエンティティ固有のサブノード(仮想サーバー、サービスなど)にアクセスする権限を持つか、負荷分散下のどのノードにもアクセスする権限を持っていませんでした。
NetScaler Console 507.xビルド以降のバージョンでは、アクセスポリシー管理が拡張され、サブノードにも権限を付与できるようになりました。仮想サーバー、サービス、サービスグループ、サーバーなど、すべてのサブノードに対してアクセスポリシー設定を構成できます。
現在、このようなきめ細かいレベルのアクセス権限は、負荷分散ノード下のサブノードに対してのみ、およびGSLBノード下のサブノードに対しても提供できます。
たとえば、管理者として、ユーザーに仮想サーバーの表示のみを許可するアクセス権限を付与したい場合がありますが、負荷分散ノード内のバックエンドサービス、サービスグループ、およびアプリケーションサーバーは許可しません。このようなポリシーが割り当てられたユーザーは、仮想サーバーのみにアクセスできます。
ユーザー定義のアクセスポリシーを作成するには:
-
NetScaler Console GUIで、設定 > ユーザーとロール > アクセスポリシーに移動します。
-
追加をクリックします。
-
アクセスポリシーの作成ページで、ポリシー名フィールドにポリシーの名前を入力し、ポリシーの説明フィールドに説明を入力します。権限セクションには、すべてのNetScaler Console機能が一覧表示され、読み取り専用、有効化/無効化、または編集アクセスを指定するオプションがあります。
-
(+)アイコンをクリックして、各機能グループを多くの機能に展開します。
-
機能名の横にある権限チェックボックスを選択して、ユーザーに権限を付与します。
-
表示: このオプションを使用すると、ユーザーはNetScaler Consoleで機能を表示できます。
-
有効化/無効化: このオプションは、NetScaler Consoleで有効化または無効化アクションを許可するネットワーク機能機能でのみ使用できます。ユーザーは機能を有効または無効にできます。ユーザーは今すぐポーリングアクションを実行することもできます。ユーザーに有効化/無効化権限を付与すると、表示権限も付与されます。このオプションの選択を解除することはできません。
-
編集: このオプションは、ユーザーに完全なアクセス権を付与します。ユーザーは機能とその機能を変更できます。編集権限を付与すると、表示権限と有効化/無効化権限の両方が付与されます。自動選択されたオプションの選択を解除することはできません。
機能のチェックボックスを選択すると、その機能のすべての権限が選択されます。 -
注:負荷分散とGSLBを展開して、その他の構成オプションを表示します。次の画像では、負荷分散機能の構成オプションには異なる権限があります。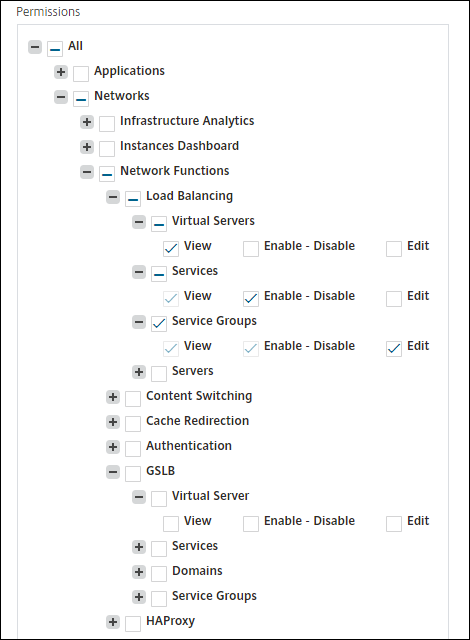 仮想サーバー機能に対して、ユーザーに表示権限が付与されます。ユーザーはNetScaler Consoleで負荷分散仮想サーバーを表示できます。仮想サーバーを表示するには、インフラストラクチャ > ネットワーク機能 > 負荷分散に移動し、仮想サーバータブを選択します。サービス機能に対して、ユーザーに有効化/無効化権限が付与されます。この権限は表示権限も付与します。ユーザーは負荷分散仮想サーバーにバインドされているサービスを有効または無効にできます。また、ユーザーはサービスに対して今すぐポーリングアクションを実行できます。サービスを有効または無効にするには、インフラストラクチャ > ネットワーク機能 > 負荷分散に移動し、サービスタブを選択します。注:ユーザーが有効化/無効化権限を持っている場合、サービスに対する有効化または無効化アクションは、次のページで制限されます。
-
インフラストラクチャ > ネットワーク機能に移動します。
-
仮想サーバーを選択し、構成をクリックします。
-
負荷分散仮想サーバーサービスバインディングページを選択します。 このページで有効化または無効化を選択すると、エラーメッセージが表示されます。
サービスグループ機能に対して、ユーザーに編集権限が付与されます。この権限は、表示権限と有効化/無効化権限が付与される完全なアクセス権を付与します。ユーザーは負荷分散仮想サーバーにバインドされているサービスグループを変更できます。サービスグループを編集するには、インフラストラクチャ > ネットワーク機能 > 負荷分散に移動し、サービスグループタブを選択します。 -
-
「作成」をクリックします。注:「編集」を選択すると、権限セクションで有効として表示されない依存権限が内部的に割り当てられる場合があります。たとえば、障害管理の編集権限を有効にすると、NetScaler Console は、ユーザーがレポートをメールとして送信できるように、メールプロファイルの構成や SMTP サーバー設定の作成の権限を内部的に提供します。
ユーザーにStyleBook権限を付与する
インポート、削除、ダウンロードなどのStyleBook権限を付与するアクセスポリシーを作成できます。
注:
他のStyleBook権限を付与すると、表示権限は自動的に有効になります。
NetScaler Consoleでロールを構成する
NetScaler Consoleでは、各ロールは1つ以上のアクセスポリシーにバインドされます。ポリシーとロールの間で、1対1、1対多、多対多の関係を定義できます。1つのロールを複数のポリシーにバインドすることも、複数のロールを1つのポリシーにバインドすることもできます。
たとえば、あるロールが2つのポリシーにバインドされている場合、一方のポリシーは1つの機能に対するアクセス権限を定義し、もう一方のポリシーは別の機能に対するアクセス権限を定義する場合があります。あるポリシーはNetScaler ConsoleでNetScalerインスタンスを追加する権限を付与し、別のポリシーはStyleBookを作成および展開し、NetScalerインスタンスを構成する権限を付与する場合があります。
複数のポリシーが単一の機能に対して編集権限と読み取り専用権限を定義している場合、編集権限が読み取り専用権限よりも優先されます。
NetScaler Consoleには、次の5つの事前定義されたロールが用意されています。
-
admin\_role。すべてのNetScaler Console機能にアクセスできます。(このロールは
adminpolicyにバインドされています。) -
adminExceptSystem\_role。設定権限を除くネットスケーラー コンソール GUIにアクセスできます。(このロールはadminExceptSystem\_policyにバインドされています)
-
readonly\_role。読み取り専用アクセス権があります。(このロールは
readonlypolicyにバインドされています。) -
appAdmin\_role。NetScaler Console のアプリケーション機能にのみ管理者アクセス権を持ちます。(このロールは appAdminPolicy にバインドされています。).
-
appReadonly\_role。アプリケーション機能への読み取り専用アクセス権を持ちます。(このロールは appReadOnlyPolicy にバインドされています。)
事前定義されたロールを編集することはできませんが、独自の (ユーザー定義の) ロールを作成できます。
ロールを作成し、ポリシーを割り当てるには:
-
NetScaler Console GUI で、Settings > Users & Roles > Roles の順に移動します。
-
Add をクリックします。
-
Create Roles ページで、Role Name フィールドにロールの名前を入力し、Role Description フィールドに説明を入力します (オプション)。
-
Policies セクションで、1 つ以上のポリシーを Configured リストに移動します。注:ポリシーには、すべてのテナントに固有のテナント ID (例:
maasdocfour) がプレフィックスとして付けられます。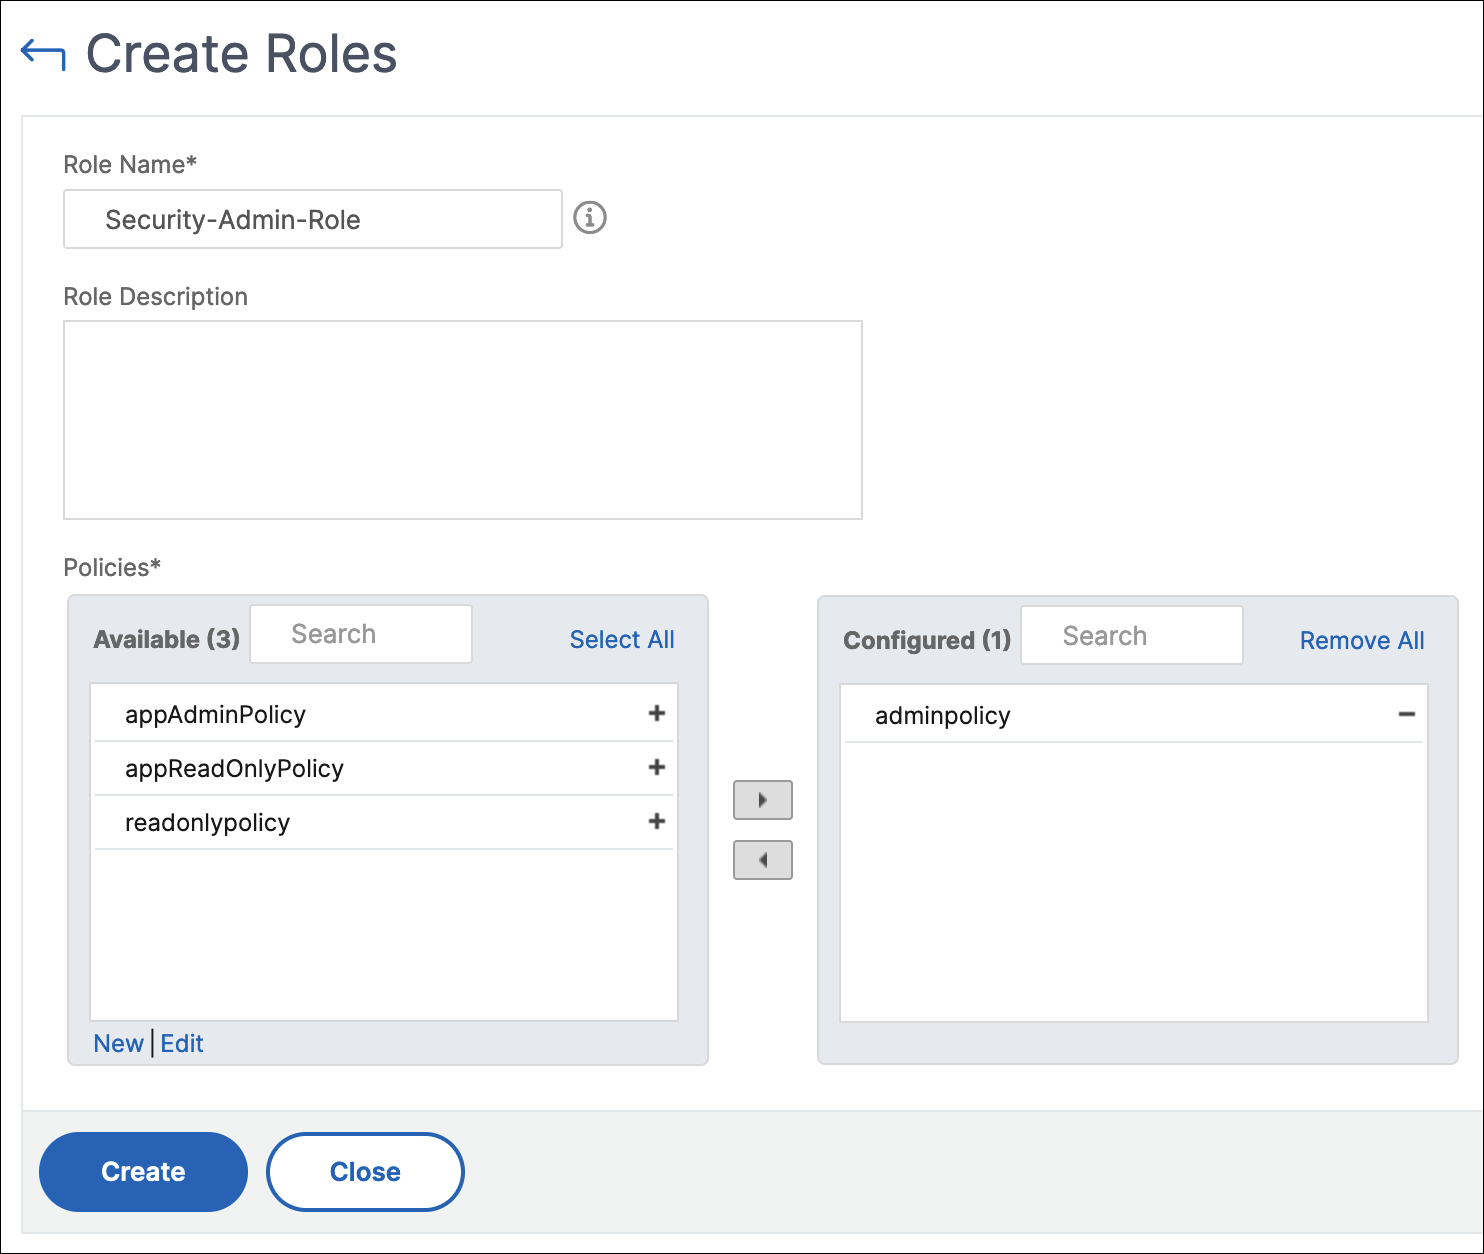 注:New をクリックしてアクセスポリシーを作成するか、Settings > Users & Roles > Access Policies の順に移動してポリシーを作成できます。
-
Create をクリックします。
NetScaler Console でグループを構成する
NetScaler Consoleでは、グループは機能レベルとリソースレベルの両方のアクセス権を持つことができます。たとえば、あるユーザーグループは選択されたNetScalerインスタンスのみにアクセスでき、別のグループは選択された少数のアプリケーションのみにアクセスできる、といった具合です。
グループを作成する際、そのグループにロールを割り当てたり、アプリケーションレベルのアクセス権を付与したり、ユーザーを割り当てたりすることができます。そのグループ内のすべてのユーザーには、NetScaler Consoleで同じアクセス権が割り当てられます。
NetScaler Consoleでは、ネットワーク機能エンティティの個々のレベルでユーザーアクセスを管理できます。エンティティレベルでユーザーまたはグループに特定の権限を動的に割り当てることができます。
NetScaler Consoleは、仮想サーバー、サービス、サービスグループ、およびサーバーをネットワーク機能エンティティとして扱います。
-
仮想サーバー(アプリケーション) - 負荷分散(
lb)、GSLB、コンテキストスイッチング(CS)、キャッシュリダイレクション(CR)、認証(Auth)、およびNetScaler Gateway(vpn) -
サービス - 負荷分散およびGSLBサービス
-
サービスグループ - 負荷分散およびGSLBサービスグループ
-
サーバー - 負荷分散サーバー
グループを作成するには:
-
NetScaler Consoleで、設定 > ユーザーとロール > グループ に移動します。
-
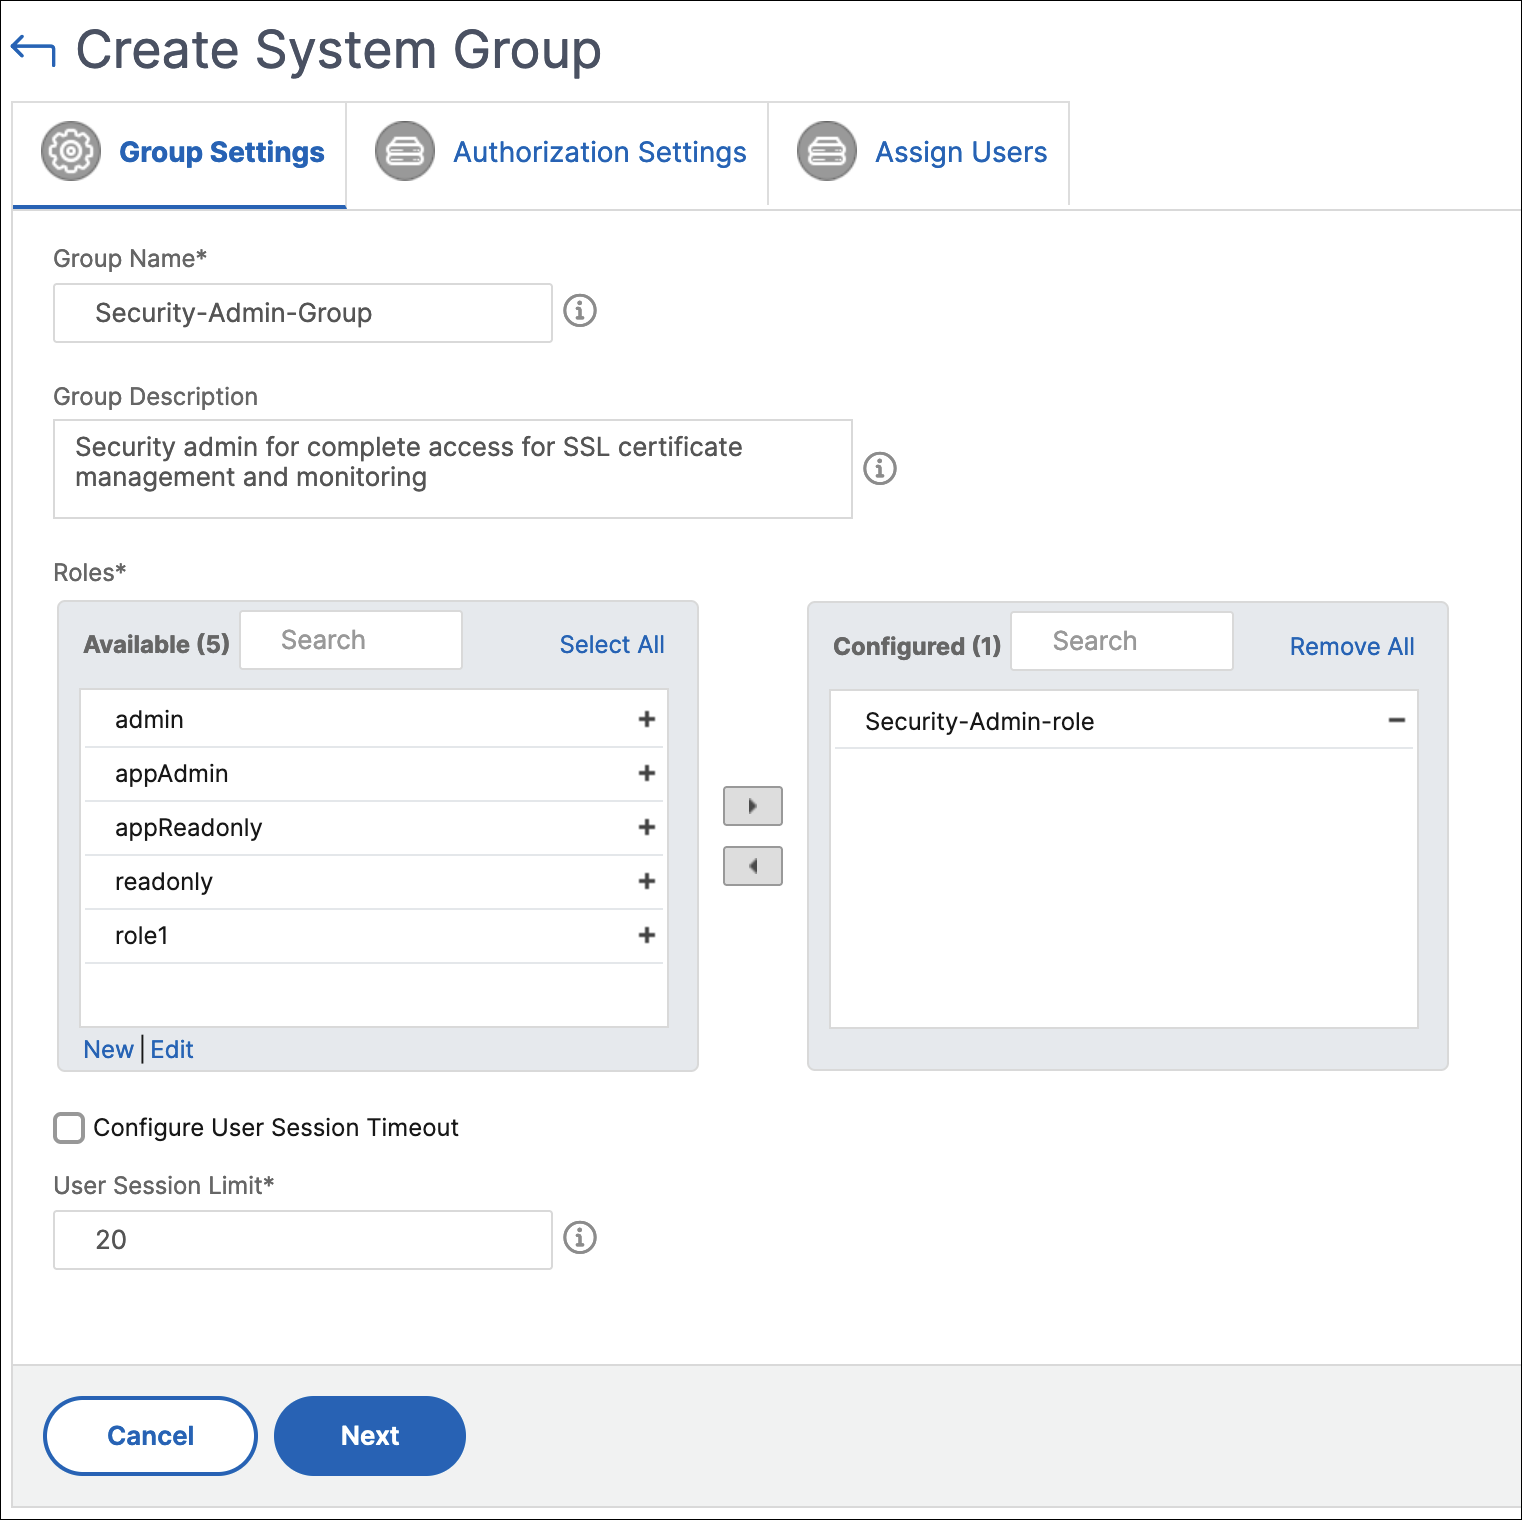
追加 をクリックします。システムグループの作成 ページが表示されます。
-
グループ名 フィールドに、グループの名前を入力します。
-
グループの説明 フィールドに、グループの説明を入力します。適切な説明を提供することで、グループの役割と機能を理解しやすくなります。
-
ロール セクションで、1つ以上のロールを 構成済み リストに移動します。注:役割には、すべてのテナントで一意のテナントID (例:
maasdocfour) がプレフィックスとして付加されます。 -
Available リストで、New または Edit をクリックしてロールを作成または変更できます。または、Settings > Users & Roles > Users に移動して、ユーザーを作成または変更できます。
-
Next をクリックします。
-
Authorization Settings タブで、次のカテゴリからリソースを選択できます。
-
Autoscale™ グループ
-
インスタンス
-
アプリケーション
-
構成テンプレート
-
IPAMプロバイダーとネットワーク
-
StyleBook
-
構成パック
-
ドメイン名
ユーザーがアクセスできるカテゴリから特定のリソースを選択します。オートスケールグループ:ユーザーが表示または管理できる特定のオートスケールグループを選択するには:-
すべてのオートスケールグループチェックボックスをオフにし、オートスケールグループの追加をクリックします。
-
リストから必要なオートスケールグループを選択し、OKをクリックします。
インスタンス:ユーザーが表示または管理できる特定のインスタンスを選択するには:-
すべてのインスタンスチェックボックスをオフにし、インスタンスの選択をクリックします。
-
リストから必要なインスタンスを選択し、OKをクリックします。
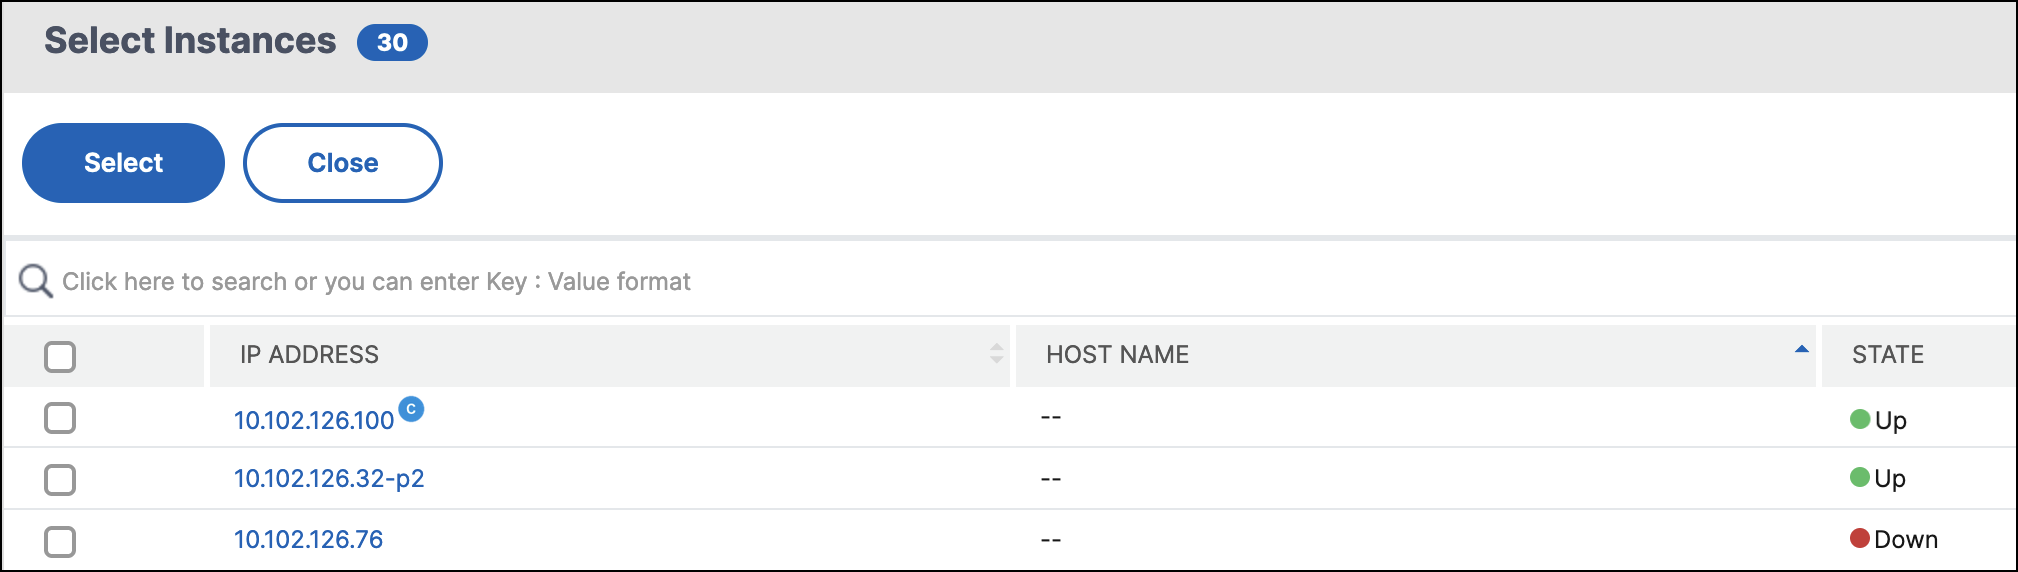
タグ:関連付けられたタグに基づいて、ユーザーが特定のインスタンスを表示または管理することを許可するには:-
すべてのインスタンスチェックボックスをオフにし、タグの選択をクリックします。
-
リストから必要なタグを選択し、OKをクリックします。

後で、選択したタグにさらにインスタンスを関連付けると、承認されたユーザーは新しいインスタンスに自動的にアクセスできるようになります。タグとインスタンスへのタグの関連付けの詳細については、「タグを作成してインスタンスに割り当てる方法」を参照してください。アプリケーション:アプリケーションの選択リストでは、必要なアプリケーションへのユーザーアクセスを許可できます。インスタンスを選択せずにアプリケーションへのアクセスを許可できます。アプリケーションは、ユーザーアクセスを許可するためにインスタンスから独立しているためです。ユーザーにアプリケーションへのアクセスを許可すると、インスタンスの選択に関係なく、そのユーザーはそのアプリケーションのみにアクセスする権限が与えられます。このリストには、次のオプションがあります。-
すべてのアプリケーション: このオプションはデフォルトで選択されています。NetScaler Console に存在するすべてのアプリケーションが追加されます。
-
選択したインスタンスのすべてのアプリケーション: このオプションは、すべてのインスタンスカテゴリからインスタンスを選択した場合にのみ表示されます。選択したインスタンスに存在するすべてのアプリケーションが追加されます。
-
特定のアプリケーション: このオプションを使用すると、ユーザーにアクセスさせたい必要なアプリケーションを追加できます。アプリケーションの追加をクリックし、リストから必要なアプリケーションを選択します。
-
個々のエンティティタイプを選択: このオプションを使用すると、特定の種類のネットワーク機能エンティティと対応するエンティティを選択できます。個々のエンティティを追加するか、必要なエンティティタイプの下にあるすべてのエンティティを選択して、ユーザーにアクセスを許可できます。バインドされたエンティティにも適用オプションは、選択したエンティティタイプにバインドされているエンティティを承認します。たとえば、アプリケーションを選択し、バインドされたエンティティにも適用を選択すると、NetScaler Console は選択したアプリケーションにバインドされているすべてのエンティティを承認します。注:バインドされたエンティティを承認する場合は、1つのエンティティタイプのみを選択していることを確認してください。
正規表現を使用して、グループの正規表現条件を満たすネットワーク機能エンティティを検索して追加できます。指定された正規表現はNetScaler Consoleに保持されます。正規表現を追加するには、次の手順を実行します。-
正規表現の追加をクリックします。
-
テキストボックスに正規表現を指定します。次の画像は、特定のアプリケーションオプションを選択したときに、正規表現を使用してアプリケーションを追加する方法を示しています。
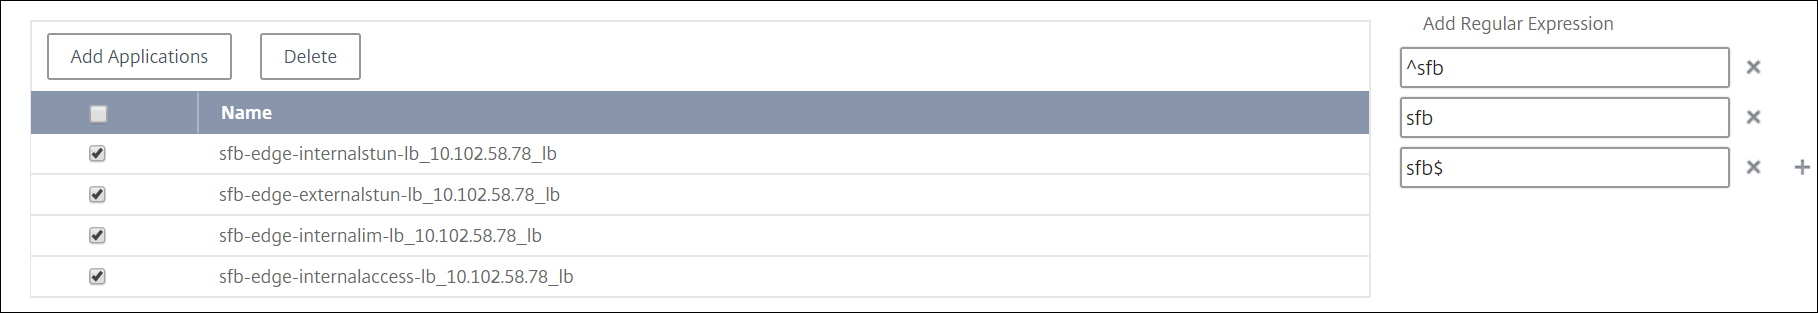 次の画像は、個々のエンティティタイプを選択オプションを選択したときに、正規表現を使用してネットワーク機能エンティティを追加する方法を示しています。
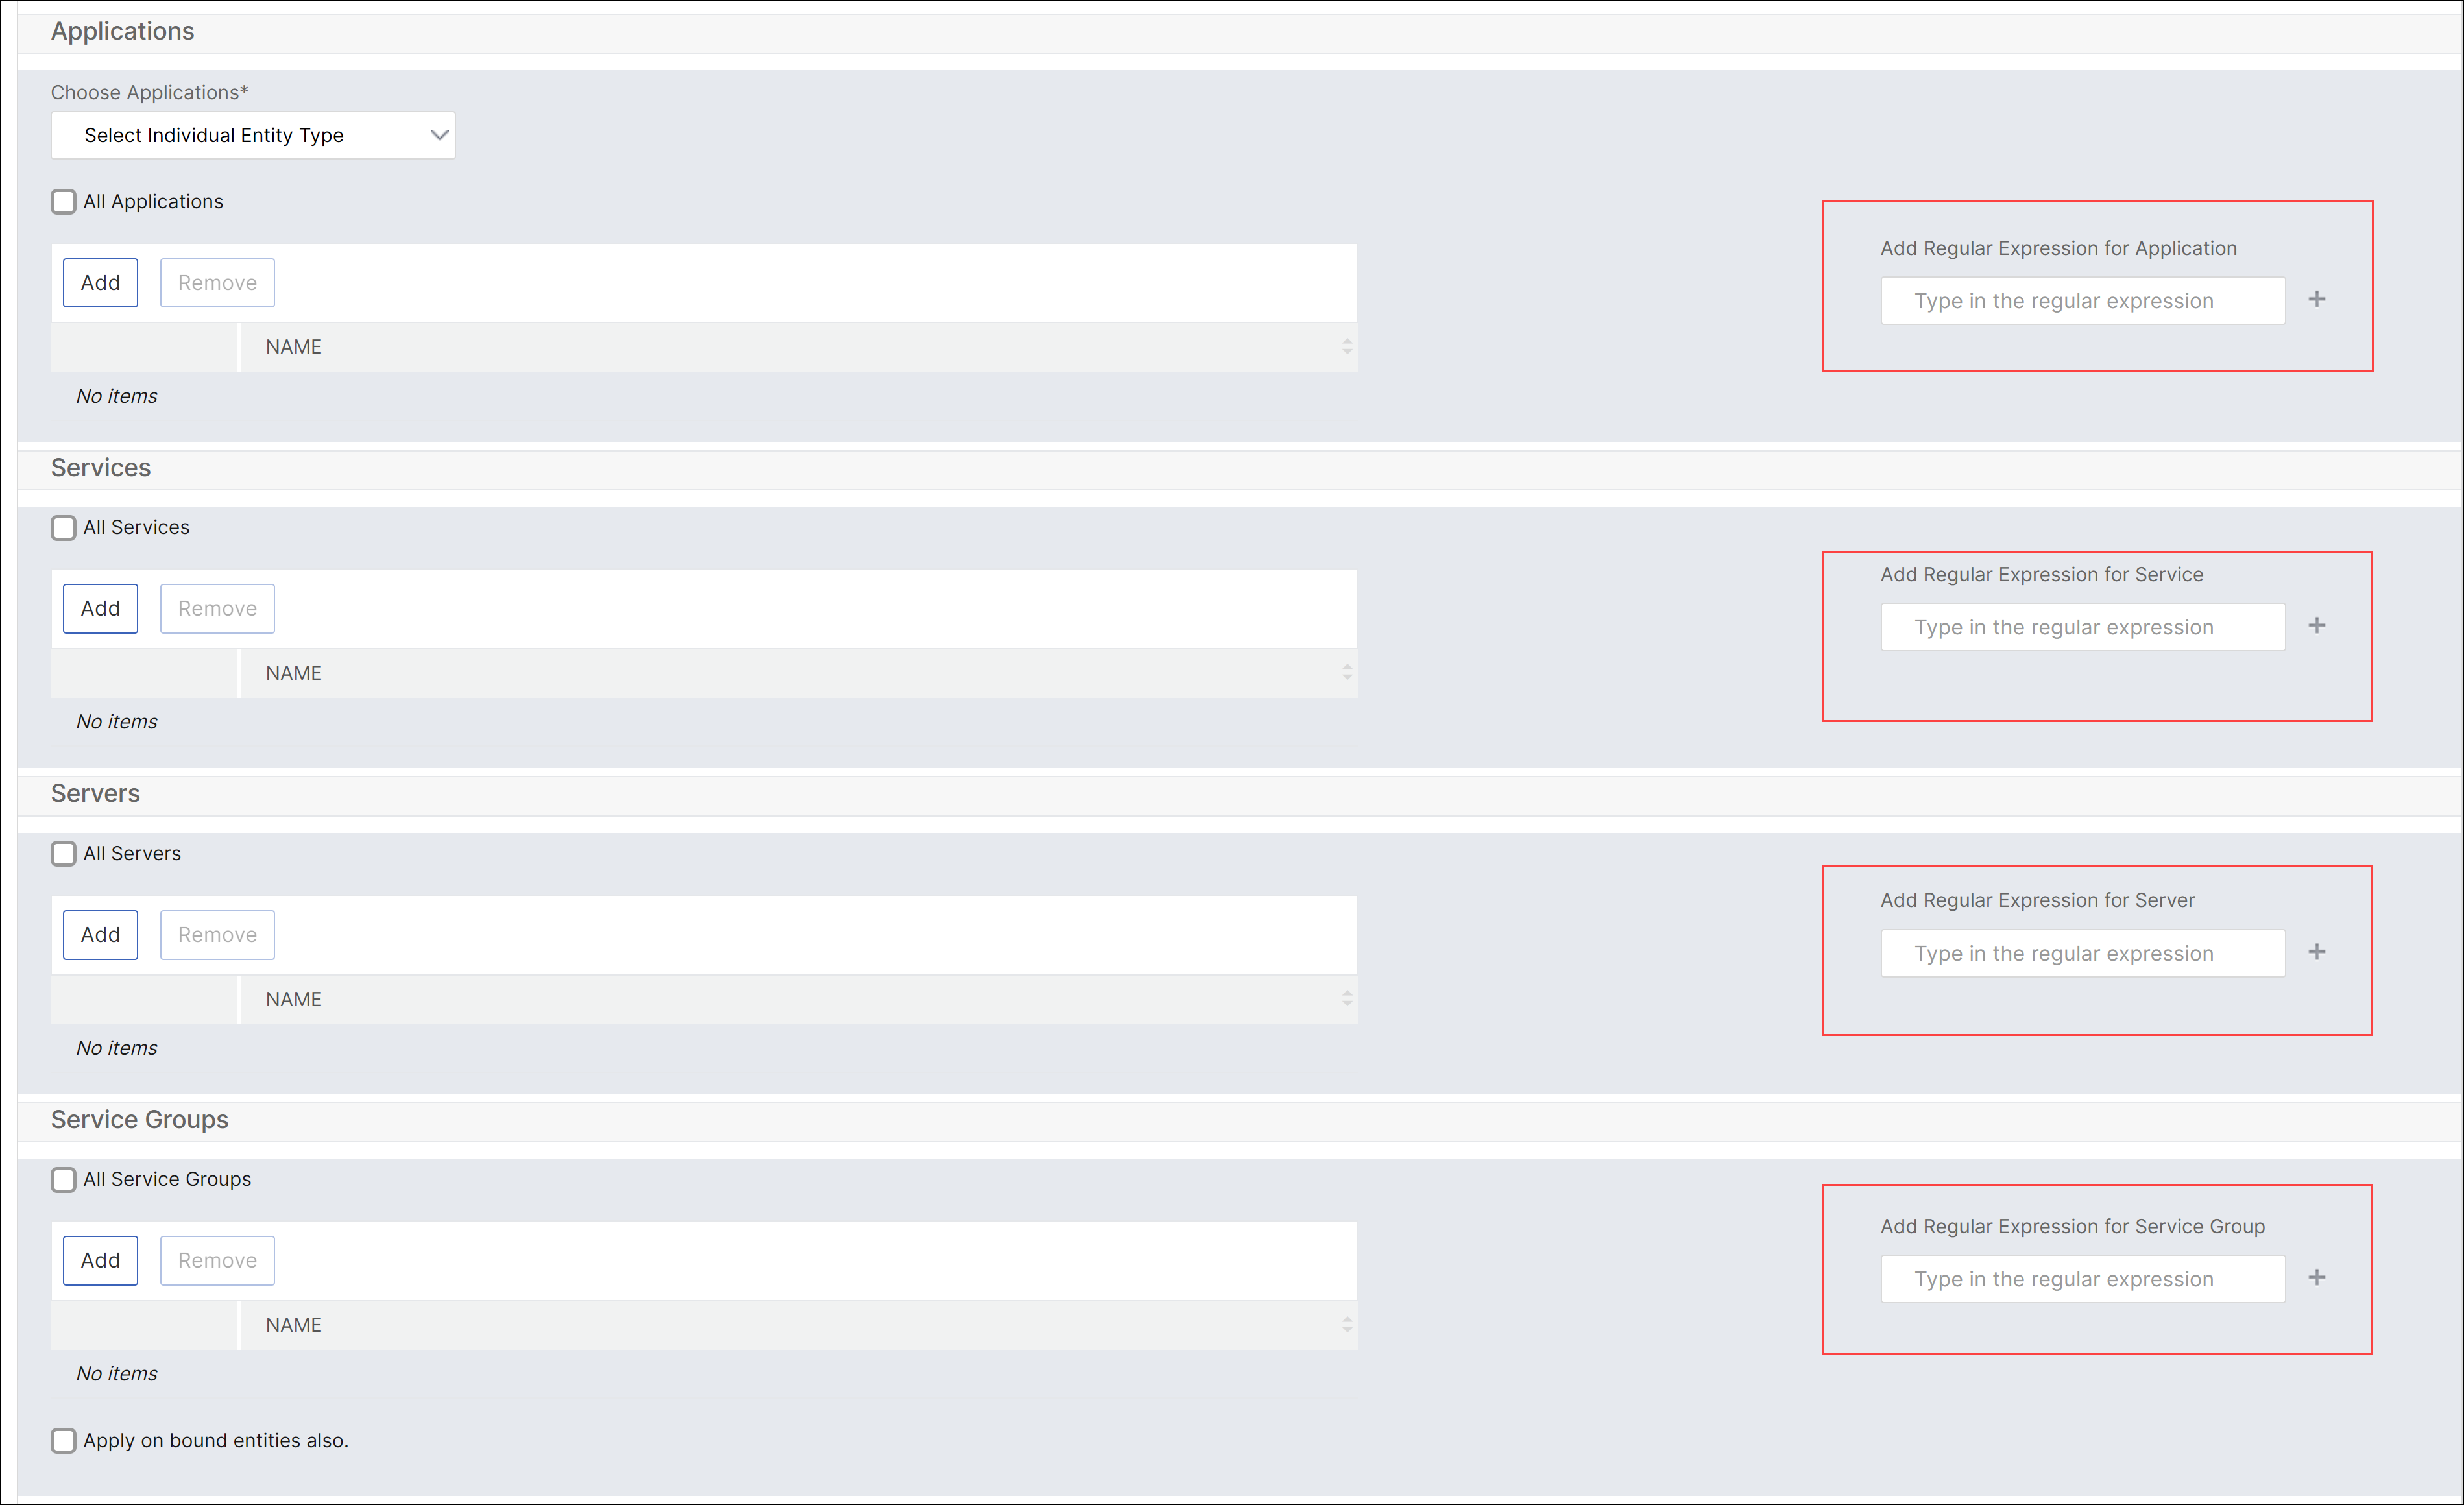
さらに正規表現を追加する場合は、**+**アイコンをクリックします。注:正規表現は、サーバーエンティティタイプの場合、サーバー名のみに一致し、サーバーIPアドレスには一致しません。検出されたエンティティに対してバインドされたエンティティにも適用オプションを選択すると、ユーザーは検出されたエンティティにバインドされているエンティティに自動的にアクセスできます。正規表現は、承認スコープを更新するためにシステムに保存されます。新しいエンティティがそのエンティティタイプの正規表現に一致すると、NetScaler Consoleは承認スコープを新しいエンティティに更新します。構成テンプレート:ユーザーが表示または管理できる特定の構成テンプレートを選択する場合は、次の手順を実行します。-
すべての構成テンプレートをクリアし、構成テンプレートの追加をクリックします。
-
リストから必要なテンプレートを選択し、OKをクリックします。
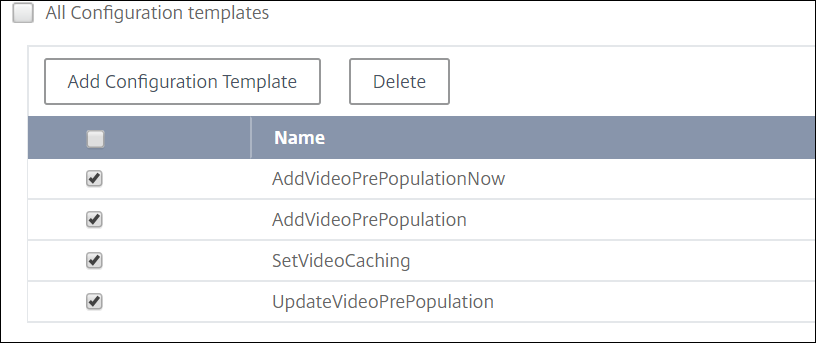
IPAMプロバイダーとネットワーク:ユーザーが表示または管理できる特定のIPAMプロバイダーとネットワークを追加する場合は、以下を実行します。-
プロバイダーの追加 - すべてのプロバイダーをクリアし、プロバイダーの追加をクリックします。必要なプロバイダーを選択し、OKをクリックできます。
-
ネットワークの追加 - すべてのネットワークをクリアし、ネットワークの追加をクリックします。必要なネットワークを選択し、OKをクリックできます。
StyleBook:ユーザーが表示または管理できる特定のStyleBookを選択する場合は、次の手順を実行します。-
すべてのStyleBookチェックボックスをオフにし、グループにStyleBookを追加をクリックします。個々のStyleBookを選択するか、フィルタークエリを指定してStyleBookを承認できます。個々のStyleBookを選択したい場合は、個々のStyleBookペインからStyleBookを選択し、選択を保存をクリックします。クエリを使用してStyleBookを検索したい場合は、カスタムフィルターペインを選択します。クエリは、キーが
name、namespace、およびversionであるキーと値のペアの文字列です。値として正規表現を使用して、グループの正規表現条件を満たすStyleBookを検索して追加することもできます。StyleBookを検索するためのカスタムフィルタークエリは、AndとOrの両方の操作をサポートします。例:name=lb-mon|lb AND namespace=com.citrix.adc.stylebooks AND version=1.0このクエリは、次の条件を満たすStyleBookを一覧表示します。-
StyleBook名が
lb-monまたはlbのいずれかです。 -
StyleBook namespace は
com.citrix.adc.stylebooksです。 -
StyleBook version は
1.0です。
キー式に定義されている値式の間でOr演算を使用します。例:-
name=lb-mon|lbクエリは有効です。これは、名前がlb-monまたはlbのいずれかであるStyleBookを返します。 -
name=lb-mon | version=1.0クエリは無効です。
検索結果を表示するにはEnterを押し、Save Query をクリックします。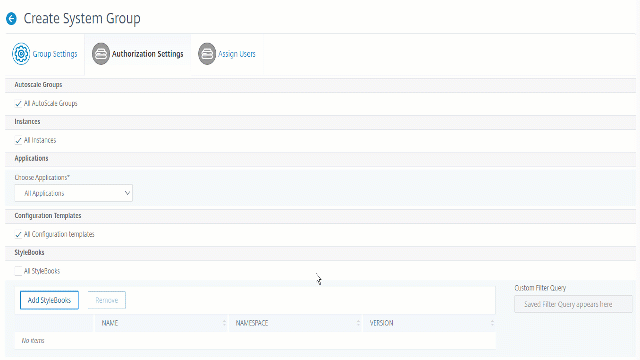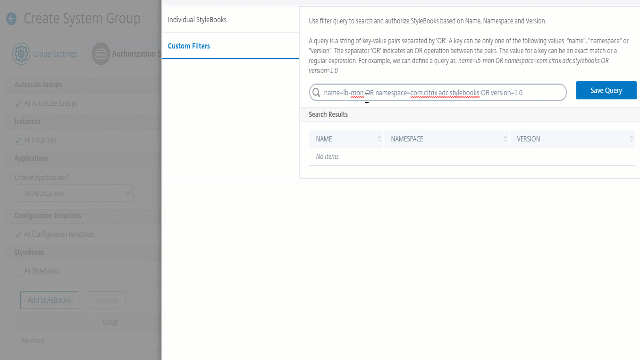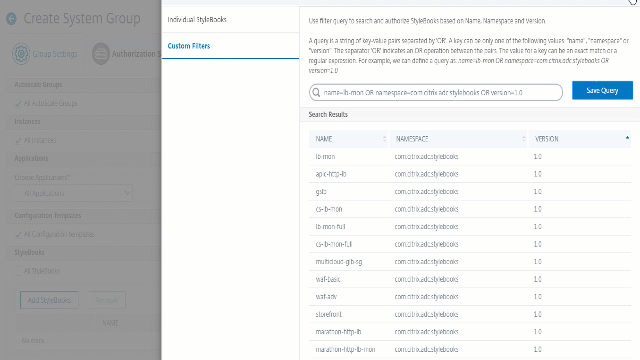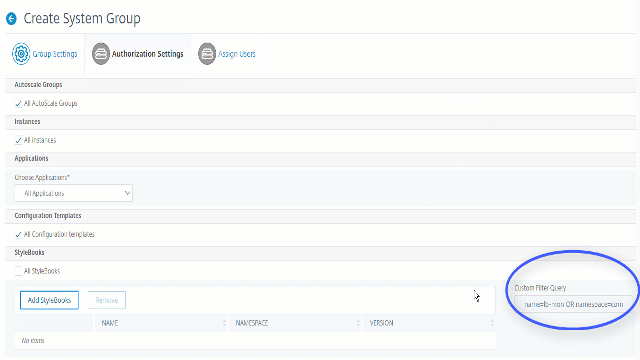 保存されたクエリは、Custom Filters Query に表示されます。保存されたクエリに基づいて、NetScaler Console はそれらの StyleBook へのユーザーアクセスを提供します。
-
-
リストから必要な StyleBook を選択し、OK をクリックします。グループを作成し、そのグループにユーザーを追加する際に、必要な StyleBook を選択できます。ユーザーが許可された StyleBook を選択すると、すべての依存 StyleBook も選択されます。
構成パック:構成パックで、次のいずれかのオプションを選択します。-
すべての構成: このオプションはデフォルトで選択されています。これにより、ユーザーはADM内のすべての構成を管理できます。
-
選択したStyleBookのすべての構成: このオプションは、選択したStyleBookのすべての構成パックを追加します。
-
特定の構成: このオプションを使用すると、任意のStyleBookの特定の構成を追加できます。
-
ユーザーグループによって作成されたすべての構成: このオプションを使用すると、ユーザーは同じグループのユーザーによって作成された構成のみにアクセスできます。
グループを作成し、そのグループにユーザーを割り当てる際に、該当する構成パックを選択できます。ドメイン名:ユーザーが表示または管理できる特定のドメイン名を選択する場合は、次の手順を実行します。-
すべてのドメイン名チェックボックスをオフにし、ドメイン名の追加をクリックします。
-
リストから必要なドメイン名を選択し、OKをクリックします。
-
グループの作成をクリックします。
-
ユーザーの割り当てセクションで、利用可能リストからユーザーを選択し、そのユーザーを構成済みリストに追加します。
注:新規をクリックして、新しいユーザーを追加することもできます。ユーザーの割り当て(/en-us/netscaler-console-service/media/ns-assign-users.png)-
完了をクリックします。
-
承認スコープに基づいてユーザーアクセスがどのように変化するか
管理者が異なるアクセスポリシー設定を持つグループにユーザーを追加すると、そのユーザーは複数の承認スコープとアクセスポリシーにマッピングされます。
この場合、NetScaler Console は、特定の承認スコープに応じて、ユーザーにアプリケーションへのアクセスを許可します。
Policy-1 と Policy-2 の2つのポリシーを持つグループに割り当てられているユーザーを考えてみましょう。
-
Policy-1 – アプリケーションへの表示のみの権限。
-
Policy-2 – アプリケーションへの表示および編集権限。
承認スコープによるユーザーアクセスの変更(/en-us/netscaler-console-service/media/user-authorization-with-user-authorization-scopes.png)
ユーザーは Policy-1 で指定されたアプリケーションを表示できます。また、このユーザーは Policy-2 で指定されたアプリケーションを表示および編集できます。Group-1 アプリケーションへの編集アクセスは、Group-1 の承認スコープに含まれないため制限されます。
制限事項
以下の NetScaler Console 機能は、RBAC を完全にサポートしていません。
-
Analytics - 分析モジュールは RBAC を完全にサポートしていません。RBAC のサポートはインスタンスレベルに限定されており、Gateway Insight、HDX™ Insight、および Security Insight の分析モジュールではアプリケーションレベルには適用されません。
-
例 1: インスタンスベースの RBAC (サポート対象)。いくつかのインスタンスを割り当てられた管理者は、HDX Insight > Devices の下にそれらのインスタンスのみを表示でき、HDX Insight > Applications の下には対応する仮想サーバーのみを表示できます。これは、RBAC がインスタンスレベルでサポートされているためです。
-
例 2: アプリケーションベースの RBAC (サポート対象外)。いくつかのアプリケーションを割り当てられた管理者は、HDX Insight > Applications の下のすべての仮想サーバーを表示できますが、それらにアクセスすることはできません。これは、RBAC がアプリケーションレベルでサポートされていないためです。
-
-
StyleBooks – StyleBooks では RBAC が完全にサポートされていません。
-
多くのユーザーが単一の StyleBook にアクセスできるが、異なる NetScaler インスタンスへのアクセス権限を持っている状況を考えてみましょう。ユーザーは、自分以外のインスタンスにアクセスできないため、自分のインスタンスで構成パックを作成および更新できます。しかし、自分以外の NetScaler インスタンスで作成された構成パックやオブジェクトは引き続き表示できます。
-