Microsoft ADFSプロキシStyleBook
Microsoft ADFSプロキシは、内部のフェデレーション対応リソースとクラウドベースのリソースの両方にシングルサインオンアクセスを提供することで、重要な役割を果たします。クラウドベースのリソースの一例として、Office 365があります。ADFSプロキシサーバーの目的は、インターネットからアクセスできないADFSサーバーへの要求を受信して転送することです。ADFSプロキシはリバースプロキシであり、通常、組織の境界ネットワーク(DMZ)に配置されます。ADFSプロキシは、リモートユーザーの接続性とアプリケーションアクセスにおいて重要な役割を果たします。
NetScalerは、セキュアな接続性、認証、およびフェデレーションIDの処理を可能にする正確なテクノロジーを備えています。NetScalerをADFSプロキシとして使用することで、DMZに追加のコンポーネントをデプロイする必要がなくなります。
NetScaler ConsoleのMicrosoft ADFSプロキシStyleBookを使用すると、NetScalerインスタンス上にADFSプロキシサーバーを構成できます。
次の図は、NetScalerインスタンスをエンタープライズDMZ内のADFSプロキシサーバーとして展開する様子を示しています。
NetScalerインスタンスをADFSプロキシとして展開する(/en-us/netscaler-console-service/media/nmas-adfs-proxy-stylebooks-1.png)
NetScalerをADFSプロキシとして使用する利点
-
ロードバランシングとADFSプロキシの両方のニーズに対応
-
内部および外部ユーザーアクセスの両方のシナリオをサポート
-
豊富な事前認証方法をサポート
-
ユーザーにシングルサインオンエクスペリエンスを提供
-
アクティブプロトコルとパッシブプロトコルの両方をサポート
-
アクティブプロトコルアプリの例:Microsoft Outlook、Microsoft Skype for Business
-
パッシブプロトコルアプリの例:Microsoft Outlook Web App、Webブラウザ
-
-
DMZベースの展開向けに強化されたデバイス
-
追加のNetScalerコア機能を使用することで価値を付加します
-
コンテンツスイッチング
-
SSLオフロード
-
リライト
-
セキュリティ (NetScaler AAA)
-
アクティブプロトコルベースのシナリオでは、Office 365に接続して資格情報を提供できます。Microsoft Federation Gatewayは、アクティブプロトコルクライアントに代わってADFSサービス(ADFSプロキシ経由)に接続します。その後、ゲートウェイは基本認証(401)を使用して資格情報を送信します。NetScalerは、ADFSサービスへのアクセス前にクライアント認証を処理します。認証後、ADFSサービスはSAMLトークンをFederation Gatewayに提供します。Federation Gatewayは、Office 365にトークンを送信してクライアントアクセスを提供します。
パッシブクライアントの場合、ADFSプロキシStyleBookはKerberos Constrained Delegation (KCD) ユーザーアカウントを作成します。KCDアカウントは、ADFSサーバーに接続するためのKerberos SSO認証に必要です。StyleBookはLDAPポリシーとセッションポリシーも生成します。これらのポリシーは、後にパッシブクライアントの認証を処理するNetScaler AAA仮想サーバーにバインドされます。
StyleBookは、NetScaler上のDNSサーバーがADFS用に構成されていることも保証できます。
以下の構成セクションでは、アクティブおよびパッシブプロトコルベースのクライアント認証の両方を処理するようにNetScalerを設定する方法について説明します。
構成の詳細
以下の表に、この統合を正常に展開するために必要な最小ソフトウェアバージョンを示します。
| 製品 | 最小要件バージョン |
|---|---|
| NetScaler | 11.0、Advanced/Premiumライセンス |
以下の手順は、適切な外部および内部DNSエントリをすでに作成していることを前提としています。
NetScaler Console から Microsoft ADFS プロキシ StyleBook 構成を展開する
以下の手順は、ビジネスネットワークで Microsoft ADFS プロキシ StyleBook を実装する際に役立ちます。
Microsoft ADFS プロキシ StyleBook を展開するには
-
NetScaler Console で、Applications > Configuration > StyleBooks に移動します。StyleBooks ページには、NetScaler Console で使用できるすべての StyleBook が表示されます。
-
下にスクロールして、Microsoft ADFS プロキシ StyleBook を見つけます。Create Configuration をクリックします。 StyleBook はユーザーインターフェイスページとして開き、この StyleBook で定義されているすべてのパラメーターの値を入力できます。
-
次のパラメーターの値を入力します。
-
ADFS プロキシ展開名。ネットワークに展開される ADFS プロキシ構成の名前を選択します。
-
ADFS サーバーの FQDN または IP。ネットワーク内のすべての ADFS サーバーの IP アドレスまたは FQDN (ドメイン名) を入力します。
-
ADFS プロキシパブリック VIP IP。ADFS プロキシサーバーとして機能する NetScaler 上のパブリック仮想 IP アドレスを入力します。
ADFS パラメーターを指定する (/en-us/netscaler-console-service/media/nmas-adfs-proxy-stylebooks-2.png) -
-
ADFS プロキシ証明書セクションで、SSL 証明書と証明書キーの詳細を入力します。この SSL 証明書は、NetScaler インスタンス上に作成されたすべての仮想サーバーにバインドされます。ローカルストレージフォルダーから該当するファイルを選択します。.pem 形式の暗号化された秘密キーをロードするために、秘密キーパスワードを入力することもできます。ADFS プロキシ証明書を指定する (/en-us/netscaler-console-service/media/nmas-adfs-proxy-stylebooks-3.png)「Advanced Certificate Settings」チェックボックスを有効にすることもできます。ここでは、証明書の有効期限通知期間、証明書の有効期限モニターの有効化または無効化などの詳細を入力できます。
-
オプションで、SSL証明書がNetScalerにCA公開証明書をインストールする必要がある場合は、「SSL CA Certificate」チェックボックスを選択できます。「Advanced Certificate Settings」セクションで「Is a CA Certificate」を選択していることを確認してください。
-
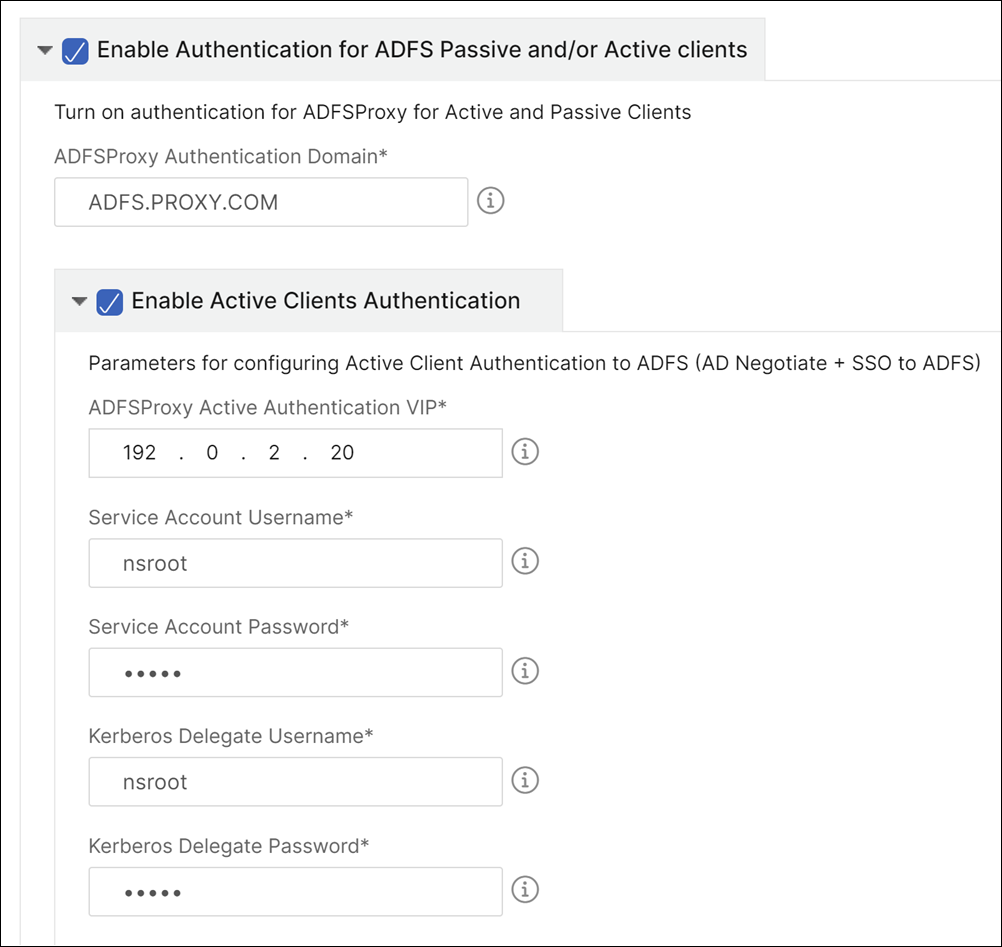
アクティブクライアントとパッシブクライアントの認証を有効にします。ユーザー認証のためにActive Directoryで使用されるDNSドメイン名を入力します。その後、アクティブクライアントまたはパッシブクライアント、あるいはその両方の認証を設定できます。
-
アクティブクライアントの認証を有効にするには、以下の詳細を入力します。注アクティブクライアントのサポートを設定することはオプションです。
-
ADFS Proxy Active Authentication VIP。アクティブクライアントが認証のためにリダイレクトされるNetScalerインスタンス上の仮想認証サーバーの仮想IPアドレスを入力します。
-
Service Account Username。NetScalerがユーザーをActive Directoryに認証するために使用するサービスアカウントのユーザー名を入力します。
-
Service Account Password。NetScalerがユーザーをActive Directoryに認証するために使用するパスワードを入力します。
-
-
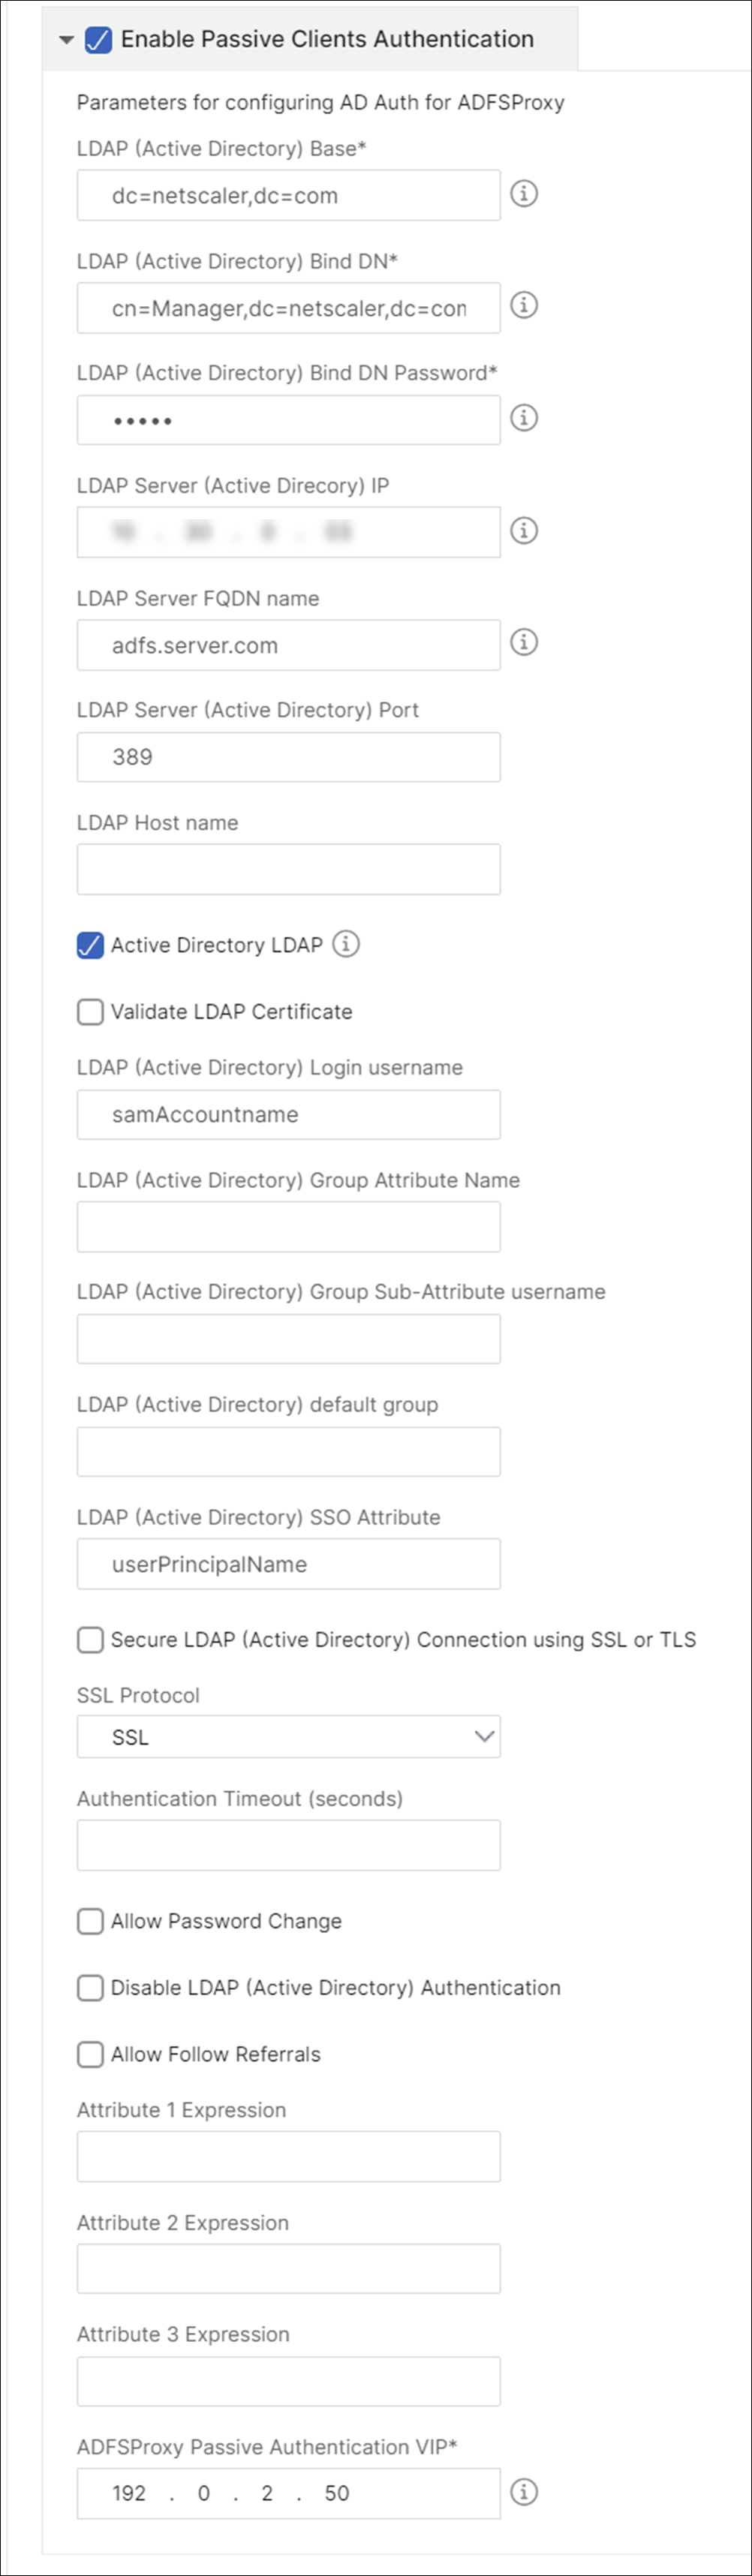
対応するオプションを有効にし、LDAP設定を構成することで、パッシブクライアントの認証を設定します。注パッシブクライアントのサポートを設定することはオプションです。パッシブクライアントの認証を有効にするには、以下の詳細を入力します。
-
LDAP (Active Directory) Base。認証を許可するために、Active Directory (AD) 内でユーザーアカウントが存在するドメインのベースドメイン名を入力します。例:
dc=netscaler,dc=com -
「LDAP (Active Directory) バインド DN。ADツリーを参照する権限を持つドメインアカウント(設定を容易にするためにメールアドレスを使用)を追加します。例: cn=Manager,
dc=netscaler,dc=com」 -
「LDAP (Active Directory) バインド DN パスワード。認証用のドメインアカウントのパスワードを入力します。」.「このセクションで値を入力する必要があるその他のフィールドは次のとおりです。」:
-
「LDAPサーバー (Active Directory) IP。AD認証が正しく機能するように、Active DirectoryサーバーのIPアドレスを入力します。」.
-
「LDAPサーバー FQDN名。Active DirectoryサーバーのFQDN名を入力します。FQDN名はオプションです。ステップ1のようにIPアドレスまたはFQDN名を入力します。」.
-
「LDAPサーバー Active Directoryポート。デフォルトでは、LDAPプロトコルのTCPおよびUDPポートは389ですが、セキュアLDAPのTCPポートは636です。」.
-
「LDAP (Active Directory) ログインユーザー名。ユーザー名を「sAMAccountName」として入力します。」
-
「ADFSプロキシ パッシブ認証VIP。パッシブクライアント用のADFSプロキシ仮想サーバーのIPアドレスを入力します。」.「注」「「*」でマークされたフィールドは必須です。」.
「 」
-
-
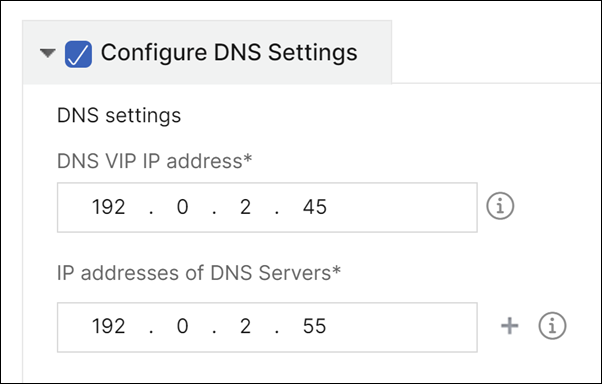
「オプションで、DNSサーバー用のDNS VIPを構成することもできます。」.「
 」
-
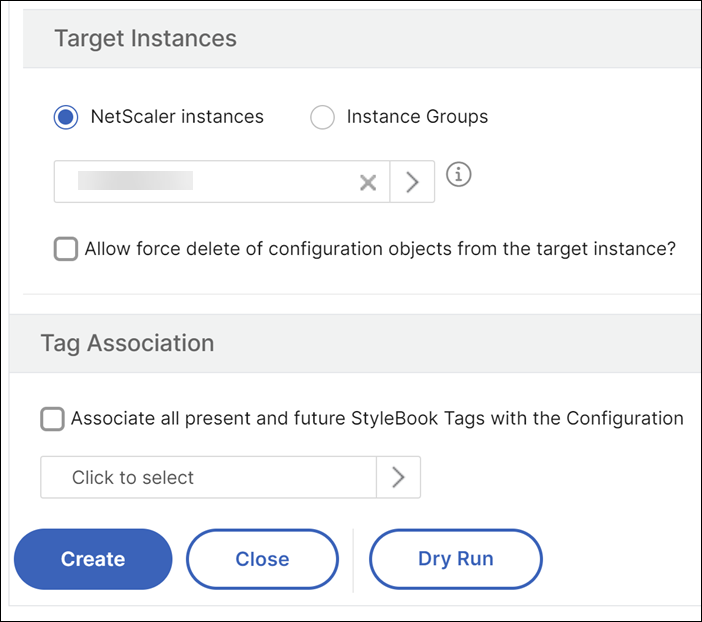
「ターゲットインスタンスをクリックし、このMicrosoft ADFSプロキシ構成を展開するNetScalerインスタンスを選択します。作成をクリックして構成を作成し、選択したNetScalerインスタンスに構成を展開します。」.「
 」
注
Citrixでは、実際の構成を実行する前に、ドライランを選択することをお勧めします。まず、StyleBookによってターゲットのNetScalerインスタンスに作成される構成オブジェクトを表示できます。その後、作成をクリックして、選択したインスタンスに構成を展開できます。
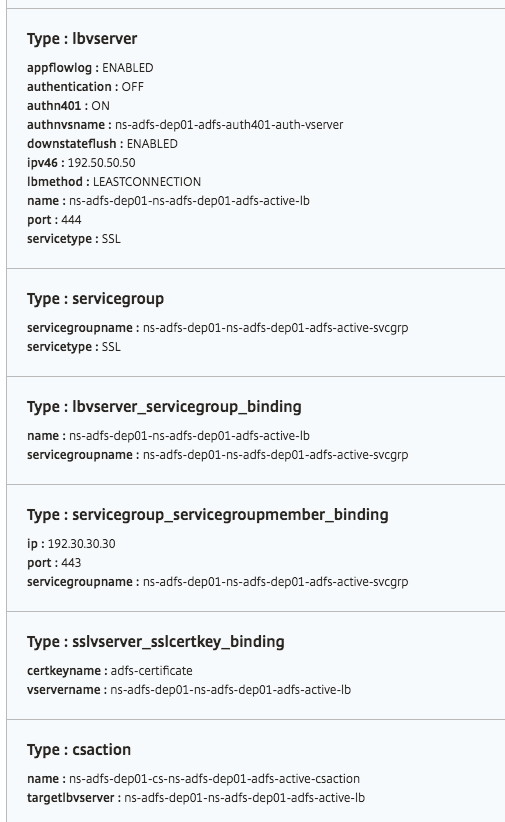
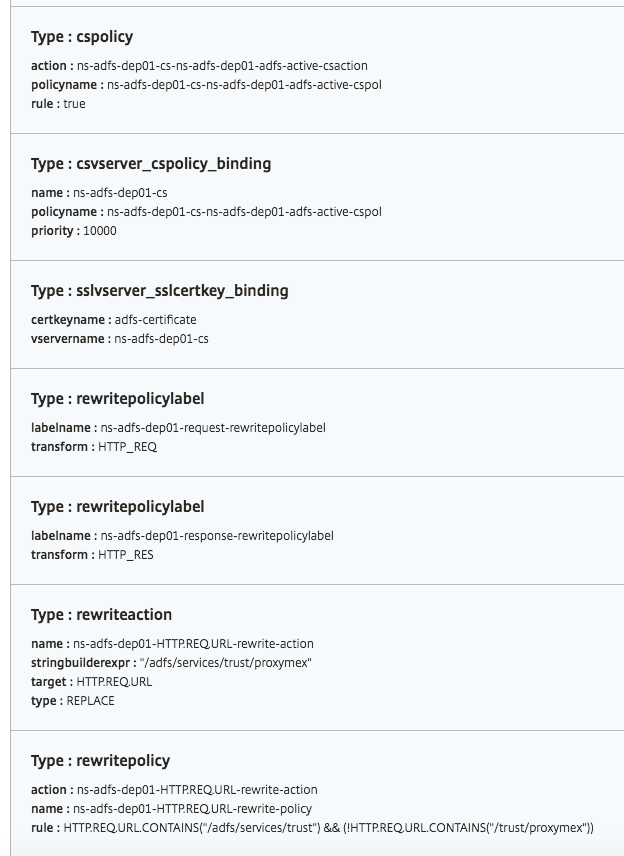
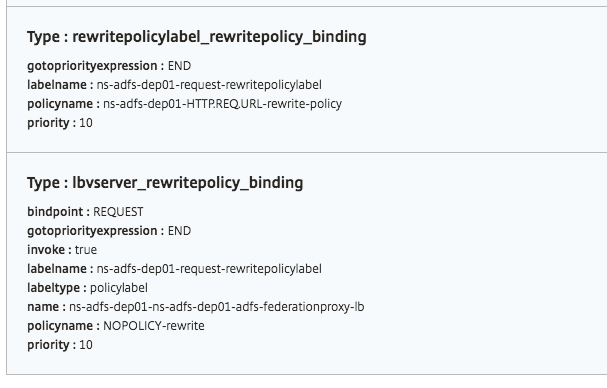
作成されたオブジェクト
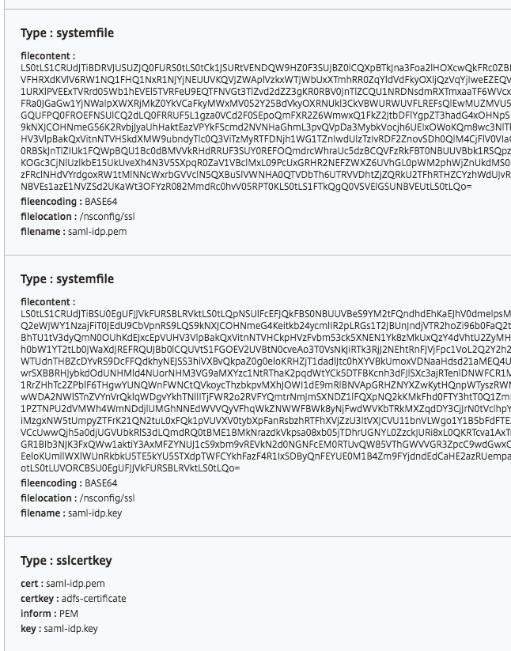
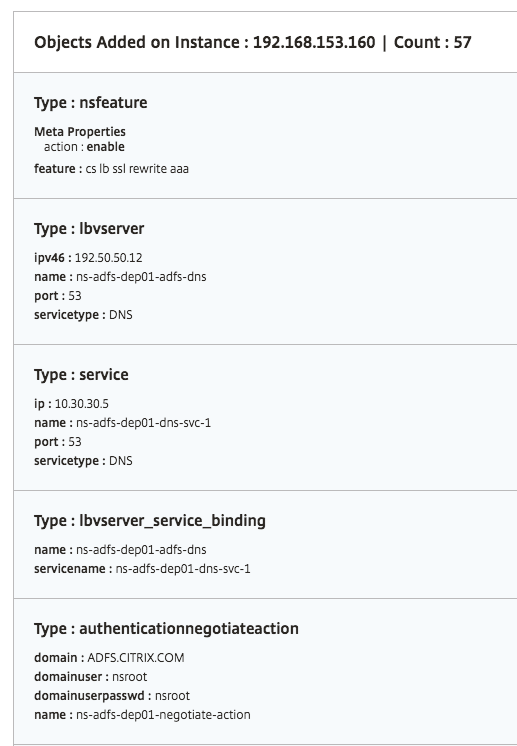
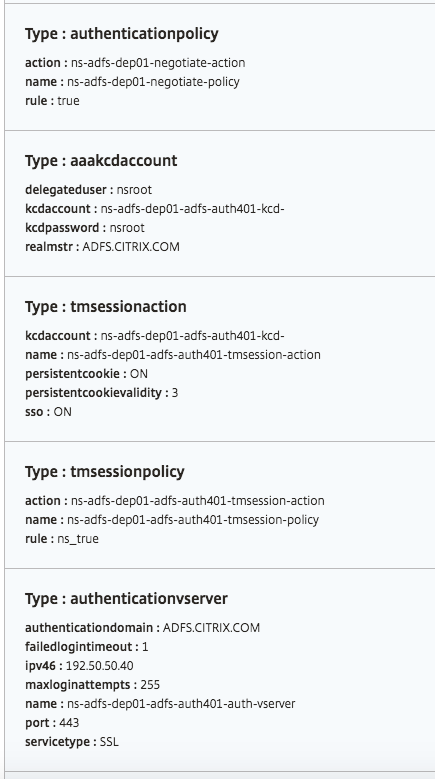
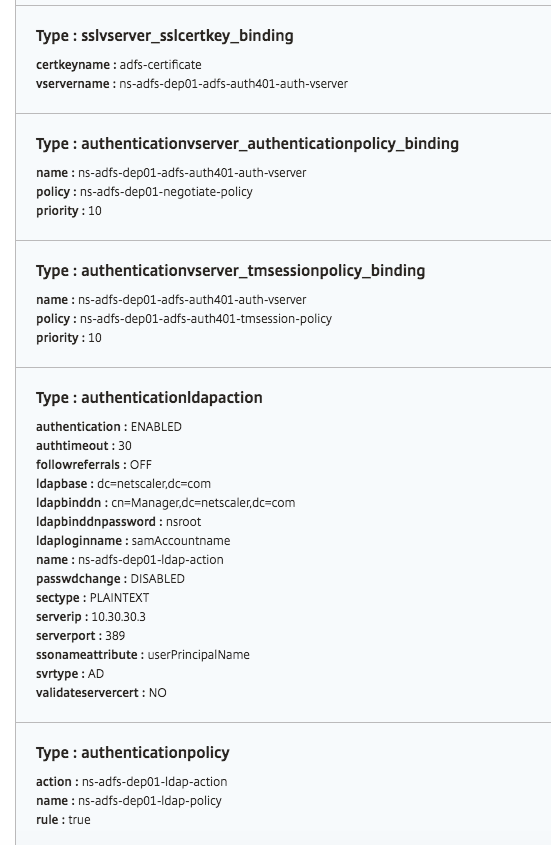
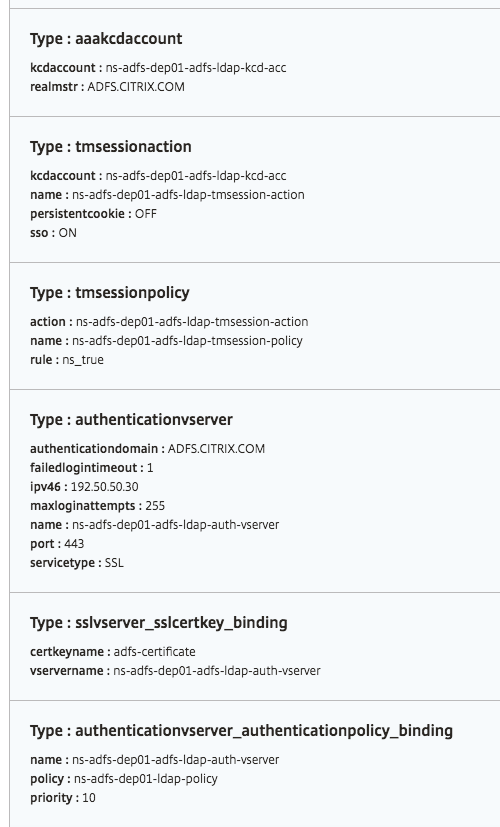
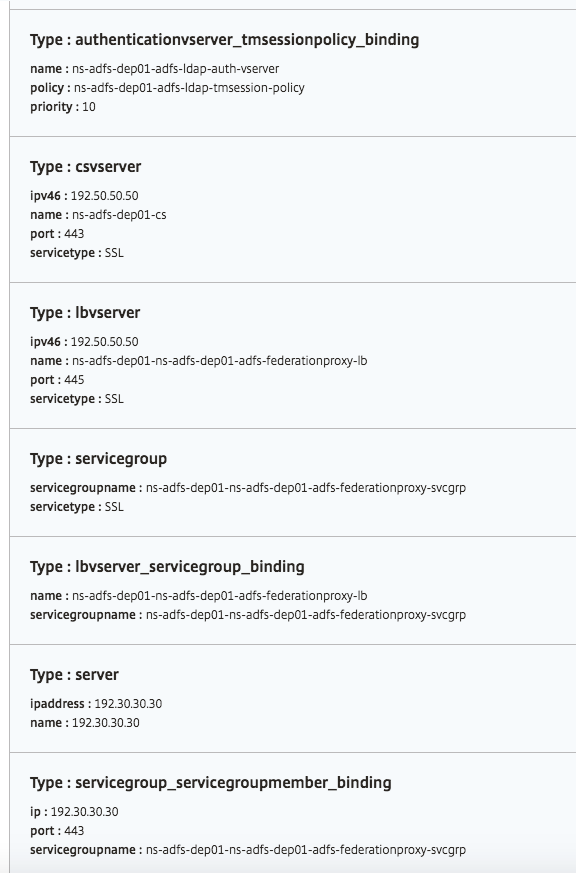
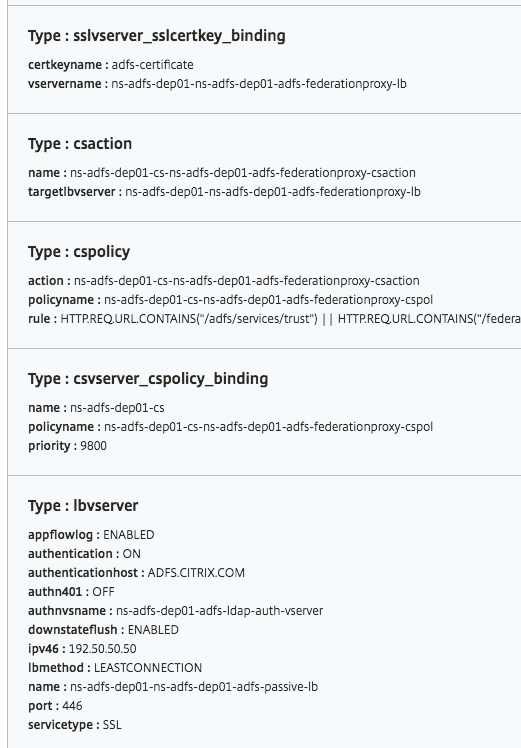
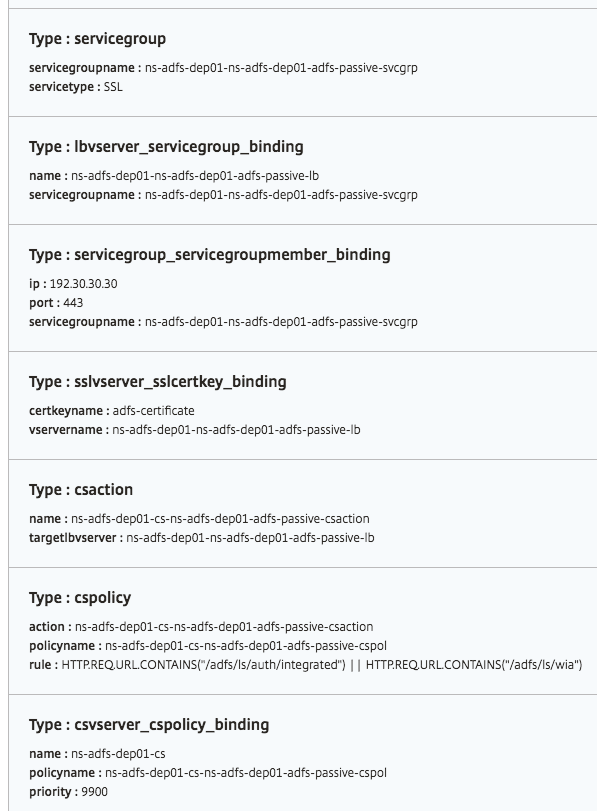
NetScalerインスタンスにADFSプロキシ構成が展開されると、いくつかの構成オブジェクトが作成されます。次の図は、作成されたオブジェクトのリストを示しています。