
仮想サーバーでアナリティクスを構成する
14.1-21.xビルド以降、検出されたすべての仮想サーバーとそれに続く仮想サーバーは自動的にライセンスされます。アナリティクスの構成に進むことができます。
アナリティクスは2つの方法で構成できます。Settings > Analytics Configuration に移動して、以下を表示します。
-
仮想サーバーアナリティクス概要 - 検出された仮想サーバーでアナリティクスを構成できます。
-
グローバルアナリティクス概要 - 検出された仮想サーバーとそれに続く仮想サーバーの両方でアナリティクスを構成できます。
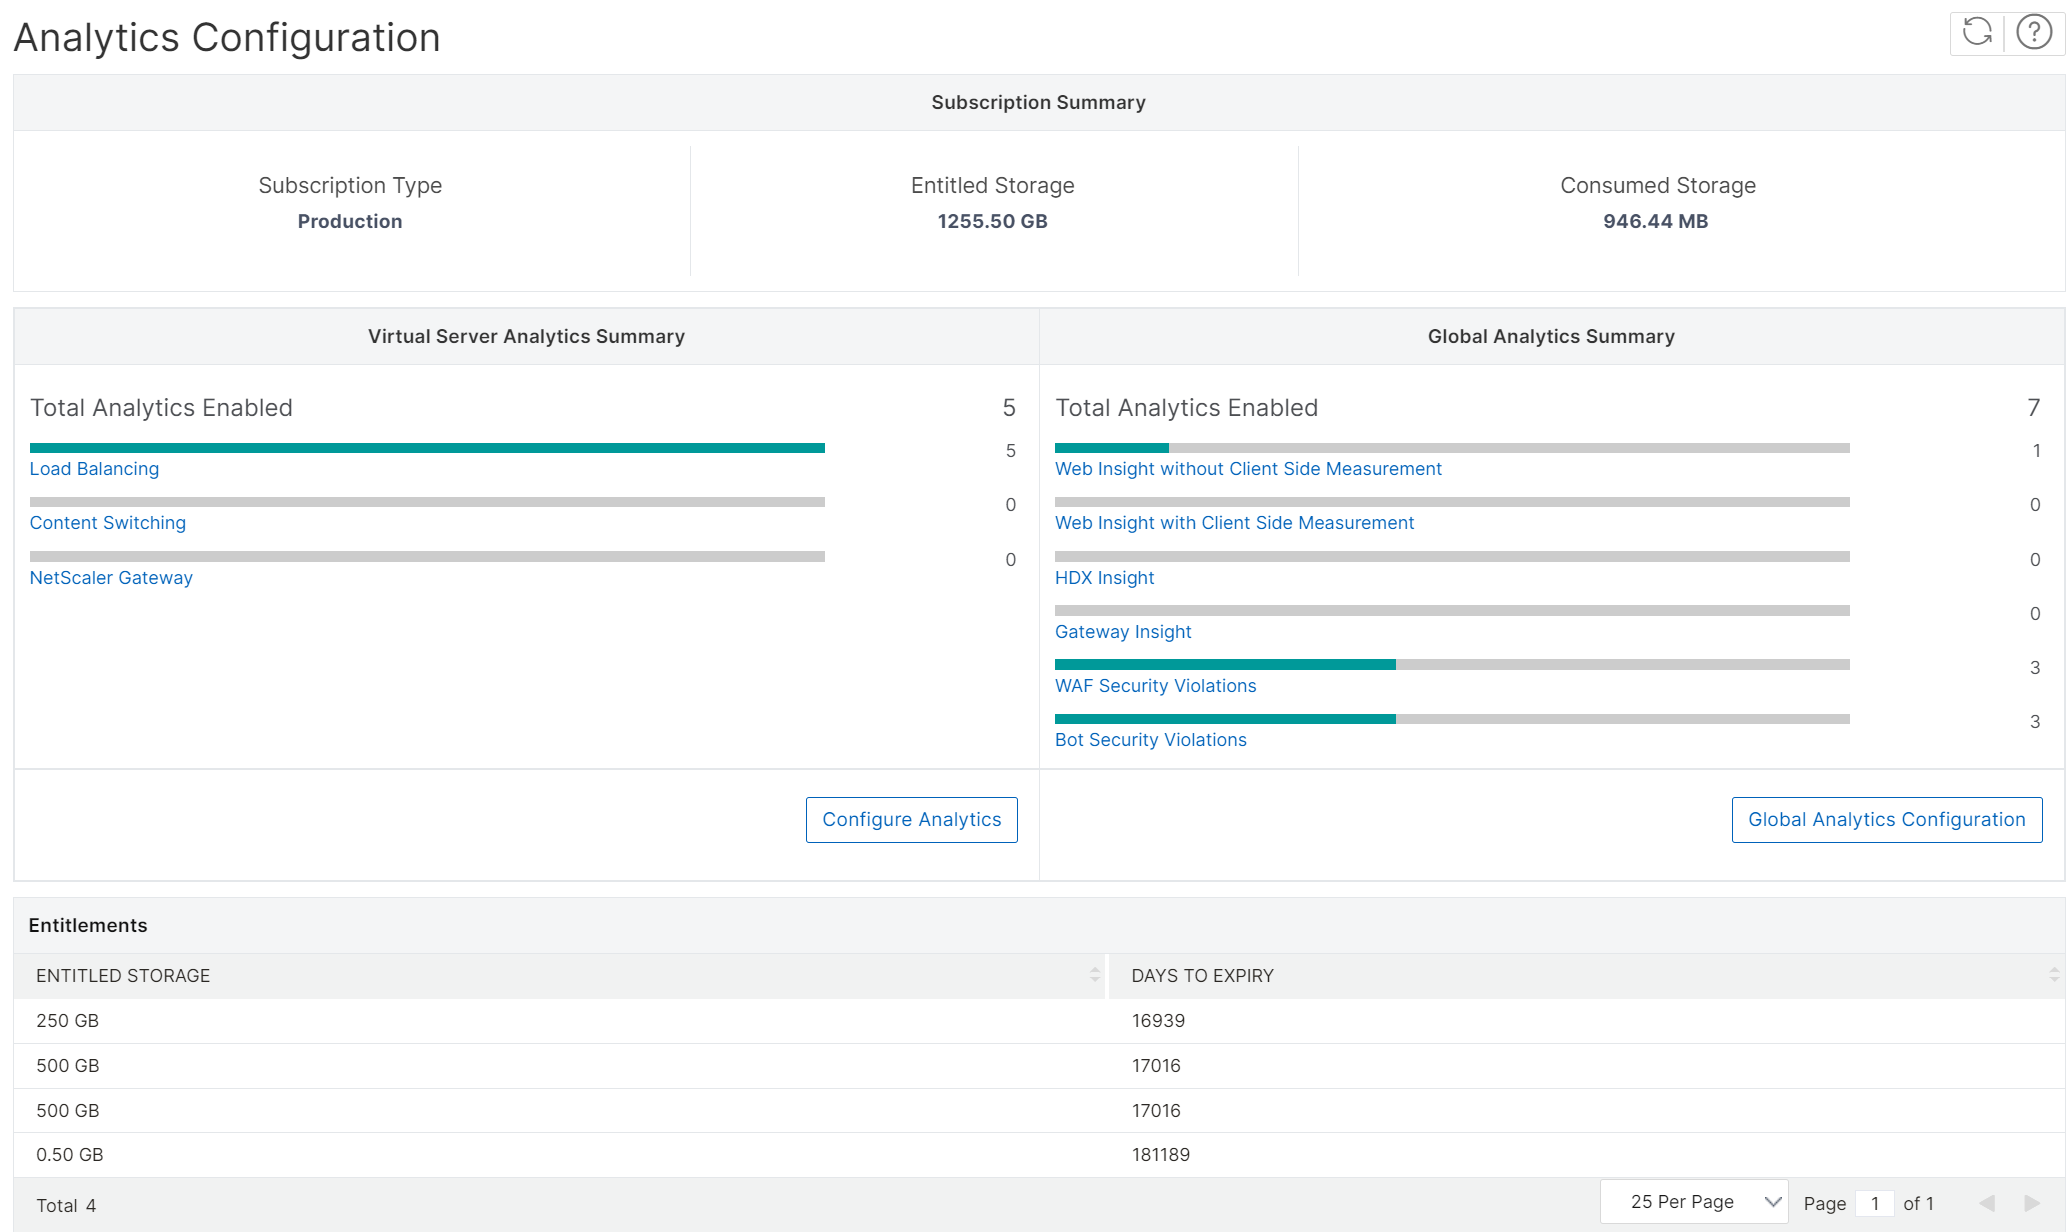
検出された仮想サーバーでアナリティクスを構成する
注:
アナリティクスを有効にする仮想サーバーが UP ステータスであることを確認してください。
-
仮想サーバーアナリティクス概要 で、Configure Analytics をクリックします。すべての仮想サーバー ページが表示されます。次のことができます。
-
アナリティクスを有効にする
-
アナリティクスを編集する
-
アナリティクスを無効にする
注:アナリティクスを有効にするためにサポートされている仮想サーバーは、負荷分散、コンテンツスイッチング、およびNetScaler Gatewayです。 -
-
注または、インスタンスのアナリティクスを有効にすることもできます。
-
-
インサイトタイプを選択します。注:
-
-
注:NetScaler 12.0以前の場合、IPFIX が転送モードのデフォルトオプションです。NetScaler 12.0以降の場合、転送モードとして Logstream または IPFIX のいずれかを選択できます。IPFIX および Logstream の詳細については、Logstream の概要を参照してください。
-
HTTP X-Forwarded-For を有効にする - HTTP プロキシまたはロードバランサーを介した、クライアントとアプリケーション間の接続の IP アドレスを識別するには、このオプションを選択します。
-
カスタムヘッダー - X-Real-IP、X-Client-IP、またはその他のカスタムヘッダーを定義して、プロキシ IP アドレスではなく実際のクライアント IP アドレスを取得します。管理対象の NetScaler インスタンスが 14.1–38.24 以降のビルドであることを確認してください。
-
NetScaler Gateway - NetScaler Gateway の分析を表示するには、このオプションを選択します。
-
-
式はデフォルトで true です。
-
OK をクリックします。注:
-
管理者パーティションでは、Web Insight のみがサポートされます。
-
キャッシュリダイレクト、認証、GSLB などの仮想サーバーでは、分析を有効にできません。エラーメッセージが表示されます。
-
-
OK をクリックすると、NetScaler Console は選択した仮想サーバーで分析を有効にする処理を行います。
注
NetScaler Console は、Logstream には NetScaler SNIP を、IPFIX には NSIP を使用します。NetScaler エージェントと NetScaler インスタンスの間でファイアウォールが有効になっている場合は、NetScaler Console が AppFlow トラフィックを収集できるように、次のポートを開いていることを確認してください。
| トランスポートモード | 送信元 IP | タイプ | ポート |
|---|---|---|---|
| IPFIX | NSIP | UDP | 4739 |
| ログストリーム | SNIP | TCP | 5557 |
分析を無効にする
選択した仮想サーバーで分析を無効にするには、次の手順を実行します。
-
仮想サーバーを選択します。
NetScaler Console は、選択した仮想サーバーの分析を無効にします。
次の表は、トランスポートモードとして IPFIX と Logstream をサポートする NetScaler Console の機能について説明しています。
| 機能 | IPFIX | ログストリーム |
|---|---|---|
| ウェブインサイト | サポート対象 | 対応 |
| WAFセキュリティ違反 | 対応 | 対応 |
| ゲートウェイインサイト | 対応 | 対応 |
| HDXインサイト | 対応 | 対応 |
| SSLインサイト | 非対応 | 対応 |
| CRインサイト | 対応 | 対応 |
| IPレピュテーション | 対応 | 対応 |
| AppFirewall | 対応 | 対応 |
| クライアント側測定 | 対応 | 対応 |
| Syslog/Auditlog | 対応 | 対応 |
グローバルアナリティクスを構成する
カスタムポリシーまたはグローバルポリシーを作成することで、グローバルアナリティクスを有効にできます。
注記:
-
作成できるポリシーは最大10個です。ポリシーは、9つのカスタムポリシーと1つのグローバルポリシーの組み合わせ、または10個のカスタムポリシーのいずれかになります。
-
カスタムポリシーとグローバルポリシーの両方がある場合、両方のポリシーで選択されたインサイトが仮想サーバーに適用されます。インサイトを削除したい場合は、手動で削除する必要があります。
カスタムポリシー
カスタムポリシーを使用すると、特定のインサイトのみを必要とするインスタンスまたは仮想サーバーを制御できます。NetScaler Consoleで管理されているさまざまなNetScalerインスタンスを通じて、数百の仮想サーバーが構成されている場合があります。特定のシナリオでは、一部の仮想サーバーまたはインスタンスにのみ選択的なインサイト(たとえば、ボットセキュリティ違反やWAFセキュリティ違反など)を適用したい場合があります。そのようなシナリオでは、カスタムポリシーを構成し、特定の分析機能を選択して、関連するインスタンスと仮想サーバーに適用できます。
カスタムポリシーを構成するには:
-
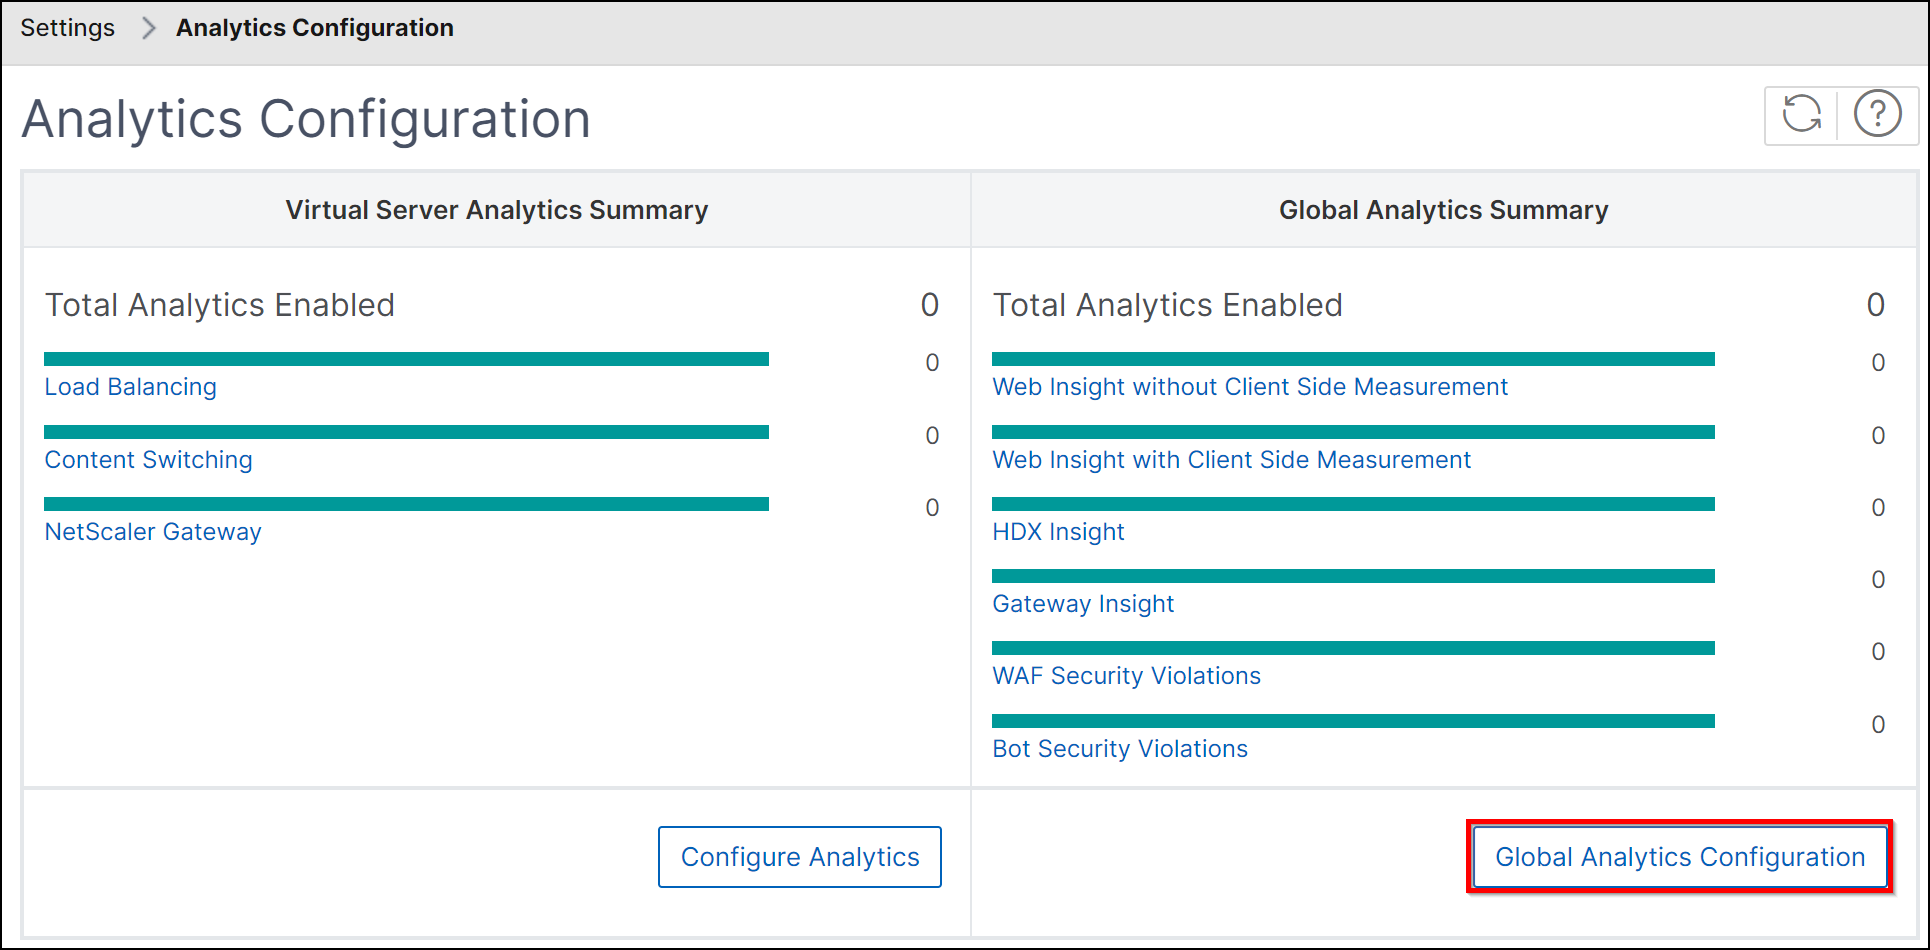
Global Analytics Summaryで、Global Analytics Configurationをクリックします。
-
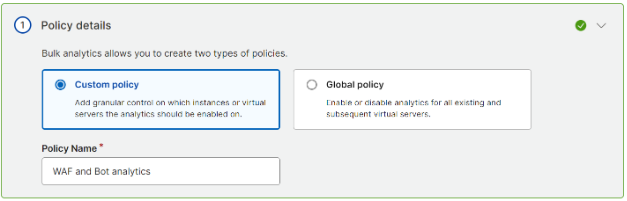
Policy detailsで、Custom policyを選択し、任意のポリシー名を指定します。注記:ポリシー名は後で編集できません。
-
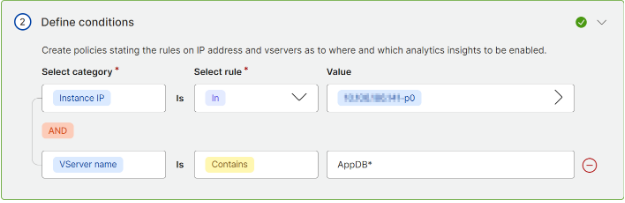
Define Conditionsで、インスタンスIPのセット、特定のインスタンス、仮想サーバー名、またはその両方を選択して条件を作成します。
-
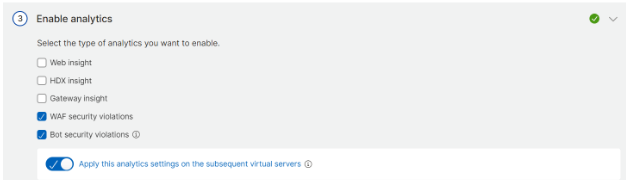
Enable analyticsで、分析機能のタイプを選択します。注:「後続の仮想サーバーにこの分析設定を適用する」を有効にすると、定義された分析機能に基づいて、後続の仮想サーバーに分析が適用されます。
-
「保存」をクリックします。注意点:
-
既存のインサイトを削除して別のインサイトを追加することでポリシーを変更した場合、更新されたポリシーには新しいインサイトが適用されます。いずれかのインサイトを削除したい場合は、すでに構成されているインサイトを手動で削除する必要があります。HDX InsightとWeb Insightを含むカスタムポリシーを作成したとします。HDX Insightを削除し、ボットセキュリティ違反を追加するようにポリシーを更新した場合、仮想サーバー/インスタンスはHDX Insight、Web Insight、およびボットセキュリティ違反で更新されます。HDX Insightを削除したい場合は、分析の編集オプションを使用して手動で削除する必要があります。
-
既存のポリシーを削除し、同じインスタンスまたは仮想サーバーを追加して別のポリシーを作成した場合にも、同じロジックが適用されます。
-
グローバルポリシー
グローバルポリシーを使用すると、検出された仮想サーバーと後続の仮想サーバーの両方で分析を有効にできます。グローバルポリシーを作成するには:
-
「グローバル分析の概要」で、「グローバル分析構成」をクリックします。
-
「ポリシーの詳細」で、「グローバルポリシー」を選択します。
-
「分析を有効にする」で、分析機能の種類を選択します。注:「後続の仮想サーバーにこの分析設定を適用する」を有効にすると、定義されたカテゴリに基づいて、後続の仮想サーバーに分析が適用されます。
-
「保存」をクリックします。
設定後、アナリティクスは検出された仮想サーバーと、その後に検出される仮想サーバーの両方で有効になります。
注意点
-
「Web Insight」、「HDX™ Insight」、「Gateway Insight」を選択して、グローバルポリシーを初めて構成したとします。後でアナリティクス設定を再度変更し、「Gateway Insight」の選択を解除しても、その変更はすでにアナリティクスが有効になっている仮想サーバーには影響しません。仮想サーバー上のGateway Insightは手動で削除する必要があります。
-
10台の仮想サーバーがあり、そのうち2台は「アナリティクスの構成」オプションを使用してすでにアナリティクスが有効になっているとします。このシナリオでは、グローバルポリシーを構成すると、アナリティクスは残りの8台の仮想サーバーにのみ適用されます。
-
10台の仮想サーバーがあり、そのうち2台のアナリティクスを手動で無効にしたとします。このシナリオでは、グローバルポリシーを構成すると、アナリティクスは残りの8台の仮想サーバーにのみ適用され、アナリティクスが手動で無効になっている仮想サーバーはスキップされます。
アナリティクスの移行
14.1-40.xビルド以降、仮想サーバーでアナリティクスを有効にすると、アナリティクスはプロファイルベースの構成を通じて適用されます。以前は、アナリティクスはAppFlowポリシーを通じて構成されていました。プロファイルベースの構成には、次の利点があります。
-
パフォーマンスと柔軟性の向上
-
構成と管理の簡素化
「注:」:
アナリティクス構成に関連する機能強化は、プロファイルベースの構成を通じてのみサポートされます。アナリティクスが有効になっている既存のすべての仮想サーバーをプロファイルベースの構成に移行することをお勧めします。
-
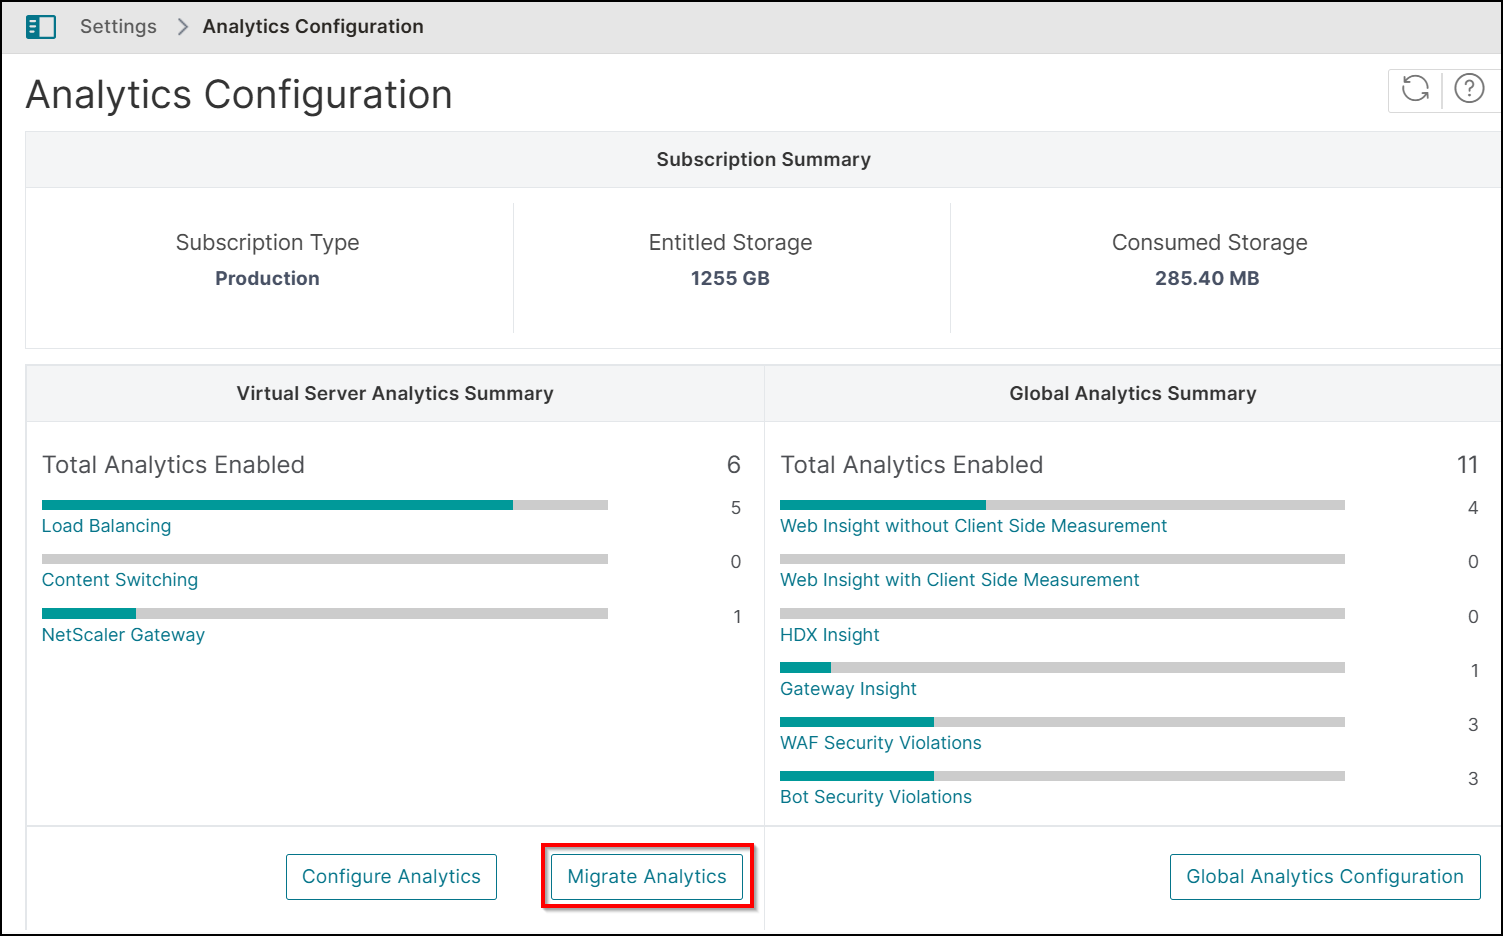
「設定 > アナリティクス構成」に移動し、「アナリティクスの移行」を選択します。
-
「アナリティクスの移行」ページで、AppFlow®ポリシーを通じて1つ以上の仮想サーバーが構成されているインスタンスを表示できます。「インスタンスを選択」(/en-us/netscaler-console-service/media/select-instances-migrate-analytics.png)確認ウィンドウが表示されます。移行を完了するには、はいをクリックします。