
WAFインサイト
インターネットに公開されているWebおよびWebサービスアプリケーションは、攻撃に対してますます脆弱になっています。アプリケーションを攻撃から保護するには、過去、現在、および差し迫った脅威の性質と範囲、攻撃に関するリアルタイムで実用的なデータ、および対策に関する推奨事項を可視化する必要があります。WAFインサイトは、アプリケーションのセキュリティ状態を評価し、アプリケーションを保護するための是正措置を講じるのに役立つシングルペインソリューションを提供します。
注
WAFインサイトは、バージョン11.0ビルド65.31以降で実行されているすべてのNetScalerアプライアンスでNetScaler Consoleでサポートされています。
WAFインサイトの仕組み
WAFインサイトは、アプリケーションに関連する脅威環境を完全に可視化する、直感的なダッシュボードベースのセキュリティ分析ソリューションです。セキュリティインサイトはNetScaler Consoleに含まれており、アプリケーションファイアウォールとNetScalerシステムセキュリティ構成に基づいて定期的にレポートを生成します。レポートには、各アプリケーションに関する次の情報が含まれます。
-
脅威インデックス。 アプリケーションがNetScalerアプライアンスによって保護されているかどうかにかかわらず、アプリケーションに対する攻撃の重大度を示す1桁の評価システムです。アプリケーションに対する攻撃が重大であるほど、そのアプリケーションの脅威インデックスは高くなります。値は1から7の範囲です。脅威インデックスは攻撃情報に基づいています。違反の種類、攻撃カテゴリ、場所、クライアントの詳細などの攻撃関連情報は、アプリケーションに対する攻撃に関するインサイトを提供します。違反情報がNetScaler Consoleに送信されるのは、違反または攻撃が発生した場合のみです。多くの侵害と脆弱性は、高い脅威インデックス値につながります。
-
安全インデックス。 外部の脅威や脆弱性からアプリケーションを保護するために、NetScalerインスタンスをどれだけ安全に構成したかを示す1桁の評価システムです。アプリケーションのセキュリティリスクが低いほど、安全インデックスは高くなります。値は1から7の範囲です。安全インデックスは、アプリケーションファイアウォール構成とNetScalerシステムセキュリティ構成の両方を考慮します。高い安全インデックス値を得るには、両方の構成が強力である必要があります。たとえば、厳格なアプリケーションファイアウォールチェックが実施されていても、
nsrootユーザーの強力なパスワードなどのNetScalerシステムセキュリティ対策が採用されていない場合、アプリケーションには低い安全インデックス値が割り当てられます。 -
実用的な情報。 脅威インデックスを下げ、安全インデックスを上げるために必要な情報であり、これによりアプリケーションのセキュリティが大幅に向上します。たとえば、違反、アプリケーションファイアウォールやその他のセキュリティ機能の既存および不足しているセキュリティ構成、アプリケーションが攻撃されている速度に関する情報を確認できます。
WAFインサイトの構成
注:
統合セキュリティダッシュボードから保護の構成を開始できます。詳細については、「統合セキュリティダッシュボード」を参照してください。
-
インフラストラクチャ > インスタンス > NetScalerに移動し、インスタンスタイプを選択します。たとえば、VPXなどです。
-
-
注NetScaler 12.0以前の場合、トランスポートモードのデフォルトオプションは IPFIX です。NetScaler 12.0以降の場合、トランスポートモードとして Logstream または IPFIX のいずれかを選択できます。IPFIX と Logstream の詳細については、「Logstream の概要」を参照してください。
-
式はデフォルトで true です。
-
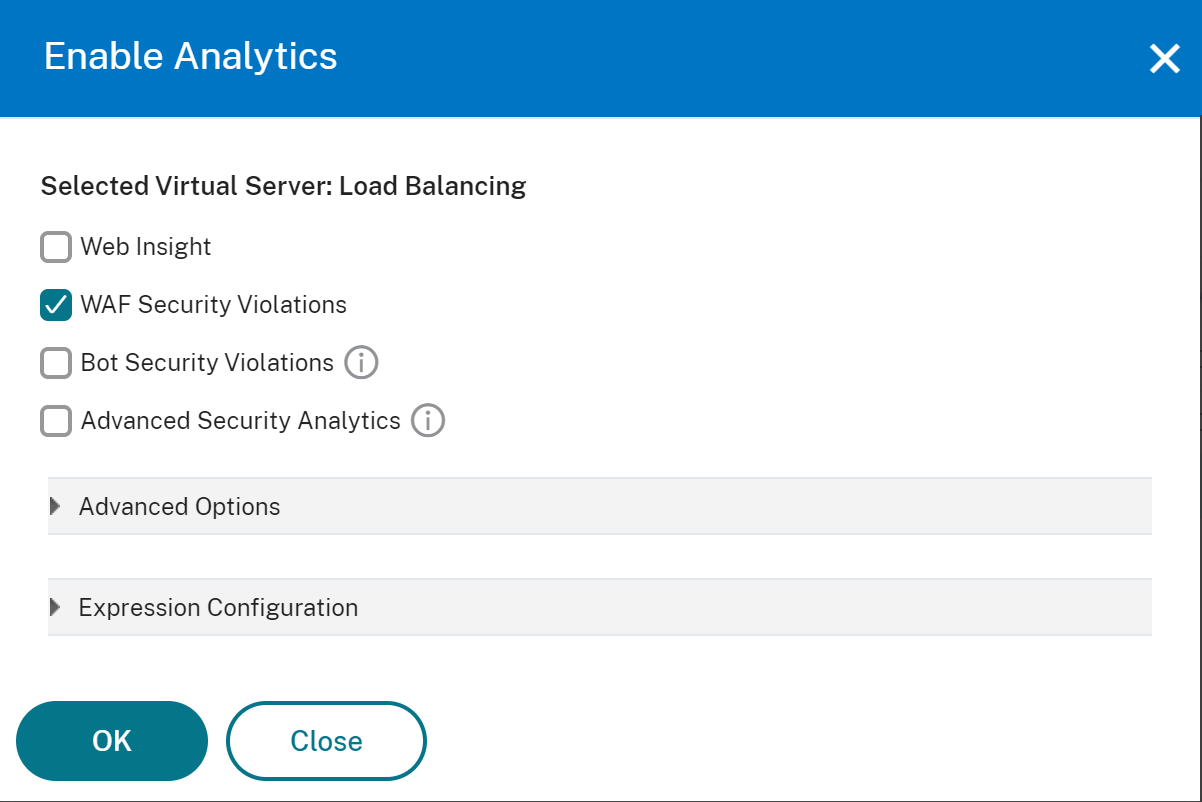 注
-
Flexed ライセンスを使用しておらず、ライセンスのない仮想サーバーを選択した場合、NetScaler Console はまずそれらの仮想サーバーにライセンスを付与し、その後分析を有効にします。
-
注
グループを作成すると、そのグループにロールを割り当てたり、アプリケーションレベルのアクセス権を付与したり、ユーザーを割り当てたりできます。NetScaler Consoleアナリティクスは、仮想IPアドレスベースの認証をサポートするようになりました。ユーザーは、権限が付与されているアプリケーション(仮想サーバー)のみについて、すべてのインサイトのレポートを表示できるようになりました。グループおよびグループへのユーザーの割り当ての詳細については、「NetScaler Consoleでのグループの構成」を参照してください。
セキュリティインサイトレポートの地理的位置を構成する
NetScaler Consoleで地理的位置を構成すると、WAF Insightレポートには、クライアント要求の発信元となる正確な地理的位置が含まれます。地理的位置を有効にするには、組織内の各地理的位置に対してプライベートIPブロックまたはIPアドレス範囲を指定します。その情報を、都市/州/国名、および各位置の緯度と経度座標とともに、Geoデータベースファイルに追加します。Geoデータベースファイルを入手するには、NetScalerの担当者にお問い合わせください。その後、そのファイルをNetScalerインスタンスにアップロードします。
地理的位置を構成するには:
-
Geoデータベースファイル Citrix_Netscaler_InBuilt_GeoIP_DB.csv を、NetScalerアプライアンス上の任意の場所にコピーします。
-
viエディターなどのテキストエディターでGeoデータベースファイルを開き、組織内の各場所のエントリを追加します。エントリは次の形式である必要があります。
<start IP\>,<end IP\>,,<country\>,<state\>,,<city\>,,longitude,latitude例:4.17.142.224,4.17.142.239,,US,New York,,Harrison,,73.7304,41.0568 -
地理的位置ロギングとCEF形式でのロギングを有効にするには、次のコマンドを実行します。
-
add locationFile <DBファイルを含む完全なパス\>
-
set appfw 設定 -地理位置情報ロギング 有効
-
set appfw 設定 -CEFロギング 有効
-
IPレピュテーションの監視
IPレピュテーション機能は、悪意のあるIPアドレスに関する攻撃関連の情報を提供します。たとえば、IPレピュテーションスコア、IPレピュテーションカテゴリ、IPレピュテーション攻撃時間、デバイスIP、およびクライアントIPアドレスに関する詳細を報告します。
IPレピュテーションスコアは、IPアドレスに関連するリスクを示します。スコアには以下の範囲があります。
| IPレピュテーションスコア | 危険度 |
|---|---|
| 1~20 | 高リスク |
| 21~40 | 不審 |
| 41~60 | 中リスク |
| 61~80 | 低リスク |
| 81~100 | 信頼できる |
IPレピュテーションを監視するには:
-
Security > Security Violations に移動し、WAF の下で監視したいアプリケーションを選択します。
-
Threat Index と Safety Index のスコアが表示されます。View Details をクリックします。
-
Application Firewall Configuration の下で、IPレピュテーションの安全指数スコアを表示できます。
しきい値
WAF Insight で、アプリケーションの安全指数と脅威指数のしきい値を設定および表示できます。
しきい値を設定するには:
-
Settings > Analytics Settings > Thresholds に移動し、Add を選択します。
-
Traffic Type フィールドでトラフィックタイプを Security として選択し、Name、Duration、entity などの他の適切なフィールドに必要情報を入力します。
-
Rule セクションで、Metric、Comparator、および Value フィールドを使用してしきい値を設定します。例えば、"Threat Index" ">" "5"
-
Create をクリックします。
WAF Insight のユースケース
以下のユースケースでは、セキュリティインサイトを使用してアプリケーションの脅威エクスポージャーを評価し、セキュリティ対策を改善する方法について説明します。
脅威環境の概要を把握する
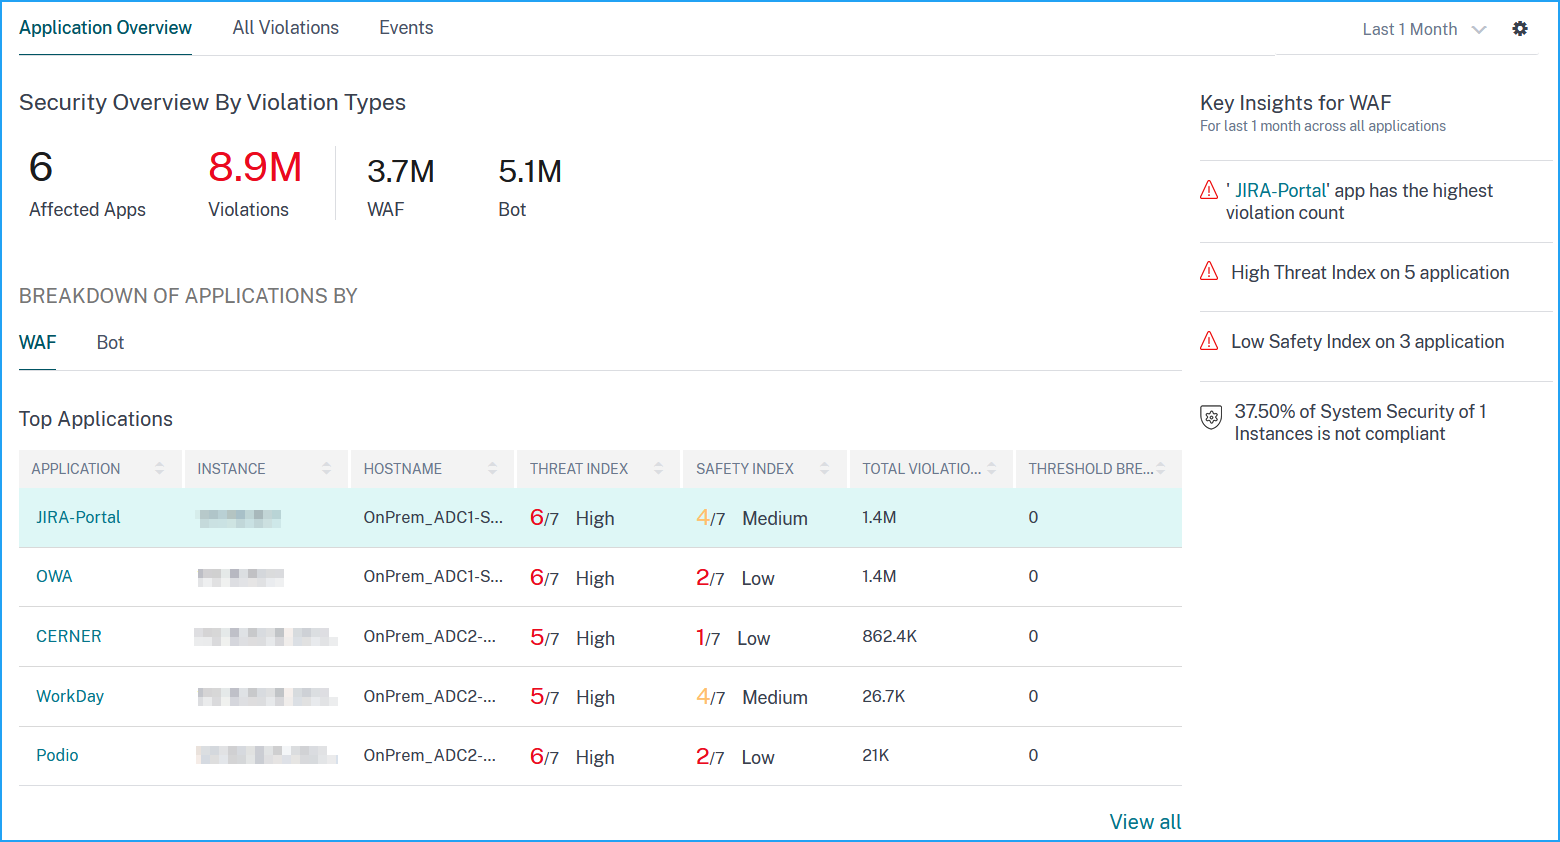
このユースケースでは、攻撃にさらされている一連のアプリケーションがあり、脅威環境を監視するようにNetScaler Consoleを設定しています。最初に重要なアプリケーションに焦点を当てるために、脅威インデックス、安全性インデックス、およびアプリケーションが経験した可能性のある攻撃の種類と重大度を確認する必要があります。セキュリティインサイトダッシュボードは、選択した期間および選択したNetScalerデバイスについて、アプリケーションが経験した脅威の概要を提供します。これには、アプリケーションのリスト、それらの脅威インデックスと安全性インデックス、および選択した期間の攻撃の総数が表示されます。
脅威環境の概要を取得するには、NetScaler Consoleにログオンし、Security > Security Violation に移動します。WAF の下に、影響を受けた違反の合計数に基づいて上位5つのアプリケーションが表示されます。すべてのアプリケーションを表示するには、View All をクリックします。
アプリケーションの既存および不足しているセキュリティ構成を特定する
アプリケーションの脅威エクスポージャーを確認した後、そのアプリケーションにどのようなアプリケーションセキュリティ構成が適用されており、どのような構成が不足しているかを判断したいと考えるでしょう。この情報は、アプリケーションの概要をドリルダウンすることで取得できます。
概要には、以下のセキュリティ構成の有効性に関する情報が表示されます。
-
アプリケーションファイアウォール構成。 設定されていないシグネチャとセキュリティエンティティの数を示します。
-
NetScaler Consoleシステムセキュリティ。 設定されていないシステムセキュリティ設定の数を示します。
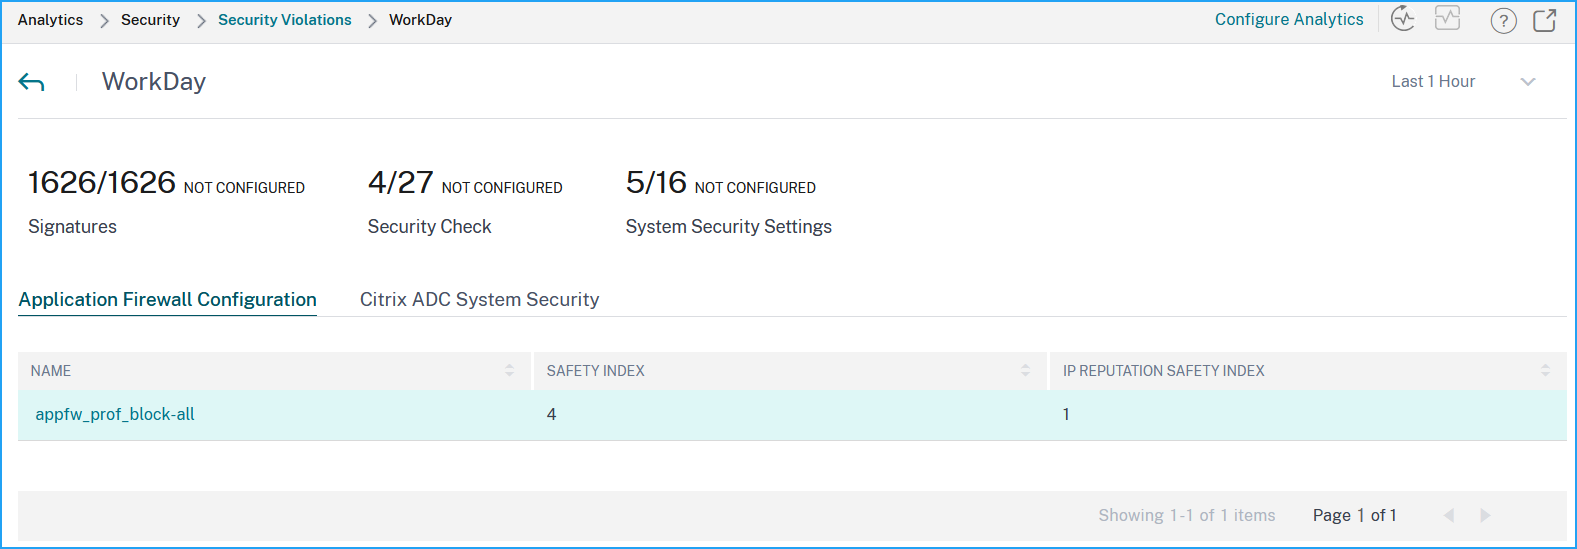
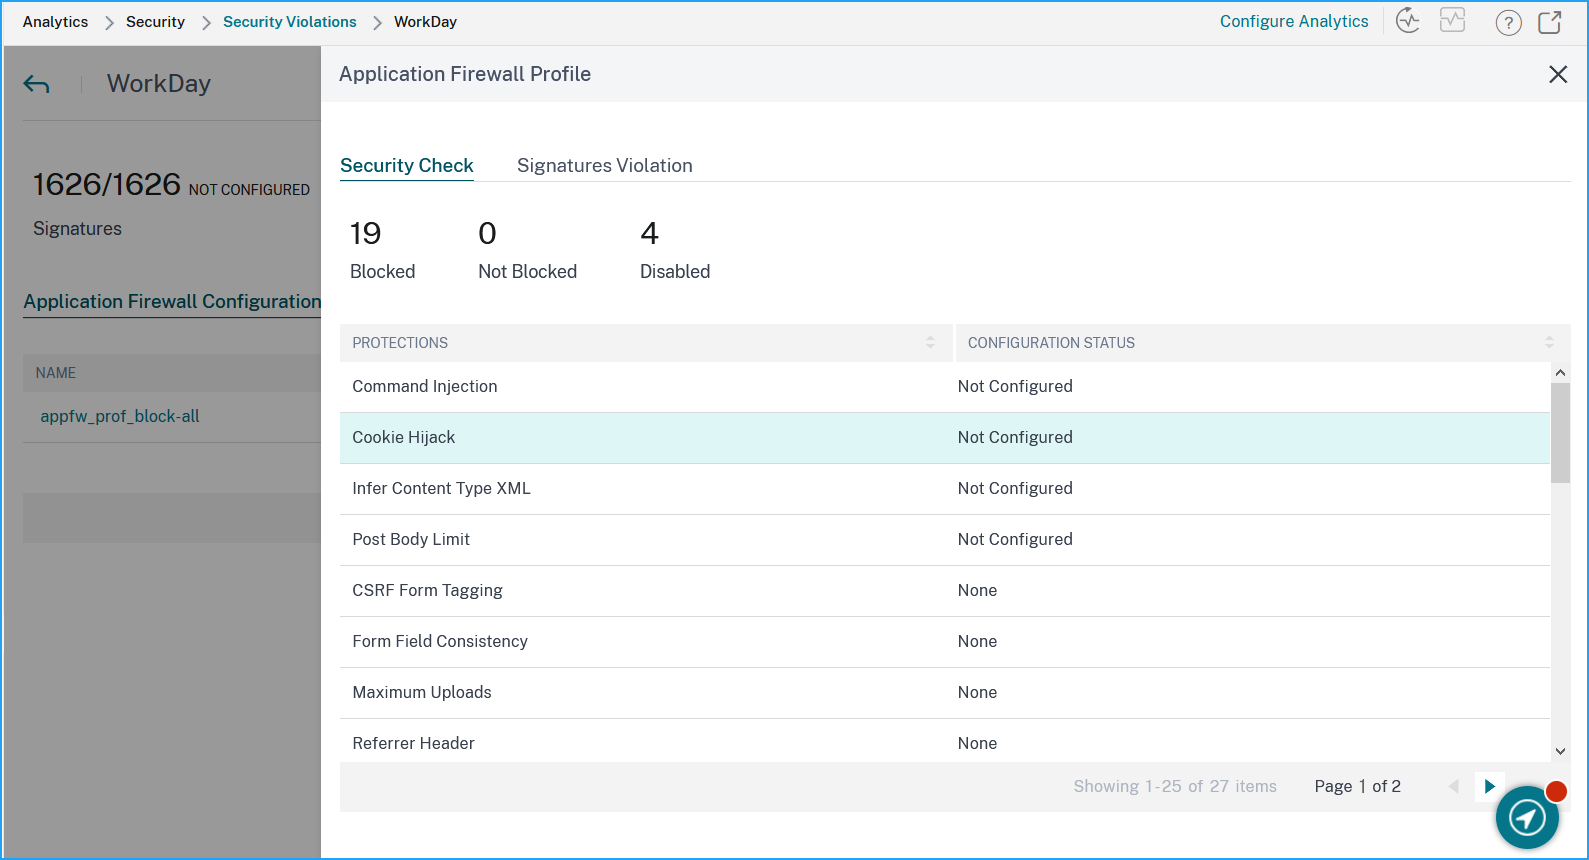
Application Firewall Configuration ノードで、セキュリティチェックとセキュリティ違反の情報を確認します。
NetScaler Console System Security ノードをクリックし、システムセキュリティ設定と、アプリケーションの安全性インデックスを向上させるためのCitrixの推奨事項を確認します。
即座に注意が必要なアプリケーションを特定する
即座に注意が必要なアプリケーションとは、脅威インデックスが高く、安全性インデックスが低いアプリケーションです。
特定の時間における攻撃数を特定する
特定の時点であるアプリケーションで発生した攻撃の数を知りたい場合や、特定の期間の攻撃率を調べたい場合があります。
WAFの下で、任意のアプリケーションをクリックすると、選択した期間に検出されたWAF違反の合計が表示されます。
期間を選択(/en-us/netscaler-console-service/media/analytics-security-insight-attacks-1.png)
ログをクリックすると、重大度と実行されたアクションに基づいて攻撃の詳細が表示されます。ログページには次の詳細が示されます。
-
攻撃時刻
-
攻撃が発生したクライアントのIPアドレス
-
重大度
-
違反カテゴリ
-
攻撃元URL、およびその他の詳細。